










Samsung расширяет свою программу bug bounty, увеличивая выплаты до 1 000 000 долларов - «Новости» » Интернет технологии
sitename
Акции чипмейкеров и операторов дата-центров обрушились после победы демократов на выборах в США - «Новости сети»
В Гонконге застряли 600 тыс. ускорителей Nvidia H200 — Китай не хочет пускать к себе чипы конкурентов - «Новости сети»
Рабочие и Micron не поделили будущие сверхприбыли от бума ИИ — строительство передовой фабрики памяти под угрозой - «Новости сети»
Claude научился следить за деньгами пользователей: теперь ИИ-чат-бот можно подключить к банковским счетам - «Новости сети»
OpenAI представила GPT-6 Cyber — свою лучшую ИИ-модель для защиты от киберугроз - «Новости сети»
319 расширений для Chrome перехватывали поисковые запросы пользователей - «Новости»
Polymarket скомпрометировали из-за подмены записей DNS - «Новости»
Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств - «Новости»
Binance возобновила вывод еще 51 токена в сетях Ethereum и Solana после взлома на $6,3 млрд - «Новости»
Холодильники в европейских супермаркетах снова взломали - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Заработок » Samsung расширяет свою программу bug bounty, увеличивая выплаты до 1 000 000 долларов - «Новости»

Компания Samsung запускает новую программу bug bounty для своих мобильных устройств. Вознаграждение за обнаружение критических уязвимостей может достигать 1 000 000 долларов США.


Новая программа носит название Important Scenario Vulnerability Program (ISVP) и нацелена на уязвимости, связанные с выполнением произвольного кода, разблокировкой устройств, хищением данных, установкой произвольных приложений и обходом защиты устройства.


Наибольшие вознаграждения предлагаются исследователям за обнаружение следующих багов:


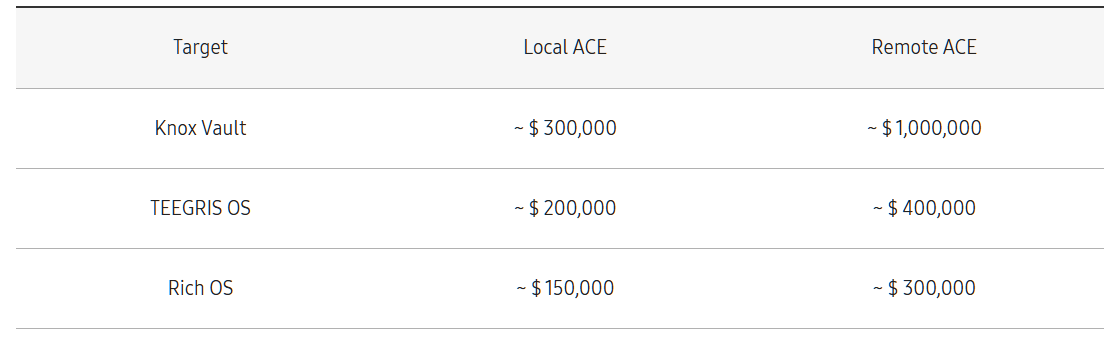
  • Knox Vault — изолированная защищенная среда Samsung для хранения конфиденциальной биометрической информации и криптографических ключей на мобильных устройствах. За работающий эксплоит для локального выполнения произвольного кода на устройствах Samsung компания готова выплатить 300 000 долларов, а за удаленное выполнение произвольного кода — до 1 000 000 долларов.

  • TEEGRIS OS — операционная система Samsung Trusted Execution Environment (TEE), которая обеспечивает безопасную, изолированную от основной ОС среду для выполнения важного кода и обработки критически важных данных, включая платежи и аутентификацию. Вознаграждение за локальное выполнение произвольного кода в TEEGRIS OS составляет 200 000 долларов, а за удаленное выполнение произвольного кода — до 400 000 долларов.

  • Rich OS — основная операционная система на устройствах Samsung. Эксперты могут получить 150 000 долларов за локальное выполнение кода, а за RCE — до 300 000 долларов.


За разблокировку устройства в сочетании с полным извлечением пользовательских данных предлагается вознаграждение в размере 400 000 долларов (или в два раза меньше, если условия будут выполнены после первой разблокировки девайса).


Еще одну крупную выплату — 100 000 долларов можно получить за удаленную установку произвольного приложения из неофициального магазина приложений или с сервера злоумышленника. Если же приложение было установлено из Galaxy Store, вознаграждение составит 60 000 долларов.


Чтобы претендовать на получение вознаграждений, исследователи должны сопровождать свои отчеты  работающими эксплоитами, которые должны функционировать без каких-либо дополнительных привилегий на флагманских моделях устройств компании (таких как Galaxy S и Z) со всеми установленными обновлениями.


Для получения максимального вознаграждения, эксплоит должен быть устойчивым и относиться к типу zero-click, то есть не требовать взаимодействия с пользователем.
Компания Samsung запускает новую программу bug bounty для своих мобильных устройств. Вознаграждение за обнаружение критических уязвимостей может достигать 1 000 000 долларов США. Новая программа носит название Important Scenario Vulnerability Program (ISVP) и нацелена на уязвимости, связанные с выполнением произвольного кода, разблокировкой устройств, хищением данных, установкой произвольных приложений и обходом защиты устройства. Наибольшие вознаграждения предлагаются исследователям за обнаружение следующих багов: Knox Vault — изолированная защищенная среда Samsung для хранения конфиденциальной биометрической информации и криптографических ключей на мобильных устройствах. За работающий эксплоит для локального выполнения произвольного кода на устройствах Samsung компания готова выплатить 300 000 долларов, а за удаленное выполнение произвольного кода — до 1 000 000 долларов. TEEGRIS OS — операционная система Samsung Trusted Execution Environment (TEE), которая обеспечивает безопасную, изолированную от основной ОС среду для выполнения важного кода и обработки критически важных данных, включая платежи и аутентификацию. Вознаграждение за локальное выполнение произвольного кода в TEEGRIS OS составляет 200 000 долларов, а за удаленное выполнение произвольного кода — до 400 000 долларов. Rich OS — основная операционная система на устройствах Samsung. Эксперты могут получить 150 000 долларов за локальное выполнение кода, а за RCE — до 300 000 долларов. За разблокировку устройства в сочетании с полным извлечением пользовательских данных предлагается вознаграждение в размере 400 000 долларов (или в два раза меньше, если условия будут выполнены после первой разблокировки девайса). Еще одну крупную выплату — 100 000 долларов можно получить за удаленную установку произвольного приложения из неофициального магазина приложений или с сервера злоумышленника. Если же приложение было установлено из Galaxy Store, вознаграждение составит 60 000 долларов. Чтобы претендовать на получение вознаграждений, исследователи должны сопровождать свои отчеты работающими эксплоитами, которые должны функционировать без каких-либо дополнительных привилегий на флагманских моделях устройств компании (таких как Galaxy S и Z) со всеми установленными обновлениями. Для получения максимального вознаграждения, эксплоит должен быть устойчивым и относиться к типу zero-click, то есть не требовать взаимодействия с пользователем.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: