










Исследователь обнаружил критические уязвимости и в Slack и получил за это 1750 долларов - «Новости» » Интернет технологии
sitename
Китайцы подсели на генеративный ИИ — его использует каждый второй житель Поднебесной - «Новости сети»
OpenAI представила Dots — ИИ-агентов с собственными компьютерами, которые могут работать круглосуточно без пользователя - «Новости сети»
Вышла Windows 11 26H2 — без значительных изменений, но и без проблем с совместимостью - «Новости сети»
OpenAI отвязала Codex от компьютера разработчика — ИИ получил постоянные облачные рабочие пространства - «Новости сети»
OpenAI бросила вызов Microsoft — ChatGPT получил свой пакет офисных приложений - «Новости сети»
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентов - «Новости сети»
Intel 18A вскрыли под микроскопом: новые транзисторы есть, но TSMC всё ещё впереди - «Новости сети»
Агенты OpenAI предпринимали попытки атаки на один из сайтов ООН на протяжении нескольких месяцев - «Новости сети»
Из-за водяных знаков LLM могут стать уязвимее к промпт-инжектам - «Новости»
Северокорейские хакеры похитили 387,5 млн долларов США у биржи Bitget - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Исследователь обнаружил критические уязвимости и в Slack и получил за это 1750 долларов - «Новости»
Исследователь обнаружил критические уязвимости и в Slack и получил за это 1750 долларов - «Новости»

Хакинг для новичков


  • Содержание выпуска

  • Подписка на «Хакер»


Специалист Evolution Gaming рассказал, как в начале 2020 года он нашел ряд критических багов в Slack, которые позволяли без особенного труда добиться выполнения произвольного кода на машине пользователя. Как стало известно теперь, когда детали уязвимостей были раскрыты, а сами проблемы устранены, компания заплатила специалисту всего 1750 долларов, из-за чего подверглась резкой критике со стороны ИБ-сообщества.


В пятисекундном демо, которое исследователь приложил к своему отчету на HackerOne, видно, что он использует файл JSON, чтобы спровоцировать запуска калькулятора через Slack на машине жертвы. В отчете специалист перечисляет несколько способов вредоносной эксплуатации приложений Slack, но конечным результатом является выполнение произвольного кода на стороне клиента, то есть на компьютере пользователя. Уязвимы были десктопные версии Slack (4.2, 4.3.2) для Mac, Windows и Linux.


В сущности, с помощью обнаруженных багов злоумышленник мог осуществить HTML-инъекцию, выполнение произвольного кода, а также XSS-атаку из-за проблемы на files.slack.com. HTML/jаvascript PoC-эксплоит, опубликованный Вигерисом, наглядно показывает, как легко запустить через Slack приложение калькулятора или что-либо другое.


«URL-ссылка в теге area содержит HTML/JS эксплоит для приложения Slack Desktop, и тот  выполняет любую команду, предоставленную злоумышленником», — объясняет эксперт.
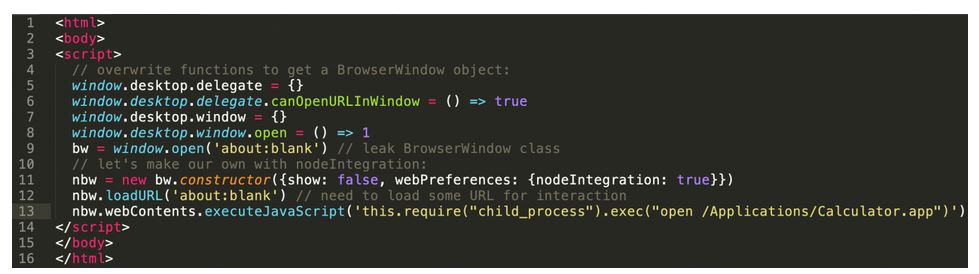

PoC-эксплоит

Однако в данном случае интересны не только сами уязвимости, обнаруженные Вигерисом, но тот факт, что компания выплатила ему лишь 1570 долларов. ИБ-сообщество уже осудило Slack, которым пользуются более 10 000 000 людей ежедневно, и многие специалисты отмечают, что если бы кто-то продал подобный эксплоит в даркнете, он заработал бы куда больше 1570 долларов.


Также теперь стало известно, что два месяца назад в блоге Slack появился рекламный пост, посвященный песочнице для приложений (app sandbox). Но разработчики не упоминали в тексте детали уязвимостей, которые привели к ее разработке, а также забыли сослаться на нашедшего проблемы Вигериса. Теперь в компании извинились перед исследователем, исправили тот самый пост, а также пообещали предпринять все необходимые шаги для того, чтобы все, кто вносит вклад в улучшение безопасности Slack, были признаны.


Источник новости - google.com

Хакинг для новичков Содержание выпуска Подписка на «Хакер» Специалист Evolution Gaming рассказал, как в начале 2020 года он нашел ряд критических багов в Slack, которые позволяли без особенного труда добиться выполнения произвольного кода на машине пользователя. Как стало известно теперь, когда детали уязвимостей были раскрыты, а сами проблемы устранены, компания заплатила специалисту всего 1750 долларов, из-за чего подверглась резкой критике со стороны ИБ-сообщества. В пятисекундном демо, которое исследователь приложил к своему отчету на HackerOne, видно, что он использует файл JSON, чтобы спровоцировать запуска калькулятора через Slack на машине жертвы. В отчете специалист перечисляет несколько способов вредоносной эксплуатации приложений Slack, но конечным результатом является выполнение произвольного кода на стороне клиента, то есть на компьютере пользователя. Уязвимы были десктопные версии Slack (4.2, 4.3.2) для Mac, Windows и Linux. В сущности, с помощью обнаруженных багов злоумышленник мог осуществить HTML-инъекцию, выполнение произвольного кода, а также XSS-атаку из-за проблемы на files.slack.com. HTML/jаvascript PoC-эксплоит, опубликованный Вигерисом, наглядно показывает, как легко запустить через Slack приложение калькулятора или что-либо другое. «URL-ссылка в теге area содержит HTML/JS эксплоит для приложения Slack Desktop, и тот выполняет любую команду, предоставленную злоумышленником», — объясняет эксперт. PoC-эксплоит Однако в данном случае интересны не только сами уязвимости, обнаруженные Вигерисом, но тот факт, что компания выплатила ему лишь 1570 долларов. ИБ-сообщество уже осудило Slack, которым пользуются более 10 000 000 людей ежедневно, и многие специалисты отмечают, что если бы кто-то продал подобный эксплоит в даркнете, он заработал бы куда больше 1570 долларов. It's just ridiculous, honestly. My feeling it's almost trolling the researcher in this case. And then people seriously be annoyed by
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Warren
Вернуться назад
А что там на главной? )))


Комментарии )))


Войти через: