




Мошенники используют связанный с CrowdStrike инцидент для распространения вайперов - «Новости» » Интернет технологии
sitename
«Расстаньтесь с MacBook»: Microsoft доплатит до $1000 за переход с MacBook Pro на Surface Laptop Ultra - «Новости сети»
Китайская CXMT первой в мире начнёт поставлять передовую DDR5 с вертикальными транзисторами в конце этого года - «Новости сети»
Anthropic признала, что не может контролировать своих ИИ-агентов — поэтому им отключили интернет - «Новости сети»
Microsoft выпустила ИИ, который выбирает варианты и не разговаривает — в тестах он оказался в 35 раз быстрее GPT-6 Sol - «Новости сети»
«Это будет монументально»: амбициозный боевик Squadron 42 во вселенной Star Citizen получил новый трейлер, 15 скриншотов и страницу в Steam - «Новости сети»
ASML готовит литографию нового поколения — Hyper NA через 10 лет уменьшит элементы чипов более чем на треть - «Новости сети»
Atari воскресила компьютер 43-летней давности — 800XL вернулся с картриджами, BASIC и USB - «Новости сети»
Суд не помеха: спустя месяц перерыва хакер voices38 взломал ещё две игры с Denuvo - «Новости сети»
Google представила ИИ-сотрудника — Gemini agent сможет самостоятельно выполнять задачи от начала до конца - «Новости сети»
Anthropic запретила пользователям жестоко обращаться с ИИ-ботом Claude — иначе он объявит бойкот - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Заработок » Мошенники используют связанный с CrowdStrike инцидент для распространения вайперов - «Новости»

Злоумышленники используют массовые сбои в работе организаций, вызванные выходом проблемного обновления CrowdStrike на прошлой неделе, чтобы атаковать компании с помощью вайперов и инструментов удаленного доступа.


В конце прошлой недели обновление enterprise-решения CrowdStrike Falcon Sensor привело к тому, что миллионы Windows-систем показали «синий экран смерти» (BSOD).


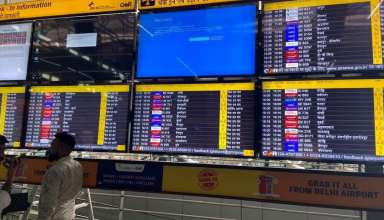
Это повлекло за собой массовые сбои в работе аэропортов, банков, медицинских учреждений и множества других организаций в США, Великобритании, многих странах ЕС, Индии, Новой Зеландии, Австралии и так далее. По данным Microsoft, от сбоев пострадали около 8,5 млн Windows-систем.


Как мы писали ранее, представители CrowdStrike уже предупредил клиентов о том, что сложившейся ситуацией пытаются воспользоваться мошенники, которые:


  • присылают фишинговые письма и звонят пострадавшим клиентам, представляясь специалистами службы поддержки CrowdStrike;

  • выдают себя за независимых исследователей, утверждая, что у них есть доказательства того, что происходящее связано с кибератакой, и якобы предлагают способы ее устранения;

  • продают скрипты, якобы предназначенные для автоматизации восстановления.


В компании советовали клиентам убедиться, что они общаются с настоящими представителями CrowdStrike по официальным каналам, поскольку «злоумышленники всегда будут пытаться использовать подобные инциденты в своих целях».


Об увеличении количества фишинговых атак, связанных со случившимся, уже предупредил и Национальный центр кибербезопасности Великобритании (NCSC). А представители платформы автоматизированного анализа вредоносного ПО AnyRun заметили «увеличение числа попыток выдать себя за CrowdStrike, что потенциально может привести к фишинговым атакам» (1, 2, 3).


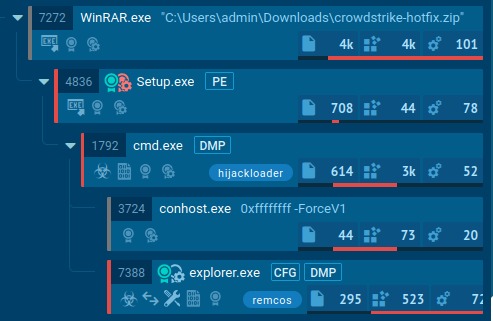
В минувшие выходные ИБ-исследователь g0njxa первым сообщил о вредоносной кампании, направленной на клиентов банка BBVA. Мошенники предлагали поддельное обновление CrowdStrike Hotfix, на самом деле устанавливающее малварь Remcos RAT. Поддельный хотфикс распространялся через фишинговый сайт portalintranetgrupobbva[.]com, который выдавал себя за внутренний портал BBVA.


Вредоносный архив содержал инструкции, призывающие сотрудников установить «обязательное обновление», которое поможет избежать ошибок при подключении к внутренней сети компании.

Мошенники используют связанный с CrowdStrike инцидент для распространения вайперов - «Новости»

Загрузчик, замаскированный под хотфикс CrowdStrike

В другом случае аналитики AnyRun сообщили, что злоумышленники распространяют вайпер под видом обновления CrowdStrike.


«Он разрушает систему, перезаписывая файлы нулевыми байтами, а затем отчитывается об этом через Telegram», — пишут исследователи.


Считается, что за этой кампанией стоит проиранская хактивистская группа Handala, которая заявила в X, что выдает себя за CrowdStrike в электронных письмах израильским компаниям, чтобы распространять вайпера.


Также было замечено, что мошенники выдавали себя за CrowdStrike, рассылая письма с домена crowdstrike.com[.]vc и сообщая клиентам компании, что якобы появился инструмент для восстановления Windows-систем.
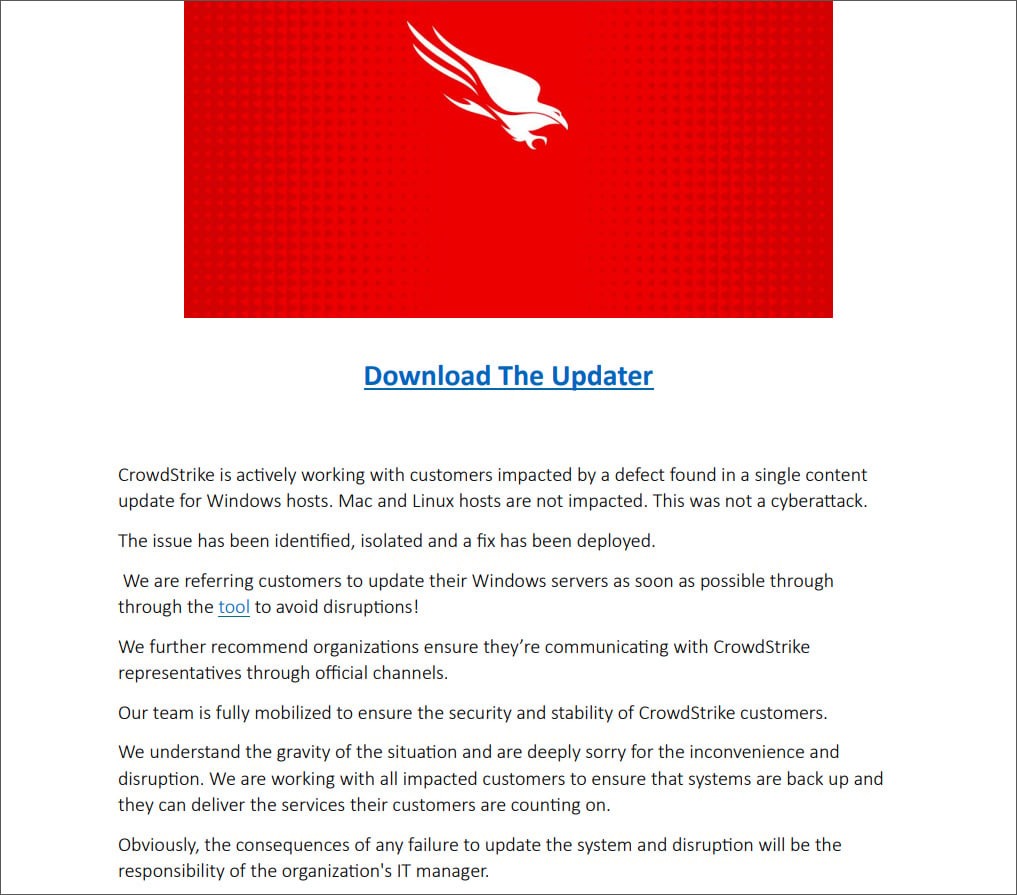


PDF с инструкциями


Письма содержали PDF-файл с дальнейшими инструкциями по запуску фальшивого обновления, а также ссылку для загрузки вредоносного ZIP-архива с файлового хостинга. Этот архив содержал исполняемый файл с именем Crowdstrike.exe. После выполнения вайпер извлекался в папку %Temp% и запускался для уничтожения данных на устройстве.
Злоумышленники используют массовые сбои в работе организаций, вызванные выходом проблемного обновления CrowdStrike на прошлой неделе, чтобы атаковать компании с помощью вайперов и инструментов удаленного доступа. В конце прошлой недели обновление enterprise-решения CrowdStrike Falcon Sensor привело к тому, что миллионы Windows-систем показали «синий экран смерти» (BSOD). Это повлекло за собой массовые сбои в работе аэропортов, банков, медицинских учреждений и множества других организаций в США, Великобритании, многих странах ЕС, Индии, Новой Зеландии, Австралии и так далее. По данным Microsoft, от сбоев пострадали около 8,5 млн Windows-систем. Как мы писали ранее, представители CrowdStrike уже предупредил клиентов о том, что сложившейся ситуацией пытаются воспользоваться мошенники, которые: присылают фишинговые письма и звонят пострадавшим клиентам, представляясь специалистами службы поддержки CrowdStrike; выдают себя за независимых исследователей, утверждая, что у них есть доказательства того, что происходящее связано с кибератакой, и якобы предлагают способы ее устранения; продают скрипты, якобы предназначенные для автоматизации восстановления. В компании советовали клиентам убедиться, что они общаются с настоящими представителями CrowdStrike по официальным каналам, поскольку «злоумышленники всегда будут пытаться использовать подобные инциденты в своих целях». Об увеличении количества фишинговых атак, связанных со случившимся, уже предупредил и Национальный центр кибербезопасности Великобритании (NCSC). А представители платформы автоматизированного анализа вредоносного ПО AnyRun заметили «увеличение числа попыток выдать себя за CrowdStrike, что потенциально может привести к фишинговым атакам» (1, 2, 3). В минувшие выходные ИБ-исследователь g0njxa первым сообщил о вредоносной кампании, направленной на клиентов банка BBVA. Мошенники предлагали поддельное обновление CrowdStrike Hotfix, на самом деле устанавливающее малварь Remcos RAT. Поддельный хотфикс распространялся через фишинговый сайт portalintranetgrupobbva_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Russel
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: