Группировка Awaken Likho атакует российские госучреждения и промышленные предприятия - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Преимущества стилей » Группировка Awaken Likho атакует российские госучреждения и промышленные предприятия - «Новости»

Хакеры из группы Awaken Likho (она же Core Werewolf) атакуют российские госучреждения и промышленные предприятия с использованием технологий удаленного доступа, сообщила «Лаборатория Касперского». Для получения удаленного доступа злоумышленники используют агент для платформы MeshCentral вместо модуля UltraVNC, применявшегося ранее. Атаки по новой схеме начались в июне 2024 года и продолжались как минимум до августа.


Исследователи рассказывают, что наблюдают за Awaken Likho  с 2021 года, когда была обнаружена первая кампания этой группировки, нацеленная в первую очередь на российские государственные учреждения и промышленные предприятия.


Минувшим летом специалисты обнаружили новую хак-группы. Анализ этой кампании показал, что злоумышленники изменили ПО в своих атаках. Теперь они предпочитают использовать агент для легитимной платформы MeshCentral вместо модуля UltraVNC, при помощи которого ранее получали удаленный доступ к системам жертв. При этом группу по-прежнему интересуют госорганизации и предприятия, расположенные в России.


Сообщается, что малварь загружается на устройства жертв после перехода по вредоносной ссылке, которую пользователи, предположительно, получают в фишинговых письмах. Перед атаками злоумышленники из Awaken Likho обычно собирают как можно больше информации о своей цели, чтобы подготовить максимально убедительные послания.


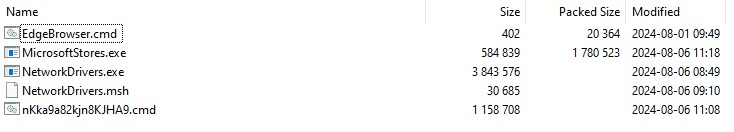
Само вредоносное ПО распространяется в самораспаковывающемся архиве, созданном при помощи 7-Zip. Всего архив содержит пять файлов, четыре из которых замаскированы под легитимные системные службы и командные файлы. Среди них файл с MeshAgent — агентом для легитимной платформы MeshCentral.


Группировка Awaken Likho атакует российские госучреждения и промышленные предприятия - «Новости»


Отмечается, что малварь не содержит файлов без полезной нагрузки, которые эксперты наблюдали в предыдущих образцах, то есть новая версия вредоноса, похоже, еще находится в процессе разработки.


После открытия архива, содержащиеся в нем файлы и скрипты выполняются автоматически, и в результате малварь закрепляется в системе, а злоумышленники получают удаленный доступ к устройству цели.


«Деятельность группы Awaken Likho стала особенно заметна после 2022 года, она остается активной до сих пор. При этом ее методы существенно изменились: мы видим новую версию зловреда, которая использует другую технологию удаленного доступа, — комментирует Алексей Шульмин, эксперт по кибербезопасности "Лаборатории Касперского”. — Полагаем, что в будущем мы увидим новые атаки группы Awaken Likho, при этом угроза может исходить и от других АРТ-групп, использующих схожие инструменты. По данным „Лаборатории Касперского”, за первые 8 месяцев 2024 года в России число атак с использованием технологий удаленного доступа выросло на 35% по сравнению с аналогичным периодом 2023 года».
Хакеры из группы Awaken Likho (она же Core Werewolf) атакуют российские госучреждения и промышленные предприятия с использованием технологий удаленного доступа, сообщила «Лаборатория Касперского». Для получения удаленного доступа злоумышленники используют агент для платформы MeshCentral вместо модуля UltraVNC, применявшегося ранее. Атаки по новой схеме начались в июне 2024 года и продолжались как минимум до августа. Исследователи рассказывают, что наблюдают за Awaken Likho с 2021 года, когда была обнаружена первая кампания этой группировки, нацеленная в первую очередь на российские государственные учреждения и промышленные предприятия. Минувшим летом специалисты обнаружили новую хак-группы. Анализ этой кампании показал, что злоумышленники изменили ПО в своих атаках. Теперь они предпочитают использовать агент для легитимной платформы MeshCentral вместо модуля UltraVNC, при помощи которого ранее получали удаленный доступ к системам жертв. При этом группу по-прежнему интересуют госорганизации и предприятия, расположенные в России. Сообщается, что малварь загружается на устройства жертв после перехода по вредоносной ссылке, которую пользователи, предположительно, получают в фишинговых письмах. Перед атаками злоумышленники из Awaken Likho обычно собирают как можно больше информации о своей цели, чтобы подготовить максимально убедительные послания. Само вредоносное ПО распространяется в самораспаковывающемся архиве, созданном при помощи 7-Zip. Всего архив содержит пять файлов, четыре из которых замаскированы под легитимные системные службы и командные файлы. Среди них файл с MeshAgent — агентом для легитимной платформы MeshCentral. Отмечается, что малварь не содержит файлов без полезной нагрузки, которые эксперты наблюдали в предыдущих образцах, то есть новая версия вредоноса, похоже, еще находится в процессе разработки. После открытия архива, содержащиеся в нем файлы и скрипты выполняются автоматически, и в результате малварь закрепляется в системе, а злоумышленники получают удаленный доступ к устройству цели. «Деятельность группы Awaken Likho стала особенно заметна после 2022 года, она остается активной до сих пор. При этом ее методы существенно изменились: мы видим новую версию зловреда, которая использует другую технологию удаленного доступа, — комментирует Алексей Шульмин, эксперт по кибербезопасности
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Lee
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: