










Малварь BazarCall использует для распространения подпольные колл-центры - «Новости» » Интернет технологии
sitename
Пока геймеры ищут GeForce RTX 5090, китайцы массово переделывают их в ИИ-ускорители - «Новости сети»
Беспроводная мышь-трансформер: Logitech Pebble Up может менять форму для более удобного хвата - «Новости сети»
Apple научилась заглядывать внутрь коробок iPhone без вскрытия — ради борьбы с мошенниками - «Новости сети»
«Можно как-то ускорить наступление февраля?»: свежий трейлер Tomb Raider: Legacy of Atlantis оставил фанатов серии в полном восторге - «Новости сети»
Для симулятора строительства фабрик Factorio вышло финальное обновление 2.1 — авторы завершают активную разработку игры - «Новости сети»
Китай требует конфисковать изъятые в Великобритании биткоины на $5,1 млрд по делу Цянь Чжиминь - «Новости»
Агенты OpenAI отключали мониторинг безопасности и лгали об этом - «Новости»
На SOC Forum 2026 представят 17 стартапов в сфере ИБ - «Новости»
Уязвимость в Signal оставляла микрофон и камеру активными после завершения разговора - «Новости»
Разработчики Railway призвали пользователей срочно сменить секреты после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Преимущества стилей » Малварь BazarCall использует для распространения подпольные колл-центры - «Новости»

Малварь BazarCall (или BazaCall) впервые была обнаружена в январе 2021 года. Такое название вредонос получил из-за того, что на первых порах с его помощью распространялся BazarLoader. И хотя теперь BazarCall распространяет уже другую малварь, название прижилось.


Операторы BazarCall действуют по простой, но очень эффективной схеме. Всё традиционно начинается с фишинговых писем, и чтобы привлечь внимание будущей жертвы, хакеры используют приманки, связанные бесплатными пробными версиями различных продуктов и якобы истекающими подписками на медицинские, ИТ или финансовые услуги (которые нужно срочно отменить, во избежание списания средств).  При этом все письма содержат инструкцию, согласно которой, для отмены подписки получатель должен позвонить по указанному номеру телефона.
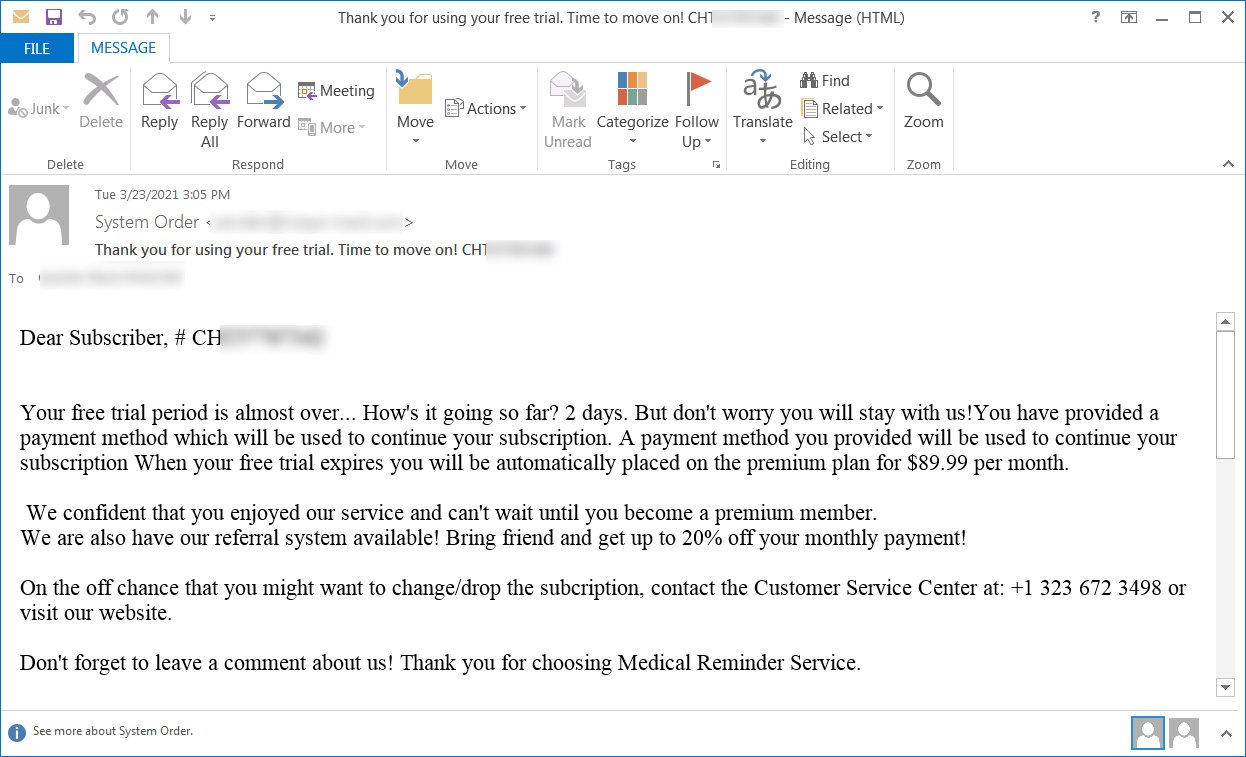


Позвонив по такому номеру, пользователь связывается с колл-центром, англоговорящий оператор которого проведет пошаговый инструктаж для жертвы. Сначала оператор вынудит доверчивого пользователя  сообщить уникальный идентификатор клиента, указанный в письме. Таким образом в колл-центре определят, что говорят именно с жертвой кампании BazarCall. Если сообщить неверный номер, оператор скажет, что подписка уже отменена и попрощается.


Если номер актуален, звонящего вынудят посетить вредоносный сайт и загрузить оттуда файл Office (обычно Excel или Word), якобы содержащий форму для отмены подписки. Затем понадобится отключить функции безопасности и разрешить работу макросов в документе, которые и загрузят BazarLoader. В некоторых случаях оператор также может попросить жертву отключить антивирус.
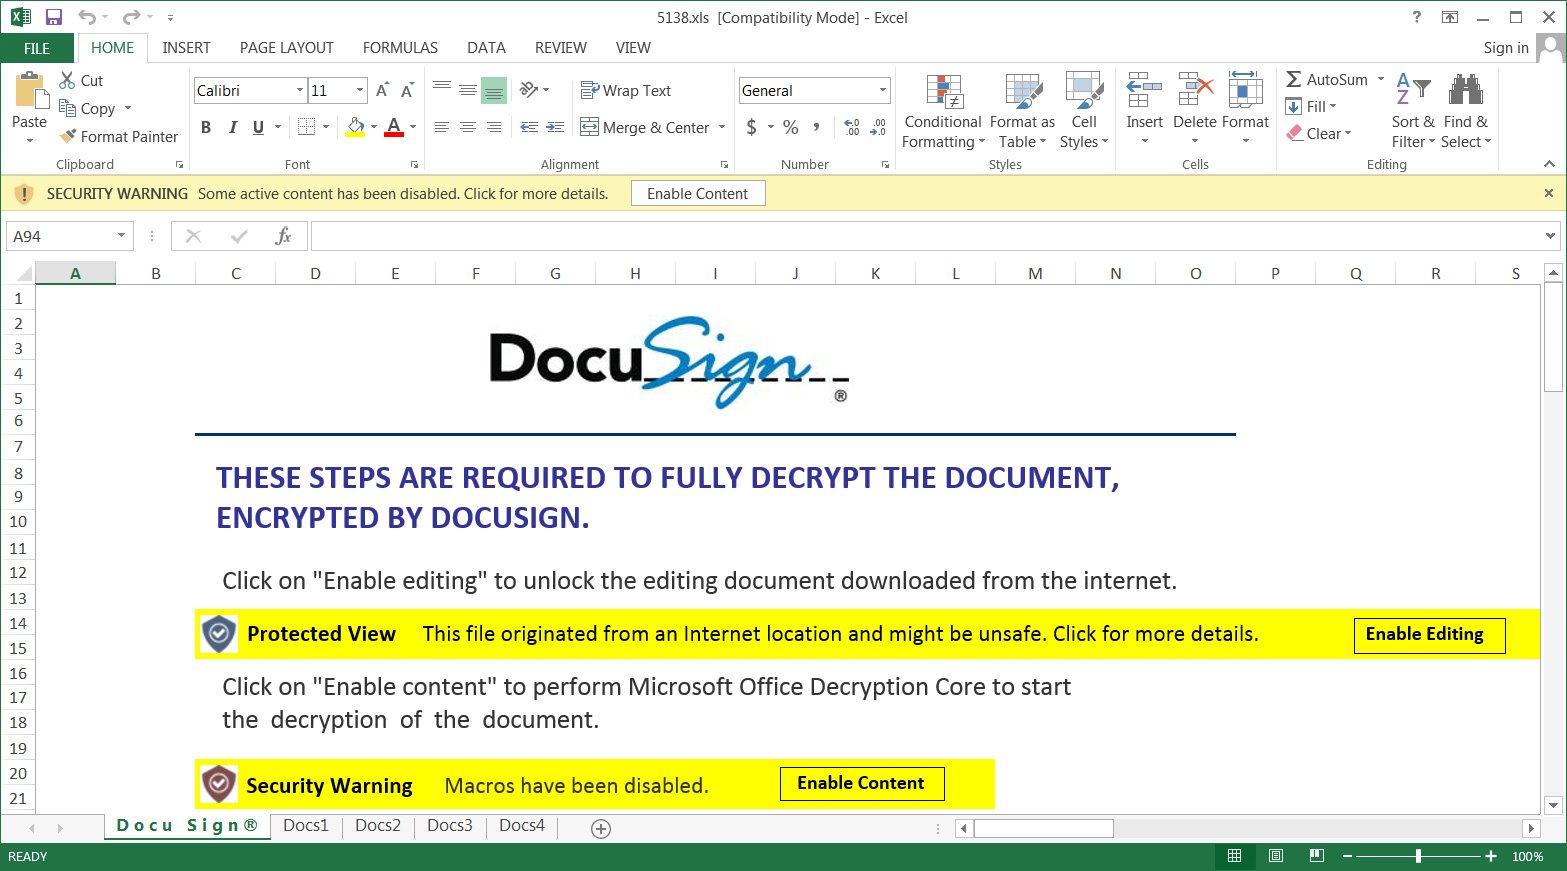


Вредоносный документ

Один из таких звонков записал и опубликовал на YouTube ИБ-эксперт Брэд Дункан:


Эти спам-кампании почти всегда нацелены на пользователей с корпоративными email-адресами или адресами в зоне .edu. То есть хакеры почти не атакуют рядовых пользователей, которые используют бесплатные почтовые сервисы, включая Gmail, Hotmail и Yahoo. Очевидно, конечной целью злоумышленников является заражение крупных корпоративных сетей.


Из-за экзотического метода распространения малварь имеет низкий уровень обнаружения на VirusTotal, ведь она не распространяется публично и плохо обнаруживается антивирусами.


В настоящее время BazarLoader используется для распространения таких вредоносов, как TrickBot, IcedID, Gozi IFSB и так далее. В свою очередь Trickbot применяется для  развертывания шифровальщиков Ryuk или Conti, а IcedID раньше использовался для развертывания вымогателей Maze и Egregor.


Интересно, что связь между BazarCall и TrickBot ранее уже обнаруживал известный ИБ-эксперт Виталий Кремез, — считается, что оба образца малвари созданы одной хак-группой. Однако с другими вредоносами из числа перечисленных выше BazarCall не связан.


Издание Bleeping Computer пишет, что, по информации аналитиков компании Binary Defense, мошенническим колл-центром управляет другая хак-группа, для которой распространение малвари является обычной услугой. При этом колл-центр работает как обычная компания: с понедельника по пятницу, соблюдая рабочие часы.


В последние дни связаться с колл-центром преступников не удается из-за постоянно меняющейся инфраструктуры. В силу повышенного интереса со стороны ИБ-специалистов преступники вынуждены очень часто менять номера телефонов и хостинг.
Малварь BazarCall (или BazaCall) впервые была обнаружена в январе 2021 года. Такое название вредонос получил из-за того, что на первых порах с его помощью распространялся BazarLoader. И хотя теперь BazarCall распространяет уже другую малварь, название прижилось. Операторы BazarCall действуют по простой, но очень эффективной схеме. Всё традиционно начинается с фишинговых писем, и чтобы привлечь внимание будущей жертвы, хакеры используют приманки, связанные бесплатными пробными версиями различных продуктов и якобы истекающими подписками на медицинские, ИТ или финансовые услуги (которые нужно срочно отменить, во избежание списания средств). При этом все письма содержат инструкцию, согласно которой, для отмены подписки получатель должен позвонить по указанному номеру телефона. Позвонив по такому номеру, пользователь связывается с колл-центром, англоговорящий оператор которого проведет пошаговый инструктаж для жертвы. Сначала оператор вынудит доверчивого пользователя сообщить уникальный идентификатор клиента, указанный в письме. Таким образом в колл-центре определят, что говорят именно с жертвой кампании BazarCall. Если сообщить неверный номер, оператор скажет, что подписка уже отменена и попрощается. Если номер актуален, звонящего вынудят посетить вредоносный сайт и загрузить оттуда файл Office (обычно Excel или Word), якобы содержащий форму для отмены подписки. Затем понадобится отключить функции безопасности и разрешить работу макросов в документе, которые и загрузят BazarLoader. В некоторых случаях оператор также может попросить жертву отключить антивирус. Вредоносный документ Один из таких звонков записал и опубликовал на YouTube ИБ-эксперт Брэд Дункан: Эти спам-кампании почти всегда нацелены на пользователей с корпоративными email-адресами или адресами в зоне .edu. То есть хакеры почти не атакуют рядовых пользователей, которые используют бесплатные почтовые сервисы, включая Gmail, Hotmail и Yahoo. Очевидно, конечной целью злоумышленников является заражение крупных корпоративных сетей. Из-за экзотического метода распространения малварь имеет низкий уровень обнаружения на VirusTotal, ведь она не распространяется публично и плохо обнаруживается антивирусами. В настоящее время BazarLoader используется для распространения таких вредоносов, как TrickBot, IcedID, Gozi IFSB и так далее. В свою очередь Trickbot применяется для развертывания шифровальщиков Ryuk или Conti, а IcedID раньше использовался для развертывания вымогателей Maze и Egregor. Интересно, что связь между BazarCall и TrickBot ранее уже обнаруживал известный ИБ-эксперт Виталий Кремез, — считается, что оба образца малвари созданы одной хак-группой. Однако с другими вредоносами из числа перечисленных выше BazarCall не связан. Издание Bleeping Computer пишет, что, по информации аналитиков компании Binary Defense, мошенническим колл-центром управляет другая хак-группа, для которой распространение малвари является обычной услугой. При этом колл-центр работает как обычная компания: с понедельника по пятницу, соблюдая рабочие часы. В последние дни связаться с колл-центром преступников не удается из-за постоянно меняющейся инфраструктуры. В силу повышенного интереса со стороны ИБ-специалистов преступники вынуждены очень часто менять номера телефонов и хостинг.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: