










Oracle выпустила экстренный патч для критического бага WebLogic - «Новости» » Интернет технологии
sitename
319 расширений для Chrome перехватывали поисковые запросы пользователей - «Новости»
Polymarket скомпрометировали из-за подмены записей DNS - «Новости»
Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств - «Новости»
Binance возобновила вывод еще 51 токена в сетях Ethereum и Solana после взлома на $6,3 млрд - «Новости»
Холодильники в европейских супермаркетах снова взломали - «Новости»
Глобальные версии Xiaomi 18 Pro и Pro Max выйдут до конца ноября: батареи меньше, а цены почти вдвое выше китайских - «Новости сети»
Майнинг на видеокартах неожиданно вернулся — но ИИ не оставил шансов на новый бум - «Новости сети»
«Сможем воплотить в игре все наши идеи и мечты»: душевный симулятор деревенского водителя «Заря» нашёл издателя - «Новости сети»
Ремастер легендарной Thief выйдет с сюжетной кампанией от авторов The Black Parade — новый трейлер и дата релиза Thief: The Dark Project Remastered - «Новости сети»
Anthropic набрала долговых обязательств почти на $900 млрд ради ИИ — и снова ушла в убыток - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Преимущества стилей » Oracle выпустила экстренный патч для критического бага WebLogic - «Новости»

На прошлой неделе компания Oracle исправила более 400 уязвимостей в своих продуктах, и среди них была критическая проблема с идентификатором CVE-2020-14882, набравшая 9,8 баллов из 10 по шкале оценки уязвимостей CVSS.


Данная уязвимость связана с Oracle WebLogic (версий 10.3.6.0.0, 12.1.3.0.0, 12.2.1.3.0, 12.2.1.4.0 и 14.1.1.0) и, по сути, позволяет взламывать уязвимые системы с помощью простого запроса HTTP GET. Так как проблема крайне проста в эксплуатации, а PoC-эксплоиты уже появились в сети (1, 2, 3, 4, 5) эксперты предупреждали, что уязвимость уже взяли на вооружение хакеры.


Теперь же инженеры Oracle были вынуждены выпустить экстренный «патч для патча», так как обнаружили, что исправление для CVE-2020-14882 можно легко обмануть.


Обход патча получил  собственный идентификатор CVE (CVE-2020-14750). По словам Адама Бойло (Adam Boileau), главного консультанта по безопасности в компании Insomnia Sec, оригинальный патч для CVE-2020-14882 можно было обойти, попросту изменив регистр одного символа в доступном эксплоите.


Напомню, что по информации аналитиков Spyse, в настоящее время в сети по-прежнему доступы более 3000 серверов Oracle WebLogic, потенциально уязвимых перед проблемами CVE-2020-14882 и CVE-2020-14750.
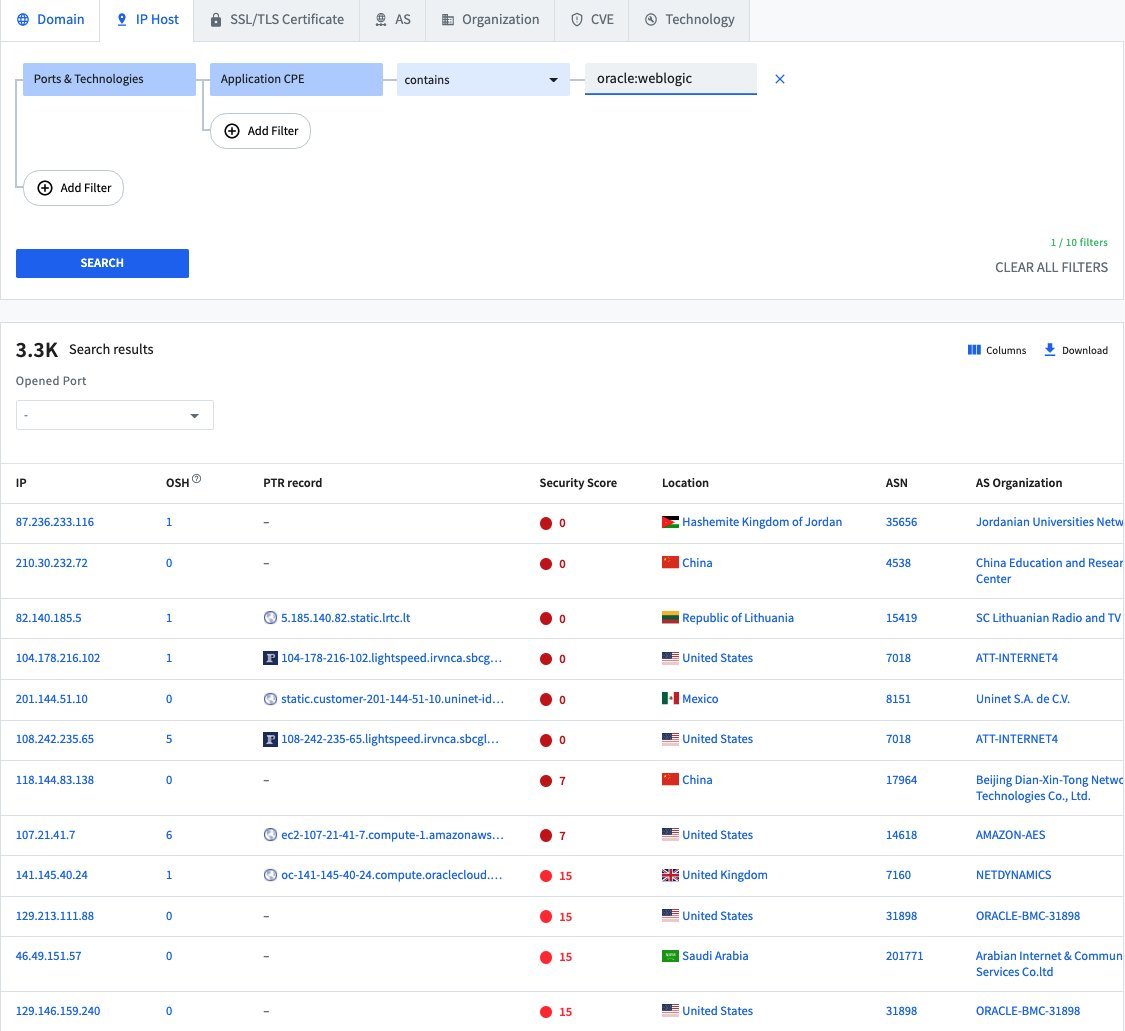


На прошлой неделе компания Oracle исправила более 400 уязвимостей в своих продуктах, и среди них была критическая проблема с идентификатором CVE-2020-14882, набравшая 9,8 баллов из 10 по шкале оценки уязвимостей CVSS. Данная уязвимость связана с Oracle WebLogic (версий 10.3.6.0.0, 12.1.3.0.0, 12.2.1.3.0, 12.2.1.4.0 и 14.1.1.0) и, по сути, позволяет взламывать уязвимые системы с помощью простого запроса HTTP GET. Так как проблема крайне проста в эксплуатации, а PoC-эксплоиты уже появились в сети (1, 2, 3, 4, 5) эксперты предупреждали, что уязвимость уже взяли на вооружение хакеры. Теперь же инженеры Oracle были вынуждены выпустить экстренный «патч для патча», так как обнаружили, что исправление для CVE-2020-14882 можно легко обмануть. Обход патча получил собственный идентификатор CVE (CVE-2020-14750). По словам Адама Бойло (Adam Boileau), главного консультанта по безопасности в компании Insomnia Sec, оригинальный патч для CVE-2020-14882 можно было обойти, попросту изменив регистр одного символа в доступном эксплоите. In Oracle's rush to fix it, they made a pretty simple error: attackers could avoid the new path traversal blacklist (and thus bypass the patch) by . wait for it. changing the case of a character in their request.https://t.co/fHWPkXCAlm — Brett Winterford (@breditor) November 3, 2020 Напомню, что по информации аналитиков Spyse, в настоящее время в сети по-прежнему доступы более 3000 серверов Oracle WebLogic, потенциально уязвимых перед проблемами CVE-2020-14882 и CVE-2020-14750.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Taylor
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: