










В Apache OfBiz обнаружен критический баг - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»

В опенсорсном ERP-решении Apache OfBiz обнаружили уязвимость нулевого дня, которую можно использовать для обхода аутентификации. Интересно, что этот баг возник в результате исправления другой критической уязвимости, CVE-2023-49070.


Как объяснили специалисты SonicWall, уязвимость, получившая идентификатор CVE-2023-51467, связана с функциональностью входа в систему и является результатом некорректного исправления другой критической уязвимости (CVE-2023-49070, 9,8 балла по шкале CVSS), которую устранили ранее в этом месяце.


«Меры безопасности, принятые для исправления CVE-2023-49070, не устранили лежащую в корне проблему, поэтому обход аутентификации по-прежнему актуален», — пишут эксперты.


Проблема CVE-2023-49070 позволяет выполнить произвольный код перед аутентификацией и затрагивает Apache OFBiz до версии 18.12.10. Успешная эксплуатация позволяет злоумышленникам получить полный контроль над сервером и перехватить конфиденциальные данные. Причиной возникновения этой проблемы стал устаревший компонент XML-RPC в Apache OFBiz.


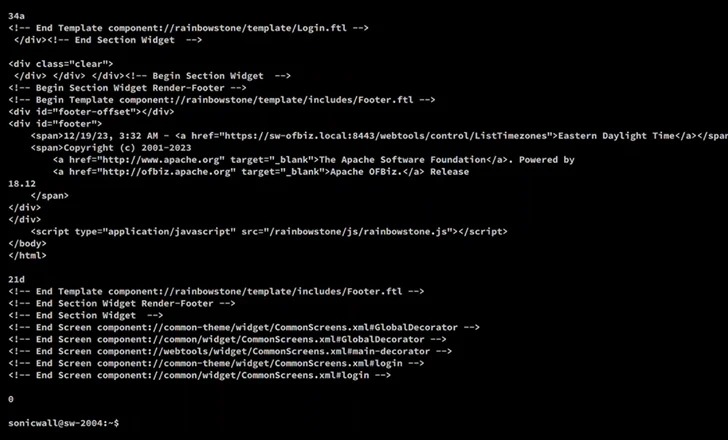
В свою очередь, новую уязвимость, CVE-2023-51467, можно спровоцировать, используя пустые и недействительные параметры USERNAME и PASSWORD в HTTP-запросе. Это приводит к возврату сообщения об успешной аутентификации и позволяет обойти защиту, получив несанкционированный доступ к внутренним ресурсам.


В Apache OfBiz обнаружен критический баг - «Новости»


Суть проблемы заключается в том, что параметр requirePasswordChange в URL имеет значение «Y» (YES), что приводит к простейшему обходу аутентификации независимо от значений, передаваемых в полях имени пользователя и пароля.


В итоге пользователям рекомендуется как можно скорее обновить Apache OFbiz до версии 18.12.11 или более поздней, где уязвимость уже устранена.


Аналитики Shadowserver предупреждают, что уже обнаружили немало сканирований: хакеры используют общедоступные PoC-эксплоиты и пытаются эксплуатировать проблему CVE-2023-49070. Теперь исследователи ожидают аналогичной волны атак и для CVE-2023-51467.


Так, в настоящее время злоумышленники пытаются найти уязвимые серверы, заставляя их подключаться к URL-адресу oast.online. Исследователи говорят, что атакующие особенно заинтересованы в поиске уязвимых серверов Confluence.
В опенсорсном ERP-решении Apache OfBiz обнаружили уязвимость нулевого дня, которую можно использовать для обхода аутентификации. Интересно, что этот баг возник в результате исправления другой критической уязвимости, CVE-2023-49070. Как объяснили специалисты SonicWall, уязвимость, получившая идентификатор CVE-2023-51467, связана с функциональностью входа в систему и является результатом некорректного исправления другой критической уязвимости (CVE-2023-49070, 9,8 балла по шкале CVSS), которую устранили ранее в этом месяце. «Меры безопасности, принятые для исправления CVE-2023-49070, не устранили лежащую в корне проблему, поэтому обход аутентификации по-прежнему актуален», — пишут эксперты. Проблема CVE-2023-49070 позволяет выполнить произвольный код перед аутентификацией и затрагивает Apache OFBiz до версии 18.12.10. Успешная эксплуатация позволяет злоумышленникам получить полный контроль над сервером и перехватить конфиденциальные данные. Причиной возникновения этой проблемы стал устаревший компонент XML-RPC в Apache OFBiz. В свою очередь, новую уязвимость, CVE-2023-51467, можно спровоцировать, используя пустые и недействительные параметры USERNAME и PASSWORD в HTTP-запросе. Это приводит к возврату сообщения об успешной аутентификации и позволяет обойти защиту, получив несанкционированный доступ к внутренним ресурсам. Суть проблемы заключается в том, что параметр requirePasswordChange в URL имеет значение «Y» (YES), что приводит к простейшему обходу аутентификации независимо от значений, передаваемых в полях имени пользователя и пароля. В итоге пользователям рекомендуется как можно скорее обновить Apache OFbiz до версии 18.12.11 или более поздней, где уязвимость уже устранена. Аналитики Shadowserver предупреждают, что уже обнаружили немало сканирований: хакеры используют общедоступные PoC-эксплоиты и пытаются эксплуатировать проблему CVE-2023-49070. Теперь исследователи ожидают аналогичной волны атак и для CVE-2023-51467. Так, в настоящее время злоумышленники пытаются найти уязвимые серверы, заставляя их подключаться к URL-адресу oast.online. Исследователи говорят, что атакующие особенно заинтересованы в поиске уязвимых серверов Confluence.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: