










Эксперт нашел в коде Conti, REvil и LockBit баги, предотвращающие шифрование - «Новости» » Интернет технологии
sitename
Акции чипмейкеров и операторов дата-центров обрушились после победы демократов на выборах в США - «Новости сети»
В Гонконге застряли 600 тыс. ускорителей Nvidia H200 — Китай не хочет пускать к себе чипы конкурентов - «Новости сети»
Рабочие и Micron не поделили будущие сверхприбыли от бума ИИ — строительство передовой фабрики памяти под угрозой - «Новости сети»
Claude научился следить за деньгами пользователей: теперь ИИ-чат-бот можно подключить к банковским счетам - «Новости сети»
OpenAI представила GPT-6 Cyber — свою лучшую ИИ-модель для защиты от киберугроз - «Новости сети»
319 расширений для Chrome перехватывали поисковые запросы пользователей - «Новости»
Polymarket скомпрометировали из-за подмены записей DNS - «Новости»
Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств - «Новости»
Binance возобновила вывод еще 51 токена в сетях Ethereum и Solana после взлома на $6,3 млрд - «Новости»
Холодильники в европейских супермаркетах снова взломали - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Добавления стилей » Эксперт нашел в коде Conti, REvil и LockBit баги, предотвращающие шифрование - «Новости»

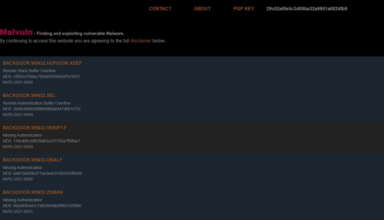
Специалист по информационной безопасности и багхантер Джон Пейдж (John Page), известный как создатель проекта MalVuln, сообщил, что нашел ряд уязвимостей в распространенных шифровальщиках. Эти баги можно использовать, чтобы прервать работу малвари и остановить самый опасный этап атаки — непосредственно шифрование файлов.


Анализируя код вымогателя Conti, возрожденного REvil, появившегося недавно Black Basta, LockBit и AvosLocker, Пейдж, также известный под псевдонимом hyp3rlinx, обнаружил, что все вредоносы имеют те или иные проблемы. Так, образцы шифровальщиков оказались уязвимы для техники DLL hijacking, которая обычно используется злоумышленниками для внедрения вредоносного кода в легитимные приложения.


Для каждого изученного образца вредоносного ПО исследователь представил отчет, в котором описывает тип обнаруженной уязвимости, прилагает хэш образца, PoC-эксплойт и демонстрационное видео его работы.


Пейдж отмечает, что DLL hijacking работает только в Windows-системах и эксплуатирует то, каким образом приложения ищут и загружают в память нужные им файлы DLL. В силу недостаточной проверки программа может загрузить DLL из-за пределов своего каталога, что приведет к повышению привилегий или выполнению нежелательного кода. В случае Conti, REvil, LockBit, Black Basta, LockiLocker и AvosLocker эксплоит позволяет выполнить код, останавливающий работу малвари до начала шифрования. Видео ниже демонстрирует такую атаку на REvil. Исследователь отмечает, что другие семейства вымогателей, скорее всего, тоже подвержены этим и подобным уязвимостям.


Исследователь считает, что для защиты от этих семейств шифровальщиков, специальный DLL можно разместить там, где хакеры могут запускать малварь, например, в сетевом каталоге с важными данными. После загрузки такого эксплоита процесс вымогателя должен завершиться до начала шифрования.
Специалист по информационной безопасности и багхантер Джон Пейдж (John Page), известный как создатель проекта MalVuln, сообщил, что нашел ряд уязвимостей в распространенных шифровальщиках. Эти баги можно использовать, чтобы прервать работу малвари и остановить самый опасный этап атаки — непосредственно шифрование файлов. Анализируя код вымогателя Conti, возрожденного REvil, появившегося недавно Black Basta, LockBit и AvosLocker, Пейдж, также известный под псевдонимом hyp3rlinx, обнаружил, что все вредоносы имеют те или иные проблемы. Так, образцы шифровальщиков оказались уязвимы для техники DLL hijacking, которая обычно используется злоумышленниками для внедрения вредоносного кода в легитимные приложения. Для каждого изученного образца вредоносного ПО исследователь представил отчет, в котором описывает тип обнаруженной уязвимости, прилагает хэш образца, PoC-эксплойт и демонстрационное видео его работы. Пейдж отмечает, что DLL hijacking работает только в Windows-системах и эксплуатирует то, каким образом приложения ищут и загружают в память нужные им файлы DLL. В силу недостаточной проверки программа может загрузить DLL из-за пределов своего каталога, что приведет к повышению привилегий или выполнению нежелательного кода. В случае Conti, REvil, LockBit, Black Basta, LockiLocker и AvosLocker эксплоит позволяет выполнить код, останавливающий работу малвари до начала шифрования. Видео ниже демонстрирует такую атаку на REvil. Исследователь отмечает, что другие семейства вымогателей, скорее всего, тоже подвержены этим и подобным уязвимостям. Исследователь считает, что для защиты от этих семейств шифровальщиков, специальный DLL можно разместить там, где хакеры могут запускать малварь, например, в сетевом каталоге с важными данными. После загрузки такого эксплоита процесс вымогателя должен завершиться до начала шифрования.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Benson
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: