Шифровальщик LockBit атаковал компанию Accenture - «Новости» » Интернет технологии
sitename
Китайцы подсели на генеративный ИИ — его использует каждый второй житель Поднебесной - «Новости сети»
OpenAI представила Dots — ИИ-агентов с собственными компьютерами, которые могут работать круглосуточно без пользователя - «Новости сети»
Вышла Windows 11 26H2 — без значительных изменений, но и без проблем с совместимостью - «Новости сети»
OpenAI отвязала Codex от компьютера разработчика — ИИ получил постоянные облачные рабочие пространства - «Новости сети»
OpenAI бросила вызов Microsoft — ChatGPT получил свой пакет офисных приложений - «Новости сети»
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентов - «Новости сети»
Intel 18A вскрыли под микроскопом: новые транзисторы есть, но TSMC всё ещё впереди - «Новости сети»
Агенты OpenAI предпринимали попытки атаки на один из сайтов ООН на протяжении нескольких месяцев - «Новости сети»
Из-за водяных знаков LLM могут стать уязвимее к промпт-инжектам - «Новости»
Северокорейские хакеры похитили 387,5 млн долларов США у биржи Bitget - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Шифровальщик LockBit атаковал компанию Accenture - «Новости»

Консалтинговая ИТ-компания Accenture стала жертвой вымогателя LockBit 2.0. Однако в компании уверяют, что инцидент не повлиял на ее работу, а пострадавшие системы уже восстановлены из резервных копий.


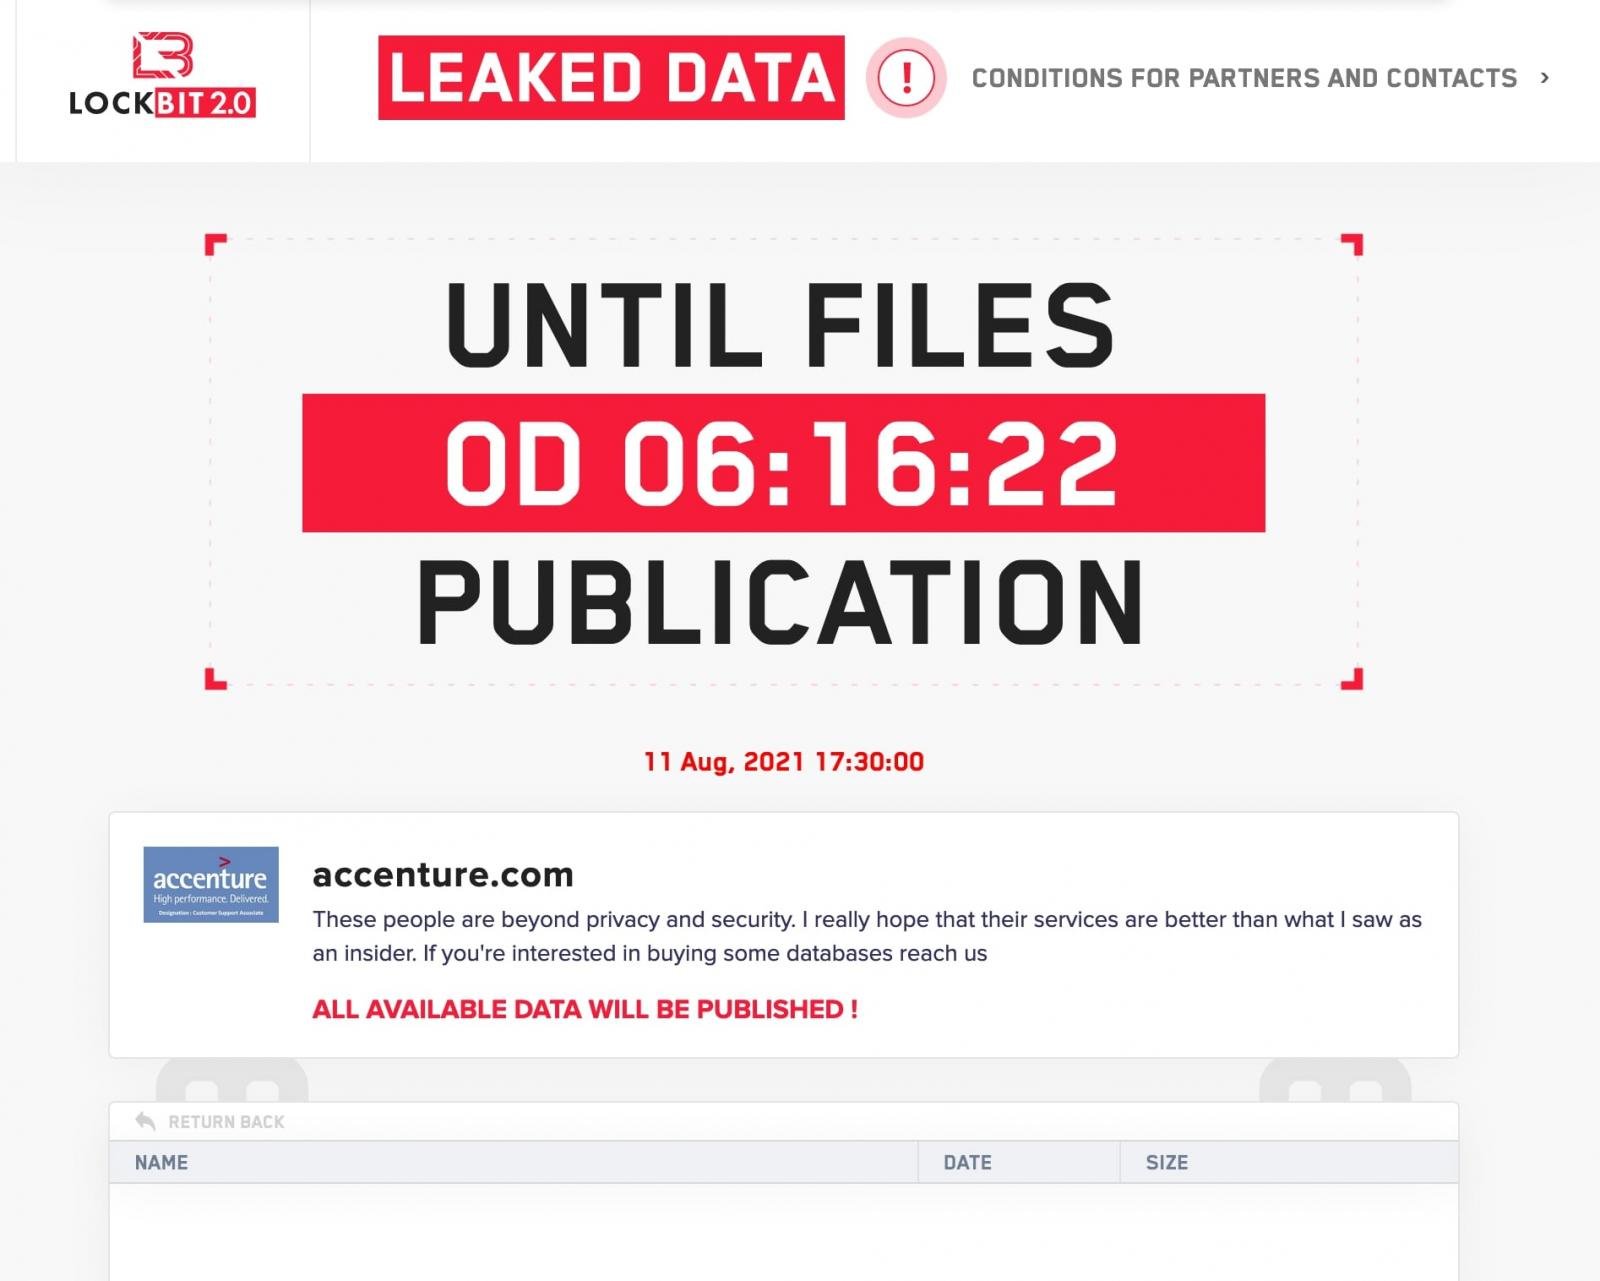
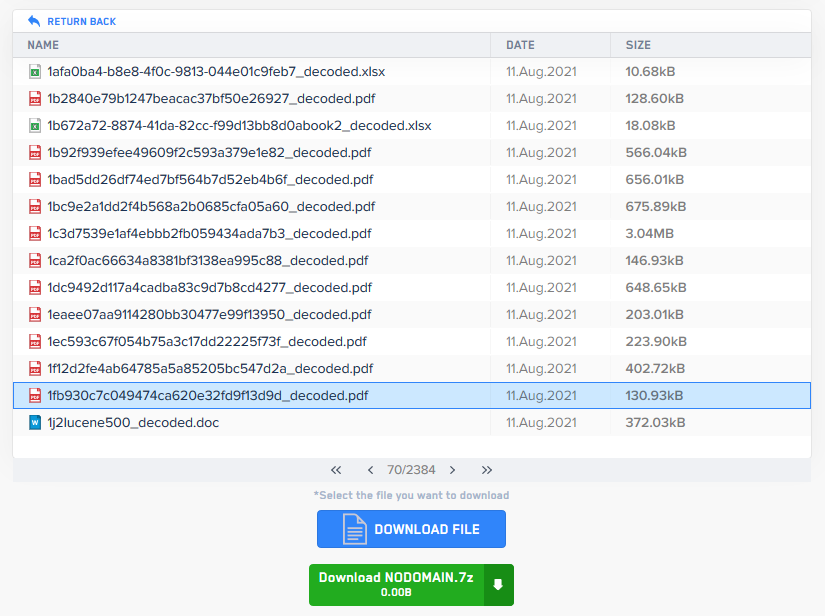
Об атаке заявили сами операторы LockBit 2.0: на сайте вымогателей появилось сообщение, в котором хакеры требуют выкуп, а в противном случае угрожают опубликовать файлы Accenture, похищенные во время атаки на компанию. При этом преступники не представили никаких доказательств хищения данных.


Представители Accenture подтвердили факт атаки, однако заявили, что инцидент не повлиял на работу компании:


 «С помощью наших механизмов и протоколов безопасности мы обнаружили аномальную активность в одной из наших сред. Мы немедленно пресекли ее и изолировали затронутые серверы. Затем мы полностью восстановили пострадавшие системы из резервных копий. Случившееся не повлияло на работу Accenture или на системы наших клиентов».


Недавно таймер обратного отсчета на сайте LockBit достиг нуля, после чего хакеры обнародовали файлы Accenture, которые в основном содержат брошюры по продуктам Accenture, обучающую документацию для сотрудников, а также различные маркетинговые материалы. Журналисты The Record, изучившие утечку, заявляют, что никакой конфиденциальной информации она не содержит.


Как именно операторам LockBit удалось получить доступ к сети одной из крупнейших транснациональных корпораций в мире, остается неизвестным. Сейчас ИБ-специалисты обсуждают самые разные теории, включая работу инсайдера.


Консалтинговая ИТ-компания Accenture стала жертвой вымогателя LockBit 2.0. Однако в компании уверяют, что инцидент не повлиял на ее работу, а пострадавшие системы уже восстановлены из резервных копий. Об атаке заявили сами операторы LockBit 2.0: на сайте вымогателей появилось сообщение, в котором хакеры требуют выкуп, а в противном случае угрожают опубликовать файлы Accenture, похищенные во время атаки на компанию. При этом преступники не представили никаких доказательств хищения данных. Представители Accenture подтвердили факт атаки, однако заявили, что инцидент не повлиял на работу компании: «С помощью наших механизмов и протоколов безопасности мы обнаружили аномальную активность в одной из наших сред. Мы немедленно пресекли ее и изолировали затронутые серверы. Затем мы полностью восстановили пострадавшие системы из резервных копий. Случившееся не повлияло на работу Accenture или на системы наших клиентов». Недавно таймер обратного отсчета на сайте LockBit достиг нуля, после чего хакеры обнародовали файлы Accenture, которые в основном содержат брошюры по продуктам Accenture, обучающую документацию для сотрудников, а также различные маркетинговые материалы. Журналисты The Record, изучившие утечку, заявляют, что никакой конфиденциальной информации она не содержит. Как именно операторам LockBit удалось получить доступ к сети одной из крупнейших транснациональных корпораций в мире, остается неизвестным. Сейчас ИБ-специалисты обсуждают самые разные теории, включая работу инсайдера. Unverified screenshot but.? pic.twitter.com/yJDKjWBINF — Ely (@ely_sec) August 11, 2021
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: