Троянская мышь: производитель игровой периферии Endgame Gear выпустил драйвер с опасным вирусом - «Новости сети» » Интернет технологии
sitename
Акции чипмейкеров и операторов дата-центров обрушились после победы демократов на выборах в США - «Новости сети»
В Гонконге застряли 600 тыс. ускорителей Nvidia H200 — Китай не хочет пускать к себе чипы конкурентов - «Новости сети»
Рабочие и Micron не поделили будущие сверхприбыли от бума ИИ — строительство передовой фабрики памяти под угрозой - «Новости сети»
Claude научился следить за деньгами пользователей: теперь ИИ-чат-бот можно подключить к банковским счетам - «Новости сети»
OpenAI представила GPT-6 Cyber — свою лучшую ИИ-модель для защиты от киберугроз - «Новости сети»
319 расширений для Chrome перехватывали поисковые запросы пользователей - «Новости»
Polymarket скомпрометировали из-за подмены записей DNS - «Новости»
Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств - «Новости»
Binance возобновила вывод еще 51 токена в сетях Ethereum и Solana после взлома на $6,3 млрд - «Новости»
Холодильники в европейских супермаркетах снова взломали - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Новости мира Интернет » Троянская мышь: производитель игровой периферии Endgame Gear выпустил драйвер с опасным вирусом - «Новости сети»

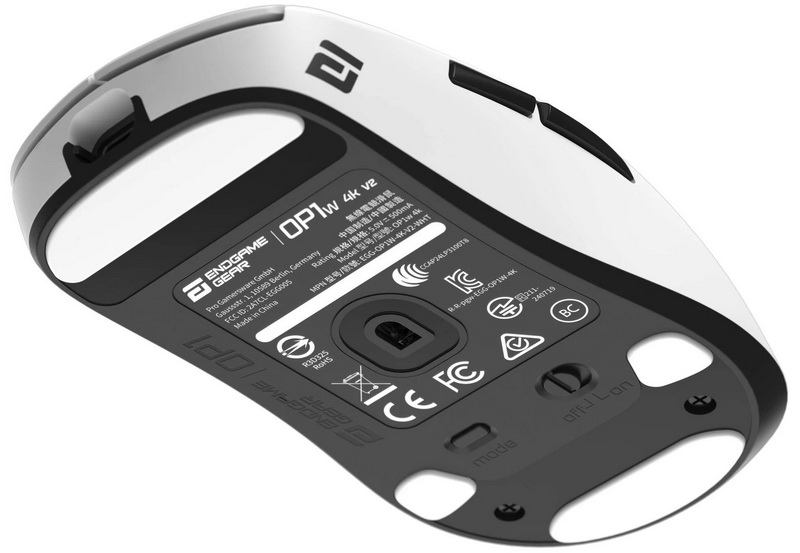
В программном обеспечении немецкого производителя популярной игровой периферии Endgame Gear обнаружили троян. Исследование пользователей форума Reddit и портала Igor’s Lab показало, что в одной из версий драйвера для игровой мыши Endgame Gear OP1w 4K V2 содержался троян удалённого доступа Xred-RAT.


Троянская мышь: производитель игровой периферии Endgame Gear выпустил драйвер с опасным вирусом - «Новости сети»


Источник изображения: Endgame Gear


По сообщениям, троян был обнаружен несколькими сторонними антивирусными программами, однако встроенный «Защитник Windows» на него никак не реагировал. Вредоносное ПО содержалось в версии драйвера, выпущенной 2 июля. К 17 июля компания заменила драйвер на новую версию без трояна, но никак не прокомментировала сообщения пользователей, обнаруживших вредоносное ПО в старой версии. Производитель лишь скупо сообщил в своём канале Discord, что «залил» новую версию драйвера.


Ни на официальном сайте компании, ни на форуме Reddit, где впервые появилась информация о проблеме, Endgame Gear не сделала никаких публичных заявлений. Это вызвало возмущение пользователей. По мнению портала Igor’s Lab и участников обсуждения на Reddit, если берлинский производитель Pro Gamersware GmbH действительно знал о наличии вредоносного ПО с доступом к пользовательским данным, то, скрыв эту информацию, он мог нарушить Общий регламент ЕС по защите данных (GDPR).


«Насколько я могу судить, Endgame Gear не выступила с публичным заявлением по этому поводу, что крайне безответственно. Вредоносный ZIP-файл был по-тихому заменён чистой версией, что явно показывает, что они знали о проблеме», — говорит автор оригинального сообщения о проблеме на форуме Reddit.
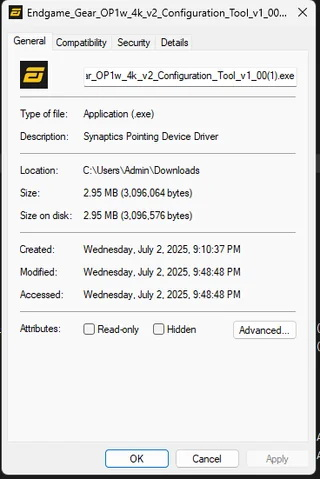


Источник изображения: Reddit


Пользователи также сообщили, как проверить, заражён ли драйвер мыши. Для этого необходимо перейти по пути C:ProgramDataSynaptics и проверить наличие файла Synaptics.exe. Если он присутствует — драйвер заражён трояном. Следует учесть, что папка ProgramData является скрытой. Чтобы отобразить её, например, в Windows 11, в Проводнике Windows необходимо нажать: «Просмотреть» –> «Показать» –> «Скрытые элементы».


Отмечается, что файл Synaptics.exe настроен на автоматический запуск при загрузке Windows. Эта вредоносная программа обладает способностью к быстрому распространению, что означает потенциальную угрозу заражения других файлов в системе.
В программном обеспечении немецкого производителя популярной игровой периферии Endgame Gear обнаружили троян. Исследование пользователей форума Reddit и портала Igor’s Lab показало, что в одной из версий драйвера для игровой мыши Endgame Gear OP1w 4K V2 содержался троян удалённого доступа Xred-RAT. Источник изображения: Endgame Gear По сообщениям, троян был обнаружен несколькими сторонними антивирусными программами, однако встроенный «Защитник Windows» на него никак не реагировал. Вредоносное ПО содержалось в версии драйвера, выпущенной 2 июля. К 17 июля компания заменила драйвер на новую версию без трояна, но никак не прокомментировала сообщения пользователей, обнаруживших вредоносное ПО в старой версии. Производитель лишь скупо сообщил в своём канале Discord, что «залил» новую версию драйвера. Ни на официальном сайте компании, ни на форуме Reddit, где впервые появилась информация о проблеме, Endgame Gear не сделала никаких публичных заявлений. Это вызвало возмущение пользователей. По мнению портала Igor’s Lab и участников обсуждения на Reddit, если берлинский производитель Pro Gamersware GmbH действительно знал о наличии вредоносного ПО с доступом к пользовательским данным, то, скрыв эту информацию, он мог нарушить Общий регламент ЕС по защите данных (GDPR). «Насколько я могу судить, Endgame Gear не выступила с публичным заявлением по этому поводу, что крайне безответственно. Вредоносный ZIP-файл был по-тихому заменён чистой версией, что явно показывает, что они знали о проблеме», — говорит автор оригинального сообщения о проблеме на форуме Reddit. Источник изображения: Reddit Пользователи также сообщили, как проверить, заражён ли драйвер мыши. Для этого необходимо перейти по пути C:ProgramDataSynaptics и проверить наличие файла Synaptics.exe. Если он присутствует — драйвер заражён трояном. Следует учесть, что папка ProgramData является скрытой. Чтобы отобразить её, например, в Windows 11, в Проводнике Windows необходимо нажать: «Просмотреть» –
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: