










Сразу четыре хак-группы пользуются эксплоит-китом BlueMoon - «Новости» » Интернет технологии
sitename
Акции чипмейкеров и операторов дата-центров обрушились после победы демократов на выборах в США - «Новости сети»
В Гонконге застряли 600 тыс. ускорителей Nvidia H200 — Китай не хочет пускать к себе чипы конкурентов - «Новости сети»
Рабочие и Micron не поделили будущие сверхприбыли от бума ИИ — строительство передовой фабрики памяти под угрозой - «Новости сети»
Claude научился следить за деньгами пользователей: теперь ИИ-чат-бот можно подключить к банковским счетам - «Новости сети»
OpenAI представила GPT-6 Cyber — свою лучшую ИИ-модель для защиты от киберугроз - «Новости сети»
319 расширений для Chrome перехватывали поисковые запросы пользователей - «Новости»
Polymarket скомпрометировали из-за подмены записей DNS - «Новости»
Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств - «Новости»
Binance возобновила вывод еще 51 токена в сетях Ethereum и Solana после взлома на $6,3 млрд - «Новости»
Холодильники в европейских супермаркетах снова взломали - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Сразу четыре хак-группы пользуются эксплоит-китом BlueMoon - «Новости»

Исследователи из компании Proofpoint обнаружили новый эксплоит-кит BlueMoon, который объединяет три уязвимости в Chrome и Windows в одну цепочку. По данным специалистов, инструмент практически одновременно оказался в распоряжении как минимум четырех шпионских группировок, большинство из которых связаны с Китаем.


BlueMoon эксплуатирует сразу две проблемы в браузерном jаvascript-движке V8, а также уязвимость повышения привилегий в Windows. Так, сначала атакующие используют недавно исправленный баг типа type confusion в V8 (CVE-2026-85046) для выполнения произвольного кода, а затем эксплуатируют другую свежую уязвимость (CVE-2026-87491), чтобы обойти песочницу V8. После этого применяется баг CVE-2026-85880 в механизме Windows ALPC, который позволяет повысить привилегии.


После успешной эксплуатации BlueMoon внедряет код в родительский процесс Chrome и запускает указанную операторами команду. По умолчанию эксплоит-кит использует curl, чтобы загрузить в %TEMP% исполняемый файл и запустить его.
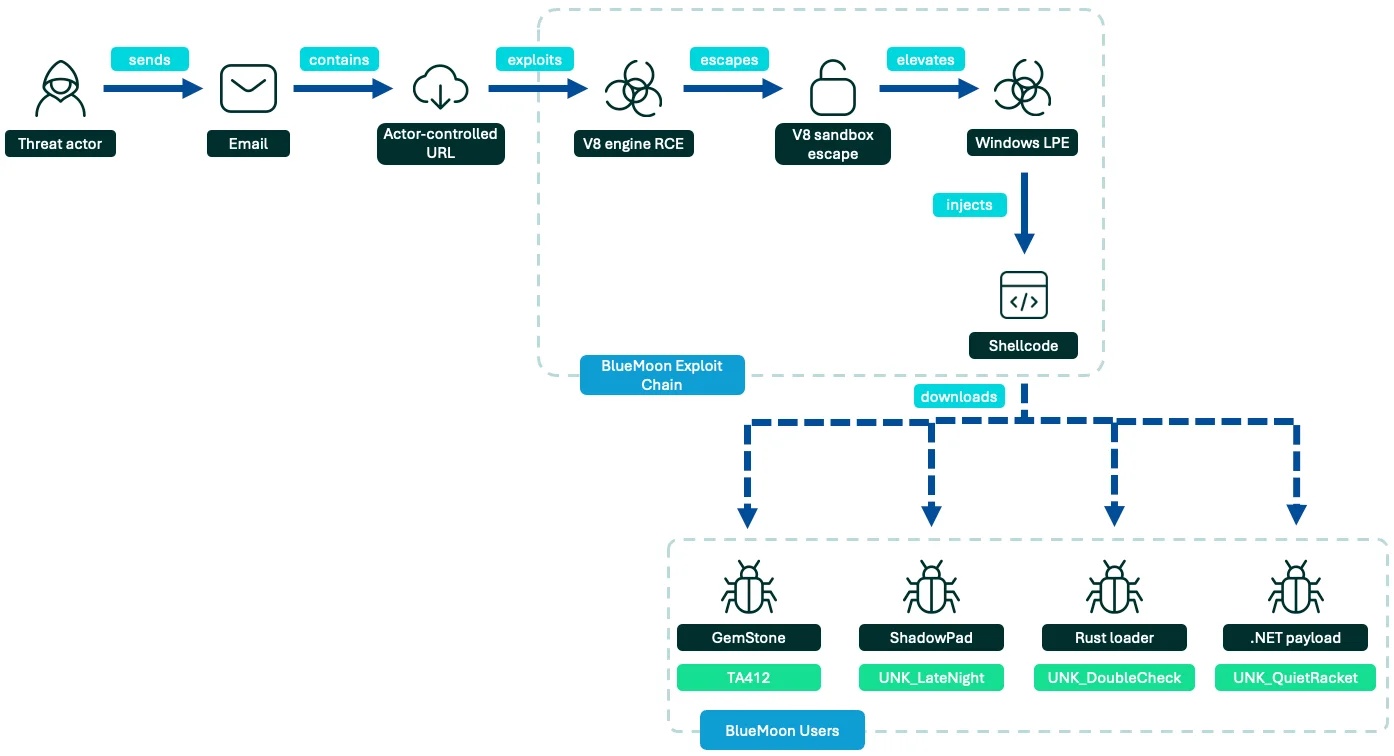


Первые атаки с применением BlueMoon специалисты зафиксировали еще 28 августа 2026 года. Тогда связанная с Китаем группировка TA412 (она же JungleBamboo, Violet Typhoon и APT31) атаковала американские НКО, горнодобывающие компании и компании, торгующие сырьевыми товарами.


Всего через несколько дней тот же набор эксплоитов начали применять другие хакеры. В частности, группировка UNK_LateNight использовала BlueMoon против американских аэрокосмических компаний и доставляла в зараженные системы бэкдор ShadowPad. Другая группа, UNK_DoubleCheck, атаковала производственную компанию во Вьетнаме, а UNK_QuietRacket — государственные, финансовые и консалтинговые организации в Индонезии и Сингапуре. При этом исследователи пока не соотнесли группировку UNK_DoubleCheck с какой-либо конкретной страной, но остальные группы связывают с Китаем.


Специалисты подчеркивают, что самым необычным здесь является скорость распространения BlueMoon. Дело в том, что полноценные цепочки эксплоитов для Chrome обычно считаются дорогим и редким инструментом, который стараются применять точечно. Однако в случае BlueMoon один и тот же набор эксплоитов за считанные дни появился в распоряжении сразу нескольких хак-групп.


Исследователи считают, что успешным атакам BlueMoon поспособствовал так называемый patch gap: этим термином обозначают промежуток времени, когда патч уже появился в коде проекта, но еще не дошел до конечных пользователей. Исправления сначала появляются в открытом исходном коде Chromium и только потом попадают в стабильные версии Chrome, Edge и других браузеров. В результате у атакующих есть время на изучение патча, реверс-инжиниринг и подготовку эксплоита, пока уязвимость еще не исправлена на устройствах пользователей.


В случае CVE-2026-85046 исправление появилось в исходном коде еще 7 августа, а до стабильной версии Chromium патч добрался только 3 сентября. В отчете исследователей подчеркивается, что обе уязвимости в V8 представляли собой 0-day на момент атак BlueMoon, хотя исправления для них уже присутствовали в коде проекта.


Также специалисты допускают, что разработку BlueMoon могли ускорить ИИ-агенты. В коде малвари были замечены подробные диагностические логи, комментарии с описанием итераций отладки и упоминание markdown-файла для передачи контекста между сессиями.


По мнению специалистов, BlueMoon продолжит распространяться и далее и со временем может пополнить арсеналы финансово мотивированных группировок.


Исследователи из компании Proofpoint обнаружили новый эксплоит-кит BlueMoon, который объединяет три уязвимости в Chrome и Windows в одну цепочку. По данным специалистов, инструмент практически одновременно оказался в распоряжении как минимум четырех шпионских группировок, большинство из которых связаны с Китаем. BlueMoon эксплуатирует сразу две проблемы в браузерном jаvascript-движке V8, а также уязвимость повышения привилегий в Windows. Так, сначала атакующие используют недавно исправленный баг типа type confusion в V8 (CVE-2026-85046) для выполнения произвольного кода, а затем эксплуатируют другую свежую уязвимость (CVE-2026-87491), чтобы обойти песочницу V8. После этого применяется баг CVE-2026-85880 в механизме Windows ALPC, который позволяет повысить привилегии. После успешной эксплуатации BlueMoon внедряет код в родительский процесс Chrome и запускает указанную операторами команду. По умолчанию эксплоит-кит использует curl, чтобы загрузить в %TEMP% исполняемый файл и запустить его. Первые атаки с применением BlueMoon специалисты зафиксировали еще 28 августа 2026 года. Тогда связанная с Китаем группировка TA412 (она же JungleBamboo, Violet Typhoon и APT31) атаковала американские НКО, горнодобывающие компании и компании, торгующие сырьевыми товарами. Всего через несколько дней тот же набор эксплоитов начали применять другие хакеры. В частности, группировка UNK_LateNight использовала BlueMoon против американских аэрокосмических компаний и доставляла в зараженные системы бэкдор ShadowPad. Другая группа, UNK_DoubleCheck, атаковала производственную компанию во Вьетнаме, а UNK_QuietRacket — государственные, финансовые и консалтинговые организации в Индонезии и Сингапуре. При этом исследователи пока не соотнесли группировку UNK_DoubleCheck с какой-либо конкретной страной, но остальные группы связывают с Китаем. Специалисты подчеркивают, что самым необычным здесь является скорость распространения BlueMoon. Дело в том, что полноценные цепочки эксплоитов для Chrome обычно считаются дорогим и редким инструментом, который стараются применять точечно. Однако в случае BlueMoon один и тот же набор эксплоитов за считанные дни появился в распоряжении сразу нескольких хак-групп. Исследователи считают, что успешным атакам BlueMoon поспособствовал так называемый patch gap: этим термином обозначают промежуток времени, когда патч уже появился в коде проекта, но еще не дошел до конечных пользователей. Исправления сначала появляются в открытом исходном коде Chromium и только потом попадают в стабильные версии Chrome, Edge и других браузеров. В результате у атакующих есть время на изучение патча, реверс-инжиниринг и подготовку эксплоита, пока уязвимость еще не исправлена на устройствах пользователей. В случае CVE-2026-85046 исправление появилось в исходном коде еще 7 августа, а до стабильной версии Chromium патч добрался только 3 сентября. В отчете исследователей подчеркивается, что обе уязвимости в V8 представляли собой 0-day на момент атак BlueMoon, хотя исправления для них уже присутствовали в коде проекта. Также специалисты допускают, что разработку BlueMoon могли ускорить ИИ-агенты. В коде малвари были замечены подробные диагностические логи, комментарии с описанием итераций отладки и упоминание markdown-файла для передачи контекста между сессиями. По мнению специалистов, BlueMoon продолжит распространяться и далее и со временем может пополнить арсеналы финансово мотивированных группировок.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: