
Группировка ShinyHunters взломала сайт хак-группы Clop - «Новости» » Интернет технологии
sitename
ASML готовит литографию нового поколения — Hyper NA через 10 лет уменьшит элементы чипов более чем на треть - «Новости сети»
Atari воскресила компьютер 43-летней давности — 800XL вернулся с картриджами, BASIC и USB - «Новости сети»
Суд не помеха: спустя месяц перерыва хакер voices38 взломал ещё две игры с Denuvo - «Новости сети»
Google представила ИИ-сотрудника — Gemini agent сможет самостоятельно выполнять задачи от начала до конца - «Новости сети»
Anthropic запретила пользователям жестоко обращаться с ИИ-ботом Claude — иначе он объявит бойкот - «Новости сети»
Последняя часть 8500-тонного пазла: термоядерный реактор ITER получил девятый сектор плазменной камеры - «Новости сети»
Paramount поглотила Warner Bros. за $110 млрд — новая Skydance собрала крупнейшие киностудии, телесети и стриминги - «Новости сети»
Apple пыталась отбиться от выплаты $634 млн за патент для смарт-часов — теперь счёт вырос до $818 млн - «Новости сети»
OpenAI продолжает раздражать математиков пренебрежением к правилам публикации решений важных задач - «Новости сети»
Спустя 13 лет после релиза GTA V заработала в браузере, но ненадолго - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Группировка ShinyHunters взломала сайт хак-группы Clop - «Новости»

Группировка ShinyHunters взломала и дефейснула Tor-сайт вымогательской группы Clop (она же Cl0p). Участники ShinyHunters утверждают, что похитили данные с сервера, включая логи, исходный код и приватные ключи onion-сервиса, и теперь намерены потребовать у вымогателей выкуп.


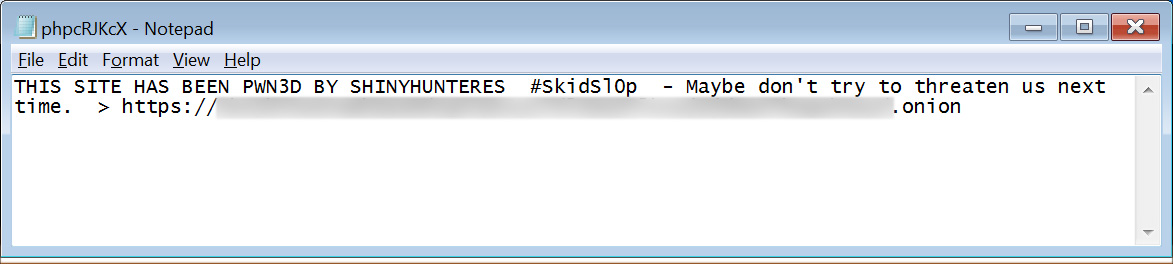
По информации издания BleepingComputer, атака произошла вечером минувшей пятницы, 18 сентября 2026 года. Представители ShinyHunters заявили журналистам, что нашли в Grav CMS уязвимость для неаутентифицированной загрузки файлов и для начала разместили на сервере Clop небольшой текстовый файл. В нем хакеры написали, что сайт «pwn3d by ShinyHunters», посоветовали Clop больше им не угрожать и оставили ссылку на собственный ресурс. Журналисты подтвердили, что этот файл действительно находился на сервере Clop и загружался напрямую с Tor-сайта группы.


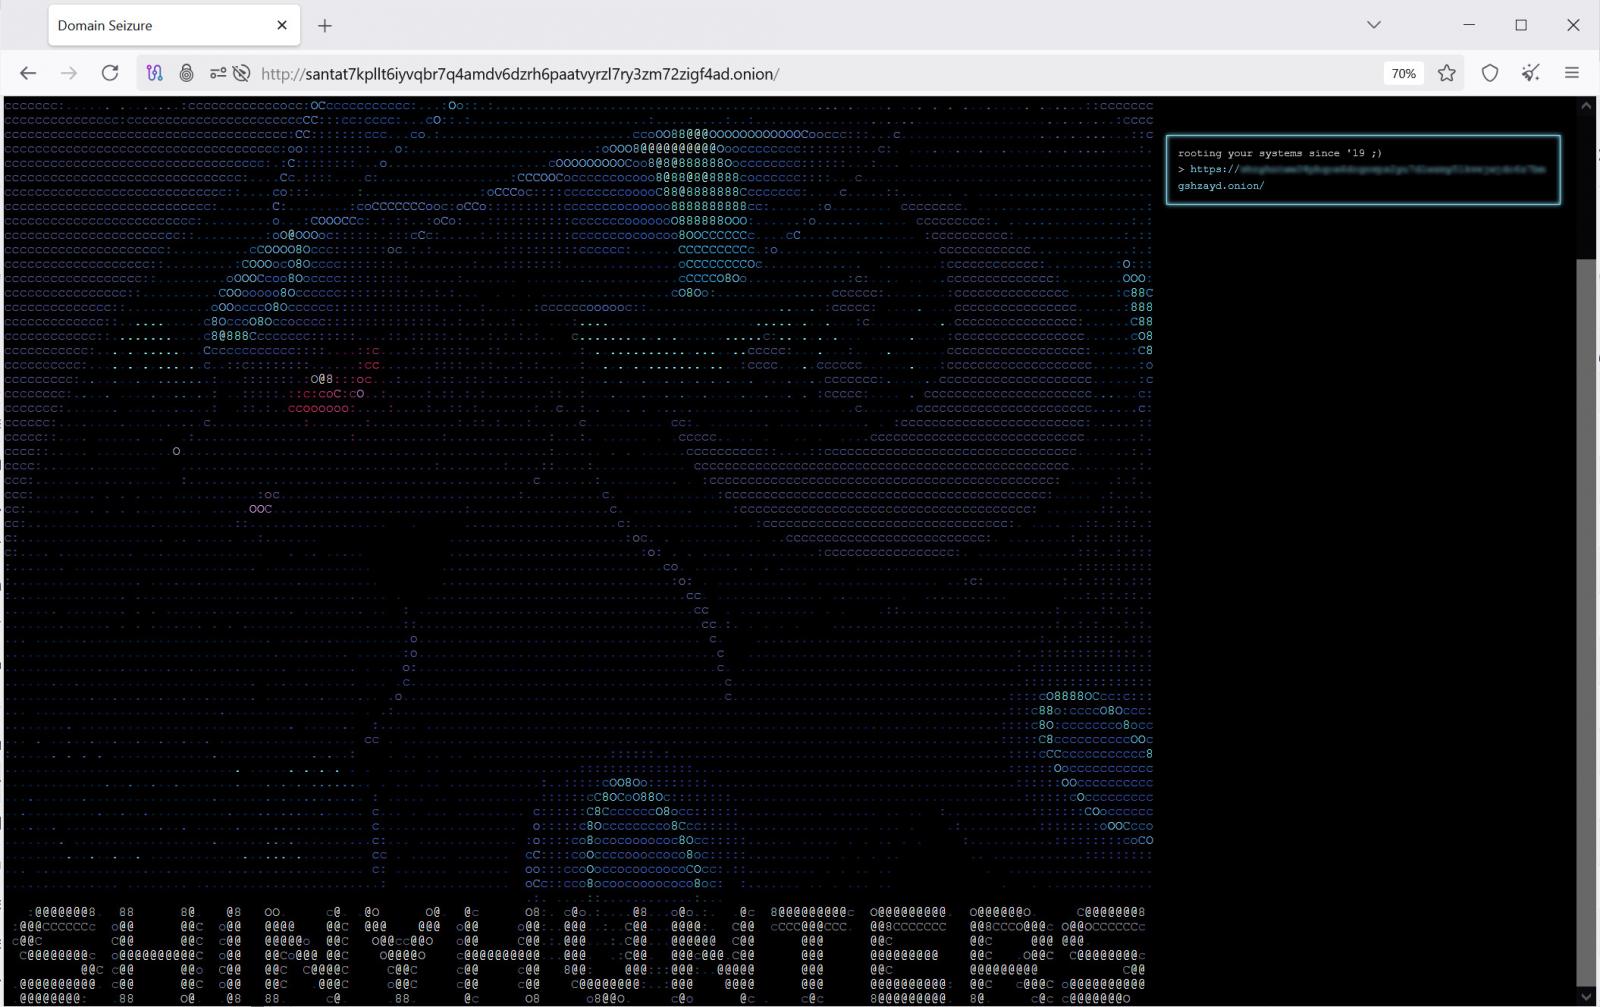
Спустя несколько часов ShinyHunters полностью заменили содержимое сайта: на нем появилась ASCII-картинка с покемоном Умбреон (Umbreon), которого группа использует в качестве логотипа, ссылка на сайт ShinyHunters, а также сообщение «rooting your systems since '19 ;)». Отмечается, что та же картинка использовалась при дефейсе HackForums в августе 2020 года, ответственность за который члены ShinyHunters тоже брали на себя.


Представители группы заявили, что получили «полный доступ» к серверу Clop, похитили исходный код, плагины Grav CMS и другие файлы. Кроме того, атакующие якобы извлекли содержимое /var/log, где могли находиться системные и аутентификационные логи, в том числе IP-адреса подключавшихся к серверу пользователей.


Также ShinyHunters утверждают, что похитили приватные ключи onion-сервиса Clop, а это означает, что атакующие смогут поднять собственный Tor-сервер с тем же onion-адресом даже после того, как Clop восстановит контроль над своей инфраструктурой.


Теперь ShinyHunters изучают полученные данные и заявляют, что намерены шантажировать Clop и в скором времени планируют опубликовать на своем сайте требования для Clop.


Взломщики объясняют, что произошедшее — это месть из-за недавнего конфликта, возникшего между группами. По версии ShinyHunters, ссора хакеров началась во время кампании Clop, нацеленной на Oracle E-Business Suite в 2025 году. Напомним, что тогда вымогатели эксплуатировали несколько уязвимостей, включая 0-day-уязвимость CVE-2025-61882, и массово похищали данные компаний.


Примерно в это время участники объединенной хак-группы Scattered Lapsus$ Hunters (в которую входит ShinyHunters) опубликовали в открытом доступе PoC-эксплоит. Как позже подтвердили в Oracle, это PoC соответствовал эксплоиту, использованному в атаках Clop. Тогда в ShinyHunters заявляли, что изначально этот эксплоит принадлежал им, а участник Clop получил и использовал его без разрешения.


BleepingComputer пишет, что после этого конфликт киберпреступников якобы обострился: по утверждению ShinyHunters, представитель Clop угрожал раскрыть личности участников группы и физически расправиться с ними.
Группировка ShinyHunters взломала и дефейснула Tor-сайт вымогательской группы Clop (она же Cl0p). Участники ShinyHunters утверждают, что похитили данные с сервера, включая логи, исходный код и приватные ключи onion-сервиса, и теперь намерены потребовать у вымогателей выкуп. По информации издания BleepingComputer, атака произошла вечером минувшей пятницы, 18 сентября 2026 года. Представители ShinyHunters заявили журналистам, что нашли в Grav CMS уязвимость для неаутентифицированной загрузки файлов и для начала разместили на сервере Clop небольшой текстовый файл. В нем хакеры написали, что сайт «pwn3d by ShinyHunters», посоветовали Clop больше им не угрожать и оставили ссылку на собственный ресурс. Журналисты подтвердили, что этот файл действительно находился на сервере Clop и загружался напрямую с Tor-сайта группы. Спустя несколько часов ShinyHunters полностью заменили содержимое сайта: на нем появилась ASCII-картинка с покемоном Умбреон (Umbreon), которого группа использует в качестве логотипа, ссылка на сайт ShinyHunters, а также сообщение «rooting your systems since '19 ;)». Отмечается, что та же картинка использовалась при дефейсе HackForums в августе 2020 года, ответственность за который члены ShinyHunters тоже брали на себя. Представители группы заявили, что получили «полный доступ» к серверу Clop, похитили исходный код, плагины Grav CMS и другие файлы. Кроме того, атакующие якобы извлекли содержимое /var/log, где могли находиться системные и аутентификационные логи, в том числе IP-адреса подключавшихся к серверу пользователей. Также ShinyHunters утверждают, что похитили приватные ключи onion-сервиса Clop, а это означает, что атакующие смогут поднять собственный Tor-сервер с тем же onion-адресом даже после того, как Clop восстановит контроль над своей инфраструктурой. Теперь ShinyHunters изучают полученные данные и заявляют, что намерены шантажировать Clop и в скором времени планируют опубликовать на своем сайте требования для Clop. Взломщики объясняют, что произошедшее — это месть из-за недавнего конфликта, возникшего между группами. По версии ShinyHunters, ссора хакеров началась во время кампании Clop, нацеленной на Oracle E-Business Suite в 2025 году. Напомним, что тогда вымогатели эксплуатировали несколько уязвимостей, включая 0-day-уязвимость CVE-2025-61882, и массово похищали данные компаний. Примерно в это время участники объединенной хак-группы Scattered Lapsus$ Hunters (в которую входит ShinyHunters) опубликовали в открытом доступе PoC-эксплоит. Как позже подтвердили в Oracle, это PoC соответствовал эксплоиту, использованному в атаках Clop. Тогда в ShinyHunters заявляли, что изначально этот эксплоит принадлежал им, а участник Clop получил и использовал его без разрешения. BleepingComputer пишет, что после этого конфликт киберпреступников якобы обострился: по утверждению ShinyHunters, представитель Clop угрожал раскрыть личности участников группы и физически расправиться с ними.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: