










Китайский вирус WispRider стал массово заражать ПК по всему миру — он распространяется через флешки - «Новости сети» » Интернет технологии
sitename
Основа будущих флагманов: Qualcomm представила мобильные процессоры Snapdragon 8 Elite Gen 6 и Elite Extreme Gen 6 - «Новости сети»
Представлен Motorola Signature 27 — первый смартфон на чипе Snapdragon 8 Elite Extreme Gen 6 - «Новости сети»
Anthropic представила Claude Opus 5.5 — флагманский ИИ для всех, который дешевле и во многом не хуже Fable 5.1 - «Новости сети»
«Плачу слезами счастья»: моддер добавил в Dark Souls 2 бесшовный кооператив на шестерых, и фанаты в восторге - «Новости сети»
Хакеры разобрали камеру Flock и обнаружили функцию детектирования людей - «Новости»
Группировка ShinyHunters взломала сайт хак-группы Clop - «Новости»
Сразу четыре хак-группы пользуются эксплоит-китом BlueMoon - «Новости»
ФБР изъяло домены DDoS-сервиса NightmareStresser - «Новости»
ИИ-модель Gemini атаковала три посторонние организации - «Новости»
OpenAI выпустила GPT-6 Sol и Luna — они дешевле предшественниц и делают меньше ошибок - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Новости мира Интернет » Китайский вирус WispRider стал массово заражать ПК по всему миру — он распространяется через флешки - «Новости сети»

По компьютерам во всем мире активно распространяется вирус WispRider, сообщили эксперты Check Point Research. Заражение происходит через USB-накопители, а ответственность за эпидемию специалисты возложили на хакерскую группировку Camaro Dragon, известную также под названиями Mustang Panda, Luminous Moth и Bronze President — её связывают с Китаем.
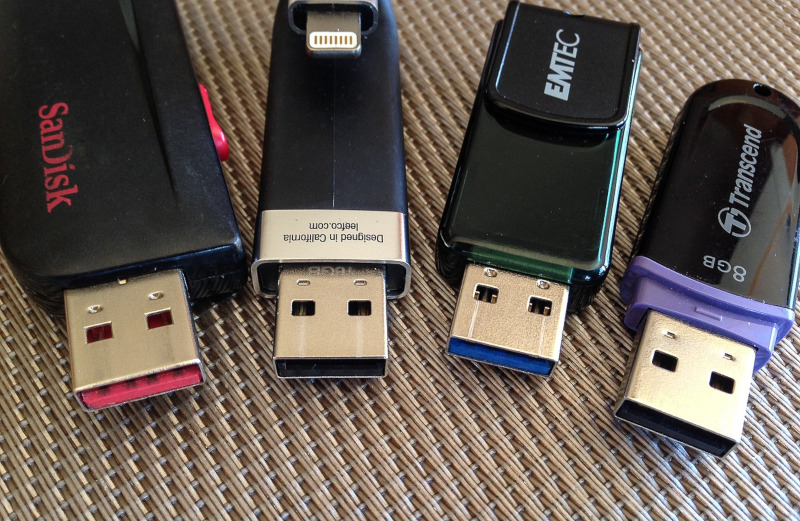


Китайский вирус WispRider стал массово заражать ПК по всему миру — он распространяется через флешки - «Новости сети»


Источник изображения: jacqueline macou / pixabay.com


Первое заражение новым вирусом предположительно произошло на некой международной конференции, проходившей в Азии. Один из участников мероприятия, которого назвали «нулевым пациентом», передал свой USB-накопитель другому участнику, чтобы тот скопировал себе файл презентации, но компьютер последнего был заражён, и накопитель вернулся к владельцу уже заражённым. Вернувшись в свою европейскую страну человек вставил накопитель в один из рабочих компьютеров в медицинском учреждении, что привело к заражению всей больничной сети.


Основной функции вируса присвоили название WispRider — впервые бэкдор, обеспечивающий хакерам доступ к компьютеру жертвы, был обнаружен специалистами Avast в конце прошлого года, но с тех пор вирус оброс новыми функциями. Он распространяется через USB-накопители при помощи программы автозапуска HopperTick, оставаясь невидимым для популярного в Южной Азии антивируса SmadAV. Вредонос осуществляет загрузку DLL-файла при помощи программных компонентов антивируса G-DATA Total Security, а также продуктов игровых разработчиков Electronic Arts и Riot Games — исследователи Check Point Research уже уведомили их об этом. Загружается также написанный на языке Go бэкдор TinyNote и вредоносный компонент прошивки маршрутизаторов HorseShell.


Источник изображения: sebastianperezhdez / pixabay.com


Когда к заражённому компьютеру подключается USB-накопитель, вирус обнаруживает новое устройство и создаёт в корне флешки несколько скрытых папок. Далее он копирует на накопитель загрузчик на Delphi с именем этого накопителя и его стандартным значком. С технической точки зрения ничего экстраординарного не происходит — это обычный сценарий, и распространение вируса происходит в основном за счёт человеческого фактора. Вместо своих файлов на диске жертвы видят исполняемый файл, который они бездумно запускают, заражая тем самым свою машину. WispRider действует одновременно как заражающий модуль и бэкдор для доступа к файлам пользователя, подгружая выполняющий обе функции DLL-файл — вредоносная активность запускается с заражённой машины, а если этого ещё не произошло, то производится собственно заражение. Вирус также распространяется по доступным сетевым ресурсам.


Для защиты от эпидемии WispRider эксперты предлагают следующие меры безопасности.


  • Проводить на предприятиях разъяснительную работу среди сотрудников, повышая их осведомлённость о потенциальной угрозе, которую представляют USB-накопители из неизвестных или ненадёжных источников; а также поощрять осмотрительное поведение и не допускать подключение незнакомых накопителей к корпоративным устройствам.

  • Строго и чётко регламентировать правила подключения USB-накопителей к устройствам в корпоративной сети вплоть до запрета их использования, если они не были получены из надёжных источников.

  • Найти безопасные альтернативы USB-накопителям — облачные хранилища и зашифрованные файлообменные платформы. Это снизит зависимость от внешних устройств и частично нейтрализует связанные с ними риски.

  • Проводить своевременное обновление антивирусного и другого ПО для обеспечения безопасности на всех устройствах, а также периодическое сканирование USB-накопителей на наличие вредоносного ПО.
По компьютерам во всем мире активно распространяется вирус WispRider, сообщили эксперты Check Point Research. Заражение происходит через USB-накопители, а ответственность за эпидемию специалисты возложили на хакерскую группировку Camaro Dragon, известную также под названиями Mustang Panda, Luminous Moth и Bronze President — её связывают с Китаем. Источник изображения: jacqueline macou / pixabay.com Первое заражение новым вирусом предположительно произошло на некой международной конференции, проходившей в Азии. Один из участников мероприятия, которого назвали «нулевым пациентом», передал свой USB-накопитель другому участнику, чтобы тот скопировал себе файл презентации, но компьютер последнего был заражён, и накопитель вернулся к владельцу уже заражённым. Вернувшись в свою европейскую страну человек вставил накопитель в один из рабочих компьютеров в медицинском учреждении, что привело к заражению всей больничной сети. Основной функции вируса присвоили название WispRider — впервые бэкдор, обеспечивающий хакерам доступ к компьютеру жертвы, был обнаружен специалистами Avast в конце прошлого года, но с тех пор вирус оброс новыми функциями. Он распространяется через USB-накопители при помощи программы автозапуска HopperTick, оставаясь невидимым для популярного в Южной Азии антивируса SmadAV. Вредонос осуществляет загрузку DLL-файла при помощи программных компонентов антивируса G-DATA Total Security, а также продуктов игровых разработчиков Electronic Arts и Riot Games — исследователи Check Point Research уже уведомили их об этом. Загружается также написанный на языке Go бэкдор TinyNote и вредоносный компонент прошивки маршрутизаторов HorseShell. Источник изображения: sebastianperezhdez / pixabay.com Когда к заражённому компьютеру подключается USB-накопитель, вирус обнаруживает новое устройство и создаёт в корне флешки несколько скрытых папок. Далее он копирует на накопитель загрузчик на Delphi с именем этого накопителя и его стандартным значком. С технической точки зрения ничего экстраординарного не происходит — это обычный сценарий, и распространение вируса происходит в основном за счёт человеческого фактора. Вместо своих файлов на диске жертвы видят исполняемый файл, который они бездумно запускают, заражая тем самым свою машину. WispRider действует одновременно как заражающий модуль и бэкдор для доступа к файлам пользователя, подгружая выполняющий обе функции DLL-файл — вредоносная активность запускается с заражённой машины, а если этого ещё не произошло, то производится собственно заражение. Вирус также распространяется по доступным сетевым ресурсам. Для защиты от эпидемии WispRider эксперты предлагают следующие меры безопасности. Проводить на предприятиях разъяснительную работу среди сотрудников, повышая их осведомлённость о потенциальной угрозе, которую представляют USB-накопители из неизвестных или ненадёжных источников; а также поощрять осмотрительное поведение и не допускать подключение незнакомых накопителей к корпоративным устройствам. Строго и чётко регламентировать правила подключения USB-накопителей к устройствам в корпоративной сети вплоть до запрета их использования, если они не были получены из надёжных источников. Найти безопасные альтернативы USB-накопителям — облачные хранилища и зашифрованные файлообменные платформы. Это снизит зависимость от внешних устройств и частично нейтрализует связанные с ними риски. Проводить своевременное обновление антивирусного и другого ПО для обеспечения безопасности на всех устройствах, а также периодическое сканирование USB-накопителей на наличие вредоносного ПО.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
запостил(а)
Goldman
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: