










DreamHost принудительно сбрасывает пароли пользователей - «Новости» » Интернет технологии
sitename
На GitHub нашли троян, нацеленный на ИБ-специалистов - «Новости»
DreamHost принудительно сбрасывает пароли пользователей - «Новости»
В кошельке Electrum исправили баг, позволяющий похищать криптовалюту - «Новости»
Discord позволит поисковикам индексировать сообщения на публичных серверах - «Новости»
Компания GMO предлагает миллион долларов США за помощь в поимке хакеров - «Новости»
Пока геймеры ищут GeForce RTX 5090, китайцы массово переделывают их в ИИ-ускорители - «Новости сети»
Беспроводная мышь-трансформер: Logitech Pebble Up может менять форму для более удобного хвата - «Новости сети»
Apple научилась заглядывать внутрь коробок iPhone без вскрытия — ради борьбы с мошенниками - «Новости сети»
«Можно как-то ускорить наступление февраля?»: свежий трейлер Tomb Raider: Legacy of Atlantis оставил фанатов серии в полном восторге - «Новости сети»
Для симулятора строительства фабрик Factorio вышло финальное обновление 2.1 — авторы завершают активную разработку игры - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » DreamHost принудительно сбрасывает пароли пользователей - «Новости»

Американский хостинг-провайдер DreamHost принудительно сбросил пароли для части пользователей электронной почты и FTP/SFTP после некоего «инцидента», затронувшего File Manager и веб-почту. Причину происходящего в компании пока не раскрывают, а пострадавшим советуют проверить настройки переадресации и сменить пароли в других сервисах, если они совпадали с паролями DreamHost.


Проблемы в работе хостера начались еще 23 октября 2026 года, когда в DreamHost сообщили о сбоях подключения к File Manager на files.dreamhost.com. Вскоре выяснилось, что инцидент затронул и другие системы компании, включая веб-почту.


«В качестве меры предосторожности мы сбрасываем пароли некоторых пользователей электронной почты и FTP/SFTP», — сообщили представители хостинг-провайдера.


В результате доступ для затронутых пользователей был заблокирован до момента смены пароля. При этом установить новые учетные данные может только владелец основного аккаунта DreamHost.
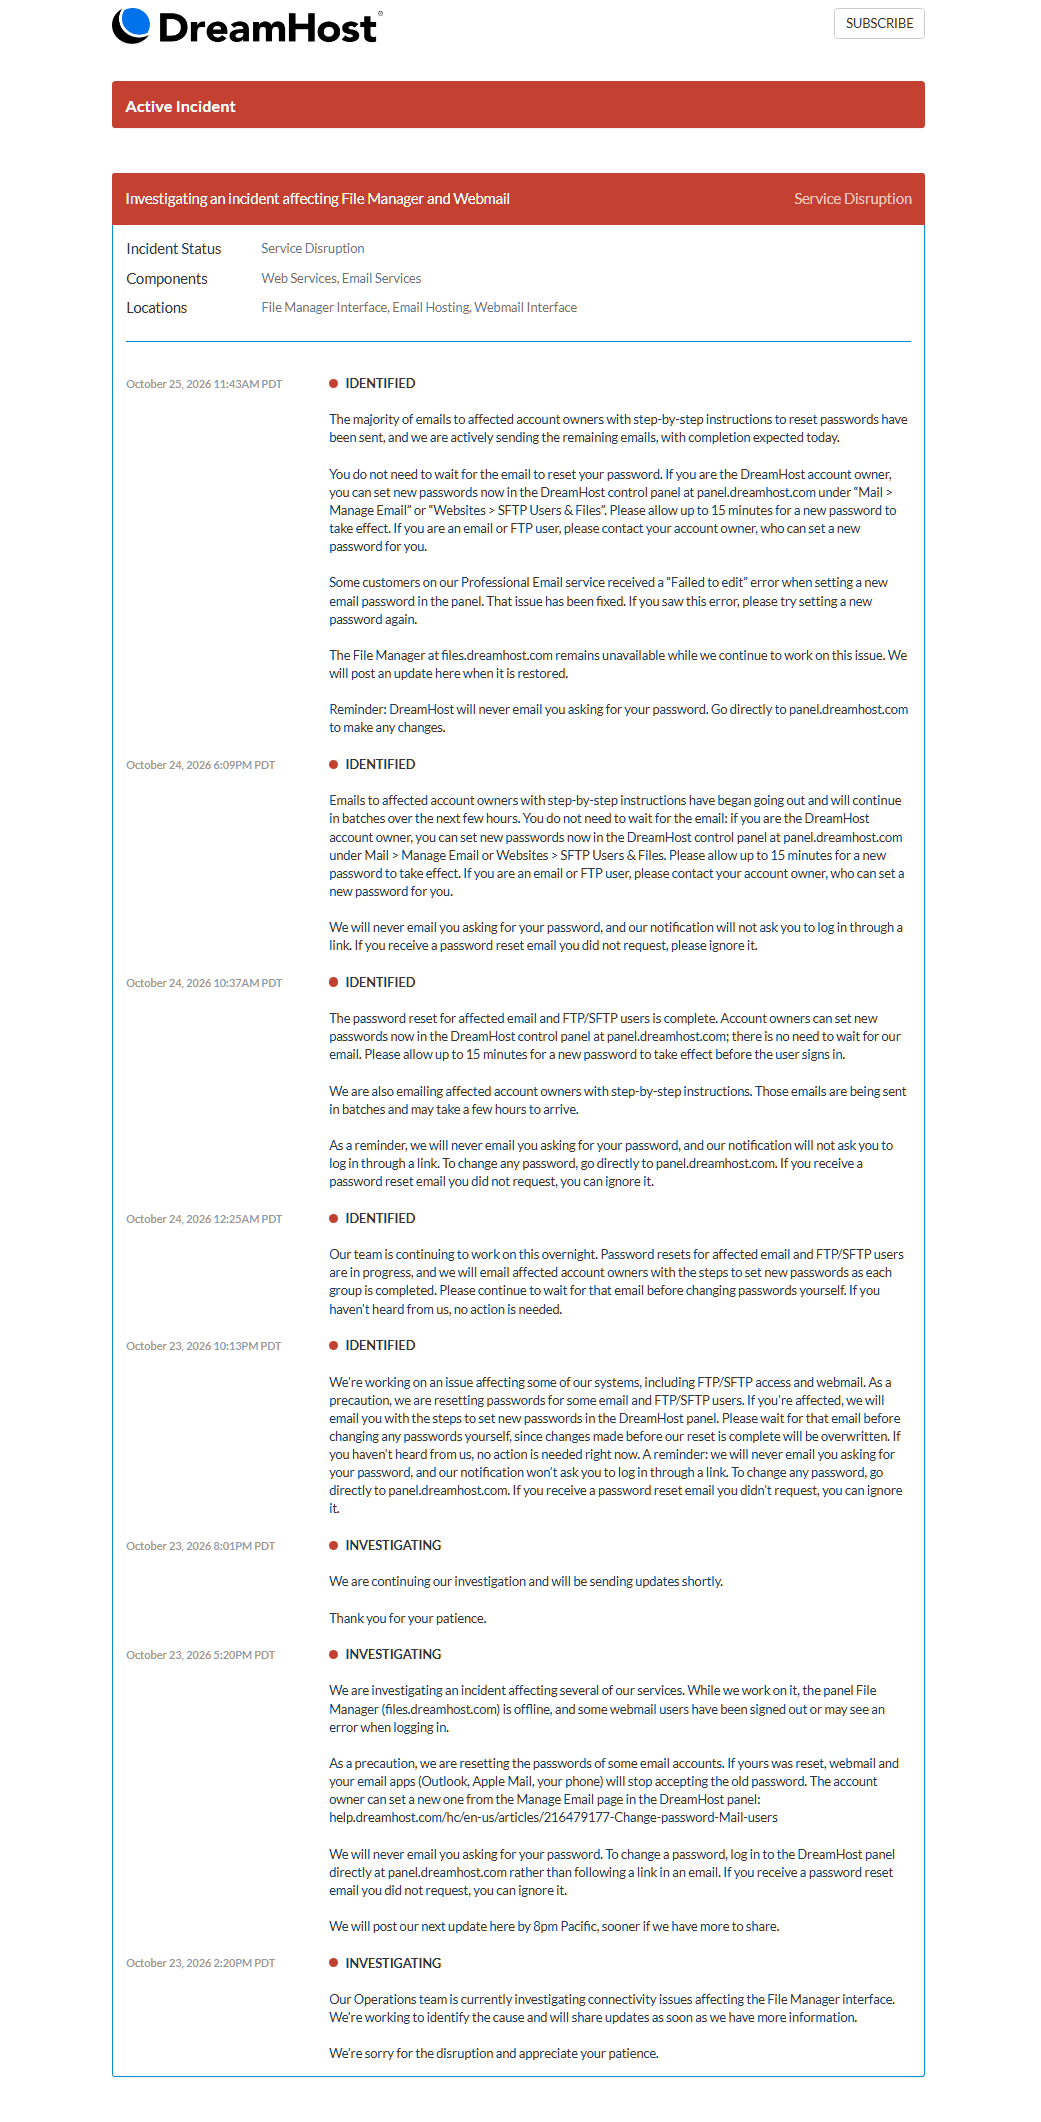


Как сообщает издание BleepingComputer, все минувшие выходные затронутым клиентам рассылали инструкции по восстановлению доступа, и по состоянию на 26 октября уведомления получили почти все владельцы пострадавших аккаунтов. Однако DreamHost не удалось связаться с отдельными пользователями почты и FTP напрямую, поэтому владельцев аккаунтов просят самостоятельно уведомить их об инциденте по телефону, SMS или другим каналам.


Также в DreamHost рекомендовали клиентам проверить правила переадресации и удалить все незнакомые адреса. Если старый пароль от DreamHost использовался где-то еще, его тоже советуют сменить. Эти советы могут указывать на возможную компрометацию части почтовых аккаунтов, однако никаких подробностей о возможном взломе в компании пока не раскрывают.


Практически полное отсутствие информации об инциденте уже вызвало недовольство клиентов компании. Пользователи жалуются, что получили уведомления, не содержащие почти никаких объяснений, и предполагают, что их пароли могут быть скомпрометированы. Некоторые пользователи также задаются вопросом, насколько надежно вообще хранились пароли.


В настоящее время причина инцидента и количество пострадавших аккаунтов остаются неизвестными. Также неясно, могли ли злоумышленники получить доступ к файлам или письмам пользователей.
Американский хостинг-провайдер DreamHost принудительно сбросил пароли для части пользователей электронной почты и FTP/SFTP после некоего «инцидента», затронувшего File Manager и веб-почту. Причину происходящего в компании пока не раскрывают, а пострадавшим советуют проверить настройки переадресации и сменить пароли в других сервисах, если они совпадали с паролями DreamHost. Проблемы в работе хостера начались еще 23 октября 2026 года, когда в DreamHost сообщили о сбоях подключения к File Manager на files.dreamhost.com. Вскоре выяснилось, что инцидент затронул и другие системы компании, включая веб-почту. «В качестве меры предосторожности мы сбрасываем пароли некоторых пользователей электронной почты и FTP/SFTP», — сообщили представители хостинг-провайдера. В результате доступ для затронутых пользователей был заблокирован до момента смены пароля. При этом установить новые учетные данные может только владелец основного аккаунта DreamHost. Как сообщает издание BleepingComputer, все минувшие выходные затронутым клиентам рассылали инструкции по восстановлению доступа, и по состоянию на 26 октября уведомления получили почти все владельцы пострадавших аккаунтов. Однако DreamHost не удалось связаться с отдельными пользователями почты и FTP напрямую, поэтому владельцев аккаунтов просят самостоятельно уведомить их об инциденте по телефону, SMS или другим каналам. Также в DreamHost рекомендовали клиентам проверить правила переадресации и удалить все незнакомые адреса. Если старый пароль от DreamHost использовался где-то еще, его тоже советуют сменить. Эти советы могут указывать на возможную компрометацию части почтовых аккаунтов, однако никаких подробностей о возможном взломе в компании пока не раскрывают. Практически полное отсутствие информации об инциденте уже вызвало недовольство клиентов компании. Пользователи жалуются, что получили уведомления, не содержащие почти никаких объяснений, и предполагают, что их пароли могут быть скомпрометированы. Некоторые пользователи также задаются вопросом, насколько надежно вообще хранились пароли. В настоящее время причина инцидента и количество пострадавших аккаунтов остаются неизвестными. Также неясно, могли ли злоумышленники получить доступ к файлам или письмам пользователей.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Andrews
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: