✔Компания GMO предлагает миллион долларов США за помощь в поимке хакеров - «Новости»
Японский интернет-холдинг GMO Internet Group объявил награду в размере до миллиона долларов США за информацию о хакерах, взломавших его облачный сервис Onamae.com Desktop Cloud. Ранее злоумышленники похитили клиентские данные, потребовали выкуп в 8 млрд иен (около 50 млн долларов США) и пригрозили запустить шифровальщик на компьютерах клиентов GMO.
Onamae.com — бренд компании GMO Internet, под которым работает один из крупнейших сервисов регистрации доменов в Японии. Помимо доменов, компания предлагает хостинг, DNS и другие инфраструктурные сервисы. В свою очередь, принадлежащий холдингу Onamae.com Desktop Cloud представляет собой сервис с виртуальными Windows-десктопами, которые в том числе используются для торговли на финансовых рынках.
20 октября 2026 года специалисты GMO Internet, управляющей сервисом, обнаружили малварь на клиентских серверах. Потенциально атака затронула 26 739 серверов, и уже 21 октября работу сервиса временно остановили.
Дальнейшее расследование подтвердило факт несанкционированного доступа к инфраструктуре и кражи пользовательских данных. Так, в руки злоумышленников могли попасть учетные данные торговых платформ MetaTrader 4 и 5 (MT4/MT5), а также сведения о торговых счетах. При этом платежная информация пользователей, по заверениям компании, не пострадала.
Также в компании сообщили, что хакеры потребовали выкуп в размере 8 млрд иен, и представители GMO подчеркнули, что не станут платить злоумышленникам.
Вскоре после атаки клиенты GMO начали жаловаться на подозрительные операции на своих счетах, а в брокерской компании OANDA Japan подтвердили, что неизвестные лица использовали предположительно украденные из Onamae учетные данные для доступа к аккаунтам клиентов и совершения сделок. Подчеркивалось, что признаков взлома собственных систем брокера не обнаружено.
Тем временем атаковавшие компанию хакеры пригрозили опубликовать похищенную информацию в открытом доступе, а 27 октября активировать на машинах клиентов установленный на более раннем этапе атаки шифровальщик. Из-за этого в GMO призвали пользователей заранее создать резервные копии своих данных, а затем отключить устройства от интернета и обесточить их, выдернув шнур из розетки.
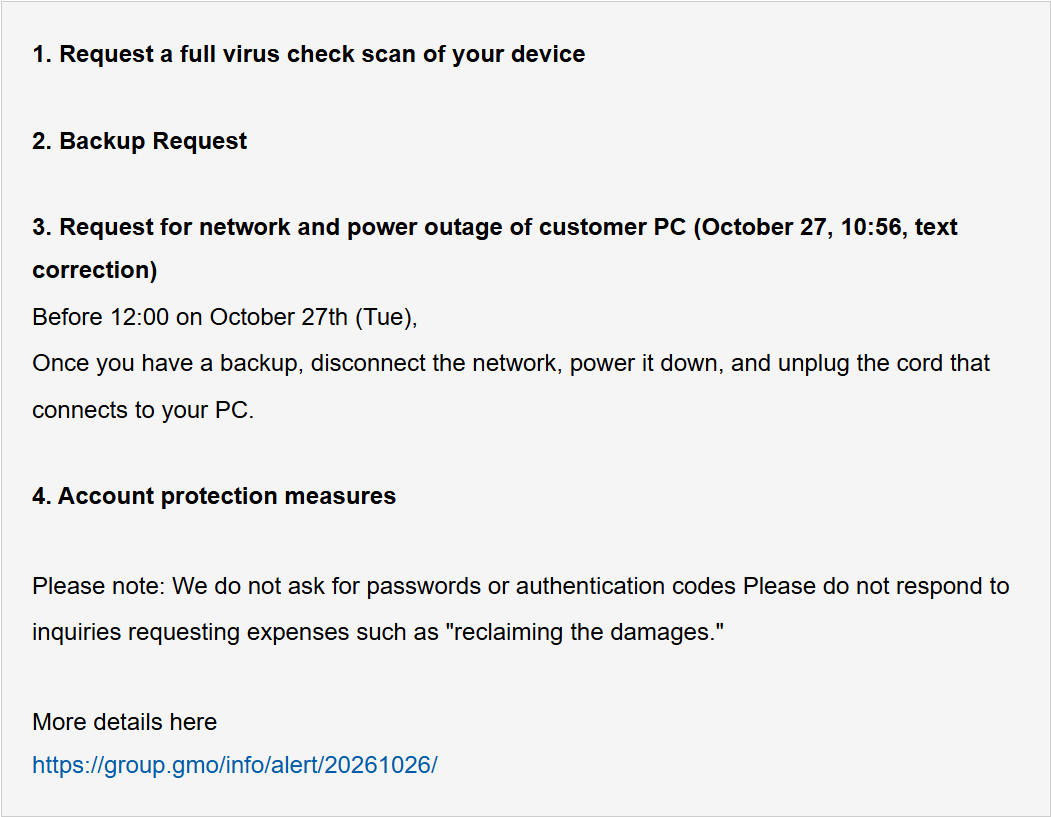
Позже в компании сообщили, что злоумышленники сдержали свое обещание и 27 октября действительно опубликовали данные, якобы принадлежащие GMO и ее клиентам. Однако подлинность опубликованной информации пока не подтверждена. При этом анонсированная хакерами атака шифровальщика не состоялась, а специалисты вообще не обнаружили следов малвари на уже проверенных ПК (компания забирала у пользователей компьютеры на анализ).
Хотя 28 октября домен сайта хакеров, где была опубликована похищенная информация, и его зеркала заблокировали, в GMO предупредили СМИ и пользователей, что ресурс собирал данные о посетителях, и призвали не переходить по ссылкам на него. В компании также потребовали не распространять материалы утечки и предупредили о возможных юридических мерах против тех, кто рискнет публиковать или пересылать эти данные.
В компании отказались платить выкуп хакерам, но пообещали компенсировать клиентам причиненный атакой ущерб. Так, каждый действующий пользователь сервиса получит 5000 иен (около 30 долларов США), а жертвы подтвержденной утечки — дополнительные выплаты от 10 000 до 25 000 иен (около 60–150 долларов США) за каждую категорию опубликованных данных. Также GMO намерена возместить подтвержденные убытки от несанкционированных сделок.
Параллельно с этим в GMO объявили вознаграждение до миллиона долларов США за информацию, которая поможет поймать стоявших за атакой хакеров. Инициатива получила название GMO Cybercrime Bounty. Вознаграждение обещают выплатить только за те сведения, которые действительно приведут к аресту подозреваемых или поспособствуют их объявлению в международный розыск. Информацию принимают анонимно, на японском, английском и китайском языках, до 27 октября 2027 года.
Согласно последним сообщениям от представителей GMO, по состоянию на 29 октября через Cybercrime Bounty уже поступило около 270 сообщений. Также отмечается, что собственная команда ИБ-специалистов GMO получила некую информацию, которая может помочь установить личности злоумышленников, и эти данные уже переданы полиции.