










Майнинговая малварь распространяется через рекомендации ИИ-чат-ботов - «Новости» » Интернет технологии
sitename
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
«Расстаньтесь с MacBook»: Microsoft доплатит до $1000 за переход с MacBook Pro на Surface Laptop Ultra - «Новости сети»
Китайская CXMT первой в мире начнёт поставлять передовую DDR5 с вертикальными транзисторами в конце этого года - «Новости сети»
Anthropic признала, что не может контролировать своих ИИ-агентов — поэтому им отключили интернет - «Новости сети»
Microsoft выпустила ИИ, который выбирает варианты и не разговаривает — в тестах он оказался в 35 раз быстрее GPT-6 Sol - «Новости сети»
«Это будет монументально»: амбициозный боевик Squadron 42 во вселенной Star Citizen получил новый трейлер, 15 скриншотов и страницу в Steam - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Майнинговая малварь распространяется через рекомендации ИИ-чат-ботов - «Новости»

Злоумышленники продвигают малварь не только через отравление SEO в поисковиках, но и через рекомендации ИИ-помощников. ИБ-специалисты обнаружили новую кампанию, которая нацелена на владельцев мощных ПК. Она позволяет злоумышленникам не только использовать устройства жертв для скрытого майнинга, но и сохранять к ним долговременный удаленный доступ.


По данным специалистов Microsoft, жертвы этой кампании искали в сети популярные системные утилиты и инструменты для мониторинга железа — CrystalDiskInfo, HWMonitor, Display Driver Uninstaller, FurMark, K-Lite Codec Pack и PDFgear. Изначально пользователей заманивали на вредоносные сайты через «отравленную» поисковую выдачу, но весной 2026 года исследователи начали фиксировать случаи, когда ссылки на вредоносные домены появляются в ответах ИИ-ассистентов.
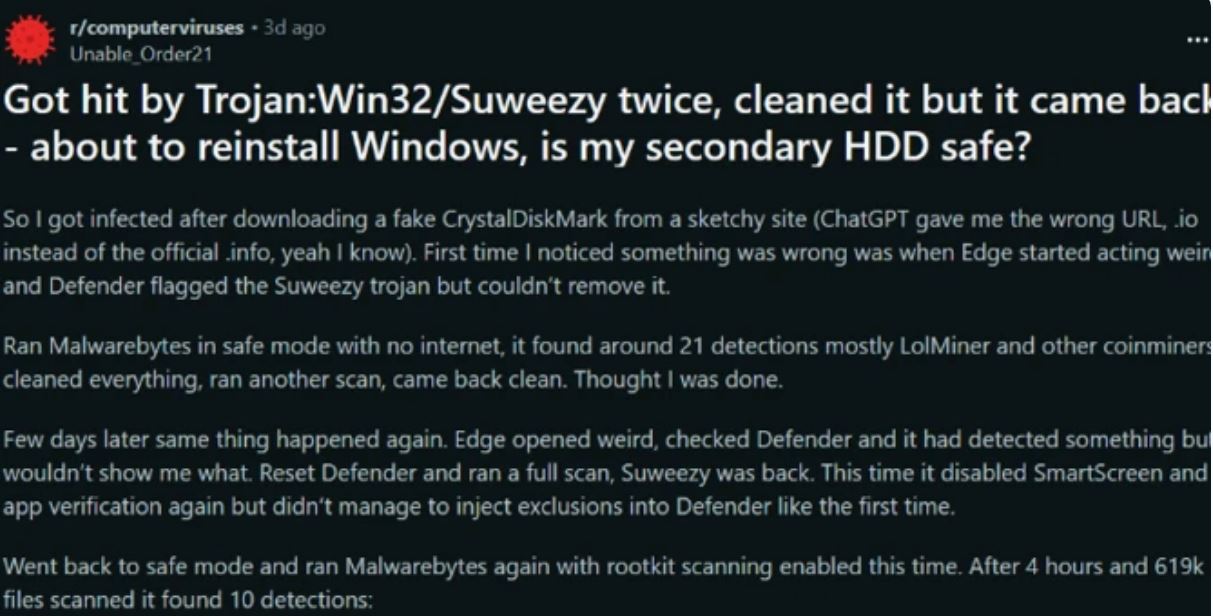


Как отмечают эксперты, пользователи спрашивали чат-ботов, где скачать нужное ПО, а в ответ получали ссылки на вредоносные ресурсы. В компании полагают, что это развитие классической тактики отравления SEO, только теперь злоумышленники стремятся влиять не на поисковую выдачу, а на результаты, которые генерируют LLM.


На вредоносных сайтах размещалась кнопка загрузки ZIP-архива. Внутри находился легитимный исполняемый файл и вредоносная DLL, которая запускалась посредством DLL sideloading. В итоге атака приводила к установке легального инструмента для удаленного администрирования ScreenConnect.


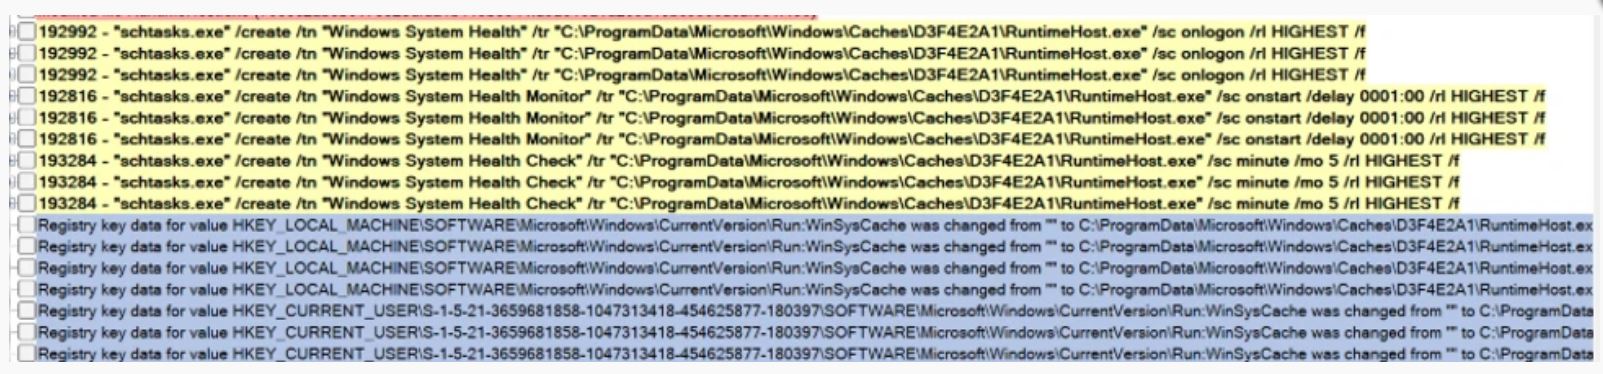
После этого атакующие получали постоянный доступ к устройству жертвы и загружали дополнительный компонент SimpleRunPE.exe. Он закреплялся в системе с помощью записей автозагрузки в реестре и задач планировщика, добавлялся исключения в Microsoft Defender, выполнял проверки на наличие средств анализа и использовал технику process hollowing для запуска полезной нагрузки внутри доверенных процессов Windows.
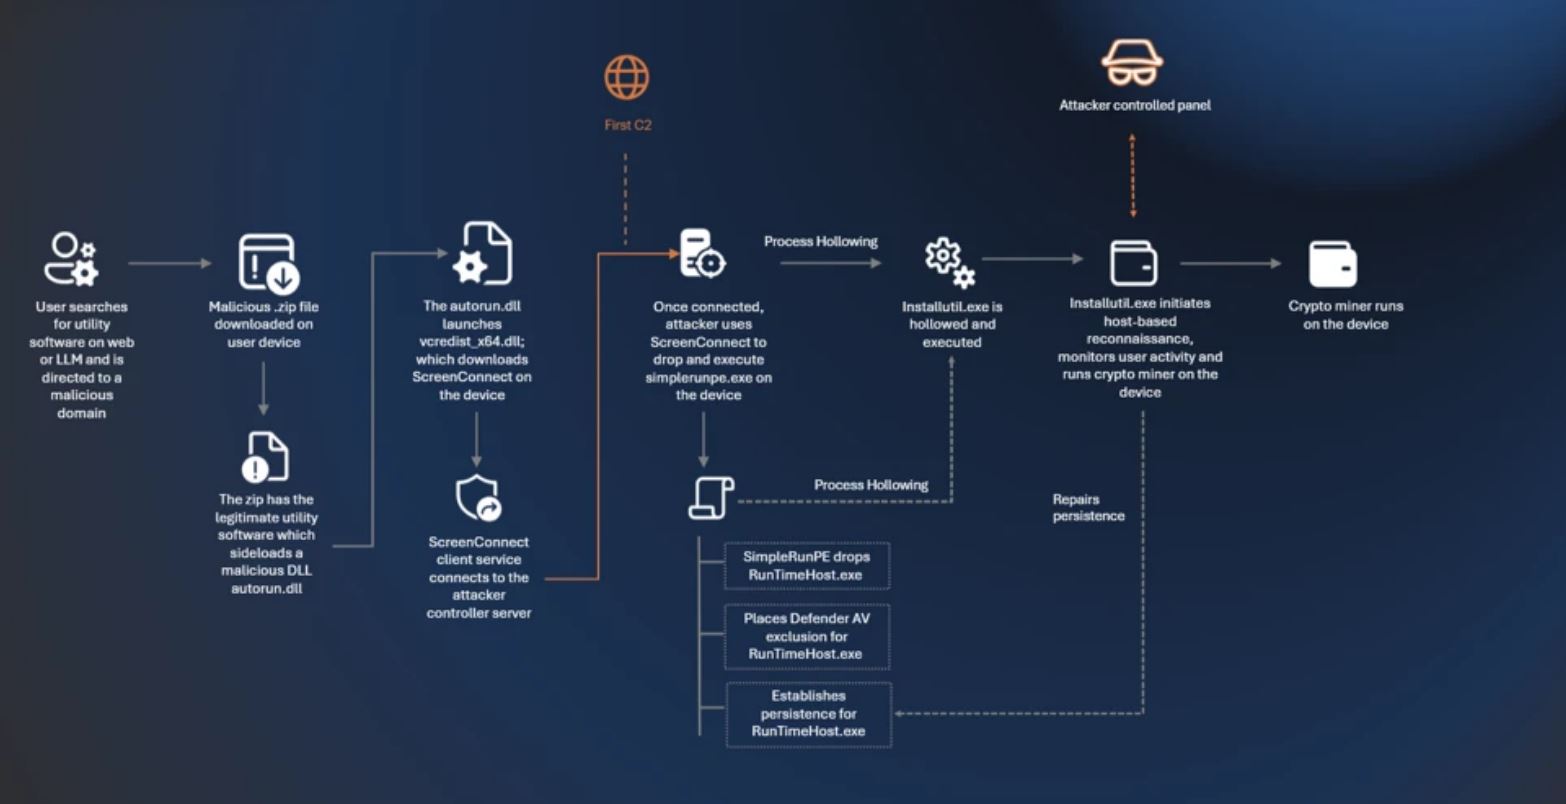


В некоторых случаях вместо передачи файлов через ScreenConnect злоумышленники применяли PowerShell-скрипт, который загружал тот же вредоносный компонент под именем vlc.exe, маскируя его под медиаплеер VLC.


Закрепившись в системе, вредонос собирал подробную информацию о зараженной машине, связывался с управляющим сервером и загружал один из майнеров — gminer, lolMiner или SRBMiner-MULTI. Все они используют GPU для добычи криптовалюты.


По словам исследователей, эта кампания отличается от типичных случаев криптоджекинга. Вместо массового заражения случайных машин злоумышленники целенаправленно ищут системы с производительными видеокартами, стремясь получить максимальную прибыль от каждого взломанного устройства.


При этом майнинг — не единственная цель этой кампании. Наличие постоянного доступа к системам жертв через ScreenConnect позволяет использовать скомпрометированные хосты для кражи данных, бокового перемещения по сети и даже последующего развертывания шифровальщиков.


В общей сложности специалисты выявили более 150 вредоносных доменов, участвующих в этих атаках. В Microsoft подчеркивают, что сочетание рекомендаций ИИ-чат-ботов, маскировки под легитимное ПО и механизмов долговременного доступа демонстрируют, что злоумышленники активно адаптируют старые схемы под новые привычки пользователей.

Злоумышленники продвигают малварь не только через отравление SEO в поисковиках, но и через рекомендации ИИ-помощников. ИБ-специалисты обнаружили новую кампанию, которая нацелена на владельцев мощных ПК. Она позволяет злоумышленникам не только использовать устройства жертв для скрытого майнинга, но и сохранять к ним долговременный удаленный доступ. По данным специалистов Microsoft, жертвы этой кампании искали в сети популярные системные утилиты и инструменты для мониторинга железа — CrystalDiskInfo, HWMonitor, Display Driver Uninstaller, FurMark, K-Lite Codec Pack и PDFgear. Изначально пользователей заманивали на вредоносные сайты через «отравленную» поисковую выдачу, но весной 2026 года исследователи начали фиксировать случаи, когда ссылки на вредоносные домены появляются в ответах ИИ-ассистентов. Как отмечают эксперты, пользователи спрашивали чат-ботов, где скачать нужное ПО, а в ответ получали ссылки на вредоносные ресурсы. В компании полагают, что это развитие классической тактики отравления SEO, только теперь злоумышленники стремятся влиять не на поисковую выдачу, а на результаты, которые генерируют LLM. На вредоносных сайтах размещалась кнопка загрузки ZIP-архива. Внутри находился легитимный исполняемый файл и вредоносная DLL, которая запускалась посредством DLL sideloading. В итоге атака приводила к установке легального инструмента для удаленного администрирования ScreenConnect. После этого атакующие получали постоянный доступ к устройству жертвы и загружали дополнительный компонент SimpleRunPE.exe. Он закреплялся в системе с помощью записей автозагрузки в реестре и задач планировщика, добавлялся исключения в Microsoft Defender, выполнял проверки на наличие средств анализа и использовал технику process hollowing для запуска полезной нагрузки внутри доверенных процессов Windows. В некоторых случаях вместо передачи файлов через ScreenConnect злоумышленники применяли PowerShell-скрипт, который загружал тот же вредоносный компонент под именем vlc.exe, маскируя его под медиаплеер VLC. Закрепившись в системе, вредонос собирал подробную информацию о зараженной машине, связывался с управляющим сервером и загружал один из майнеров — gminer, lolMiner или SRBMiner-MULTI. Все они используют GPU для добычи криптовалюты. По словам исследователей, эта кампания отличается от типичных случаев криптоджекинга. Вместо массового заражения случайных машин злоумышленники целенаправленно ищут системы с производительными видеокартами, стремясь получить максимальную прибыль от каждого взломанного устройства. При этом майнинг — не единственная цель этой кампании. Наличие постоянного доступа к системам жертв через ScreenConnect позволяет использовать скомпрометированные хосты для кражи данных, бокового перемещения по сети и даже последующего развертывания шифровальщиков. В общей сложности специалисты выявили более 150 вредоносных доменов, участвующих в этих атаках. В Microsoft подчеркивают, что сочетание рекомендаций ИИ-чат-ботов, маскировки под легитимное ПО и механизмов долговременного доступа демонстрируют, что злоумышленники активно адаптируют старые схемы под новые привычки пользователей.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Murphy
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: