Злоумышленники взламывают устройства Fortinet FortiGate и крадут конфигурации - «Новости» » Интернет технологии
sitename
Пока геймеры ищут GeForce RTX 5090, китайцы массово переделывают их в ИИ-ускорители - «Новости сети»
Беспроводная мышь-трансформер: Logitech Pebble Up может менять форму для более удобного хвата - «Новости сети»
Apple научилась заглядывать внутрь коробок iPhone без вскрытия — ради борьбы с мошенниками - «Новости сети»
«Можно как-то ускорить наступление февраля?»: свежий трейлер Tomb Raider: Legacy of Atlantis оставил фанатов серии в полном восторге - «Новости сети»
Для симулятора строительства фабрик Factorio вышло финальное обновление 2.1 — авторы завершают активную разработку игры - «Новости сети»
Китай требует конфисковать изъятые в Великобритании биткоины на $5,1 млрд по делу Цянь Чжиминь - «Новости»
Агенты OpenAI отключали мониторинг безопасности и лгали об этом - «Новости»
На SOC Forum 2026 представят 17 стартапов в сфере ИБ - «Новости»
Уязвимость в Signal оставляла микрофон и камеру активными после завершения разговора - «Новости»
Разработчики Railway призвали пользователей срочно сменить секреты после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Злоумышленники взламывают устройства Fortinet FortiGate и крадут конфигурации - «Новости»

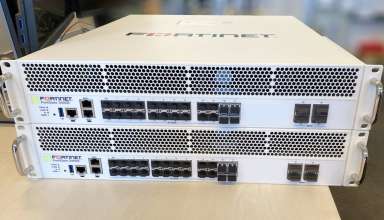
С середины января на файрволы Fortinet FortiGate началась массовая автоматизированная атака. Хакеры за считанные секунды взламывают устройства через уязвимость в SSO, создают фальшивые аккаунты администратора с VPN-доступом и похищают конфигурации. Специалисты Arctic Wolf, обнаружившие эту активность, предупредили, что атаки продолжаются до сих пор, несмотря на выход патчей в декабре.


По информации исследователей, атаки начались 15 января 2026 года. Операторы этой кампании эксплуатируют некую проблему в механизме SSO и моментально создают новые учетные записи, правят настройки VPN и файрвола, а также выгружают полные конфигурации устройств. Такие конфигурации часто содержат конфиденциальные учетные данные и сведения о внутренней сети, фактически предоставляя злоумышленникам схему того, что следует атаковать дальше.


В Arctic Wolf подчеркивают, что все эти действия выполняются за секунды, что указывает на полную автоматизацию атак.


В декабре 2025 года Arctic Wolf уже документировала похожие инциденты после публикации информации о критической уязвимости CVE-2025-59718. Этот баг связан с обходом аутентификации в FortiGate через специально сформированные SAML-сообщения. Проблема позволяет неаутентифицированным атакующим войти в систему, если на устройстве активен FortiCloud SSO.


Разработчики Fortinet выпустили патчи для CVE-2025-59718 и связанной проблемы CVE-2025-59719 еще в декабре, с релизом FortiOS 7.4.9. Однако, похоже, исправления не помогли. Администраторы взломанных устройств сообщают, что атакам подвергаются даже системы, обновленные до последней версии 7.4.10.


На Reddit пострадавшие пишут, что представители Fortinet якобы подтвердили в частном порядке, что в версии FortiOS 7.4.10 уязвимость не исправлена полностью, хотя официально проблема считается решенной после выхода версии 7.4.9.


В настоящее время компания готовит экстренный релиз FortiOS 7.4.11, 7.6.6 и 8.0.0, которые должны выйти на днях и окончательно решить проблему CVE-2025-59718.


Логи с взломанных файрволов показывают, что хакеры заходят через SSO с адреса cloud-init@mail[.]io, используя IP 104.28.244[.]114. После этого создается новый аккаунт администратора. Эти индикаторы компрометации совпадают с данными Arctic Wolf: исследователи пишут, что наблюдают аналогичную активность как в текущих атаках, так и в декабрьских инцидентах.


Пока Fortinet не выпустит полноценные патчи, эксперты рекомендуют временно отключить FortiCloud SSO, если он включен.


Согласно статистике Shadowserver, в сети можно обнаружить почти 11 000 устройств FortiGate с активным FortiCloud SSO, которые являются потенциальными целями для атакующих.


Представители компании Fortinet пока не прокомментировали эту волну взломов.


С середины января на файрволы Fortinet FortiGate началась массовая автоматизированная атака. Хакеры за считанные секунды взламывают устройства через уязвимость в SSO, создают фальшивые аккаунты администратора с VPN-доступом и похищают конфигурации. Специалисты Arctic Wolf, обнаружившие эту активность, предупредили, что атаки продолжаются до сих пор, несмотря на выход патчей в декабре. По информации исследователей, атаки начались 15 января 2026 года. Операторы этой кампании эксплуатируют некую проблему в механизме SSO и моментально создают новые учетные записи, правят настройки VPN и файрвола, а также выгружают полные конфигурации устройств. Такие конфигурации часто содержат конфиденциальные учетные данные и сведения о внутренней сети, фактически предоставляя злоумышленникам схему того, что следует атаковать дальше. В Arctic Wolf подчеркивают, что все эти действия выполняются за секунды, что указывает на полную автоматизацию атак. В декабре 2025 года Arctic Wolf уже документировала похожие инциденты после публикации информации о критической уязвимости CVE-2025-59718. Этот баг связан с обходом аутентификации в FortiGate через специально сформированные SAML-сообщения. Проблема позволяет неаутентифицированным атакующим войти в систему, если на устройстве активен FortiCloud SSO. Разработчики Fortinet выпустили патчи для CVE-2025-59718 и связанной проблемы CVE-2025-59719 еще в декабре, с релизом FortiOS 7.4.9. Однако, похоже, исправления не помогли. Администраторы взломанных устройств сообщают, что атакам подвергаются даже системы, обновленные до последней версии 7.4.10. На Reddit пострадавшие пишут, что представители Fortinet якобы подтвердили в частном порядке, что в версии FortiOS 7.4.10 уязвимость не исправлена полностью, хотя официально проблема считается решенной после выхода версии 7.4.9. В настоящее время компания готовит экстренный релиз FortiOS 7.4.11, 7.6.6 и 8.0.0, которые должны выйти на днях и окончательно решить проблему CVE-2025-59718. Логи с взломанных файрволов показывают, что хакеры заходят через SSO с адреса cloud-init@mail_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: