CoinMarketCap взломали. Хакеры попросили пользователей подключить свои кошельки к сайту - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » CoinMarketCap взломали. Хакеры попросили пользователей подключить свои кошельки к сайту - «Новости»

Популярный сайт для отслеживания курсов криптовалют, CoinMarketCap, пострадал от хакерской атаки. Злоумышленники пытались похитить криптовалюту у посетителей ресурса.


В минувшую пятницу, 20 июня 2025 года, посетители CoinMarketCap заметили странные всплывающие окна, которые предлагали им подключить свои кошельки к сайту. Если пользователи следовали инструкциям, вредоносный скрипт похищал у них криптовалюту.
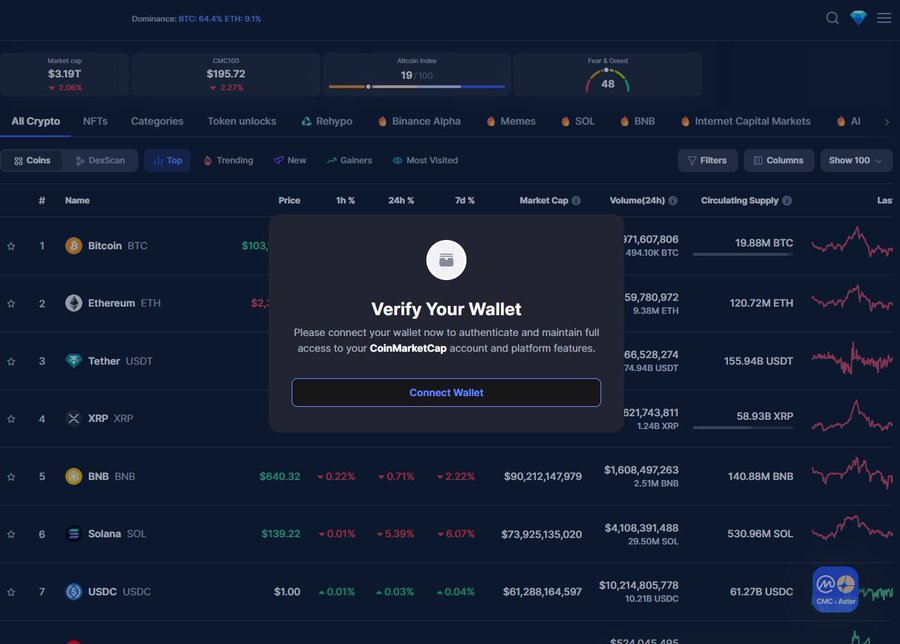


В настоящее время представители компании подтвердили, что злоумышленники использовали уязвимость в дудле (анимированном логотипе компании) на главной странице сайта и внедрили на страницы ресурса вредоносный jаvascript.


«20 июня 2025 года наша команда по безопасности обнаружила уязвимость, связанную с изображением дудла на нашей домашней странице. Это изображение содержало ссылку, которая запускала вредоносный код через вызов API, что приводило к появлению всплывающего окна при посещении домашней страницы у некоторых пользователей. Обнаружив это, мы незамедлительно удалили проблемный контент, определили первопричину и приняли комплексные меры по изоляции и устранению проблемы. В настоящее время все системы работают штатно, а CoinMarketCap безопасен для всех пользователей», — заявляют разработчики CoinMarketCap.


Как объяснили специалисты ИБ-компании c/side, злоумышленники каким-то образом изменили API, с помощью которого сайт загружал дудл для отображения на главной странице. В подмененный JSON-ответ был добавлен вредоносный тег , внедрявший скрипт для кражи криптовалюты из кошельков, который подгружался с внешнего сайта (static.cdnkit[.]io).


Когда пользователь заходил на страницу, скрипт выполнялся и отображал фальшивое всплывающее окно для подключения кошелька, имитируя легитимный запрос на Web3-транзакцию. Однако на самом деле скрипт был предназначен для кражи активов из подключенных кошельков.


«Это была атака на цепочку поставок, то есть взлом был направлен не на собственные серверы CoinMarketCap, а на сторонний инструмент или ресурс, используемый CoinMarketCap, — поясняют в c/side. — Такие атаки сложно обнаружить, поскольку они используют доверенные элементы платформы».


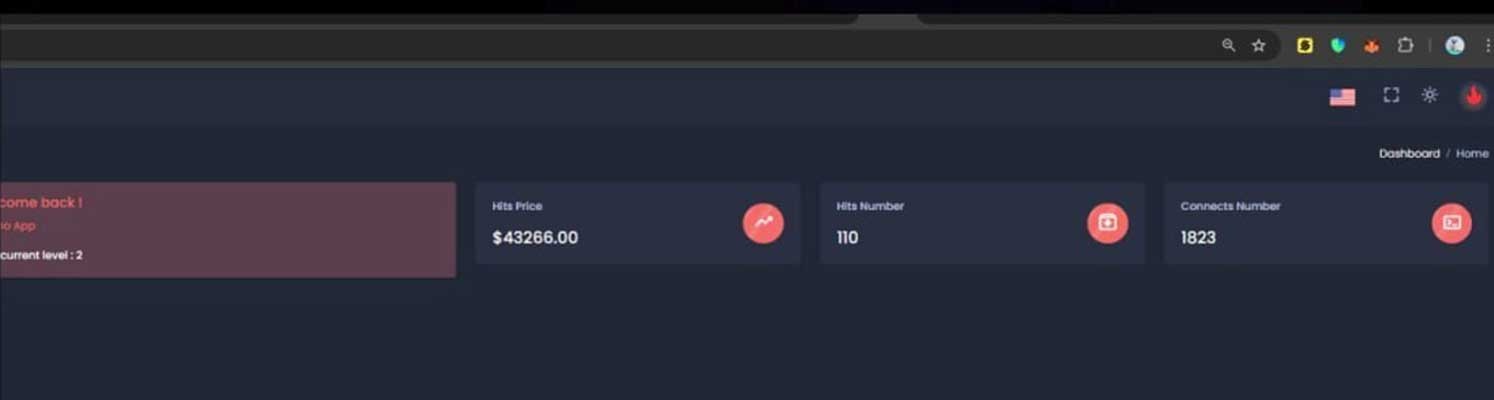
Позже исследователь, известный под ником Rey, поделился деталями этой атаки в соцсети X. На опубликованных им скриншотах видно, что в рамках атаки у 110 жертв было украдено 43 266 долларов в криптовалюте, а участники атаки говорили на французском языке в своем Telegram-канале.


В отличие от традиционного фишинга, криптовалютные дрейнеры чаще всего продвигаются через посты в социальных сетях, рекламу, поддельные сайты и вредоносные расширения для браузеров.


Согласно отчетам исследователей, только в 2024 году злоумышленники похитили почти 500 млн долларов в результате подобных атак, нацеленных более чем на 300 000 кошельков. Совсем недавно мы посвятили этой проблеме отдельную статью.
Популярный сайт для отслеживания курсов криптовалют, CoinMarketCap, пострадал от хакерской атаки. Злоумышленники пытались похитить криптовалюту у посетителей ресурса. В минувшую пятницу, 20 июня 2025 года, посетители CoinMarketCap заметили странные всплывающие окна, которые предлагали им подключить свои кошельки к сайту. Если пользователи следовали инструкциям, вредоносный скрипт похищал у них криптовалюту. В настоящее время представители компании подтвердили, что злоумышленники использовали уязвимость в дудле (анимированном логотипе компании) на главной странице сайта и внедрили на страницы ресурса вредоносный jаvascript. «20 июня 2025 года наша команда по безопасности обнаружила уязвимость, связанную с изображением дудла на нашей домашней странице. Это изображение содержало ссылку, которая запускала вредоносный код через вызов API, что приводило к появлению всплывающего окна при посещении домашней страницы у некоторых пользователей. Обнаружив это, мы незамедлительно удалили проблемный контент, определили первопричину и приняли комплексные меры по изоляции и устранению проблемы. В настоящее время все системы работают штатно, а CoinMarketCap безопасен для всех пользователей», — заявляют разработчики CoinMarketCap. Как объяснили специалисты ИБ-компании c/side, злоумышленники каким-то образом изменили API, с помощью которого сайт загружал дудл для отображения на главной странице. В подмененный JSON-ответ был добавлен вредоносный тег внедрявший скрипт для кражи криптовалюты из кошельков, который подгружался с внешнего сайта (static.cdnkit_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: