
В Австралии арестовали двух участников хак-группы TeamPCP - «Новости» » Интернет технологии
sitename
Sony отрицает право собственности на цифровые копии игр — активисты нашли 44 случая, когда компания заявляла обратное - «Новости сети»
OpenAI не выйдет на IPO в этом году, поскольку считает момент неподходящим из-за ситуации с безопасностью ИИ - «Новости сети»
Создавать сайты и веб-приложения в ChatGPT теперь можно командой - «Новости сети»
Blizzard анонсировала амбициозный шутер с открытым миром по StarCraft — первый трейлер и релиз в 2030 году - «Новости сети»
Warcraft 3 получила первое за 23 года дополнение с новой кампанией — трейлеры и подробности Forsaken Kingdom - «Новости сети»
Более 5400 взломанных сайтов распространяют ClickFix-пейлоады, хранящиеся в блокчейне - «Новости»
Microsoft внедряет в Windows новые API для определения возраста пользователей - «Новости»
Уязвимость в кошельках Alby Hub позволяла похитить криптовалюту - «Новости»
Владельцы Trezor и BitBox стали жертвами очередной фишинговой атаки - «Новости»
В Google Chrome устранили еще одну уязвимость нулевого дня - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » В Австралии арестовали двух участников хак-группы TeamPCP - «Новости»

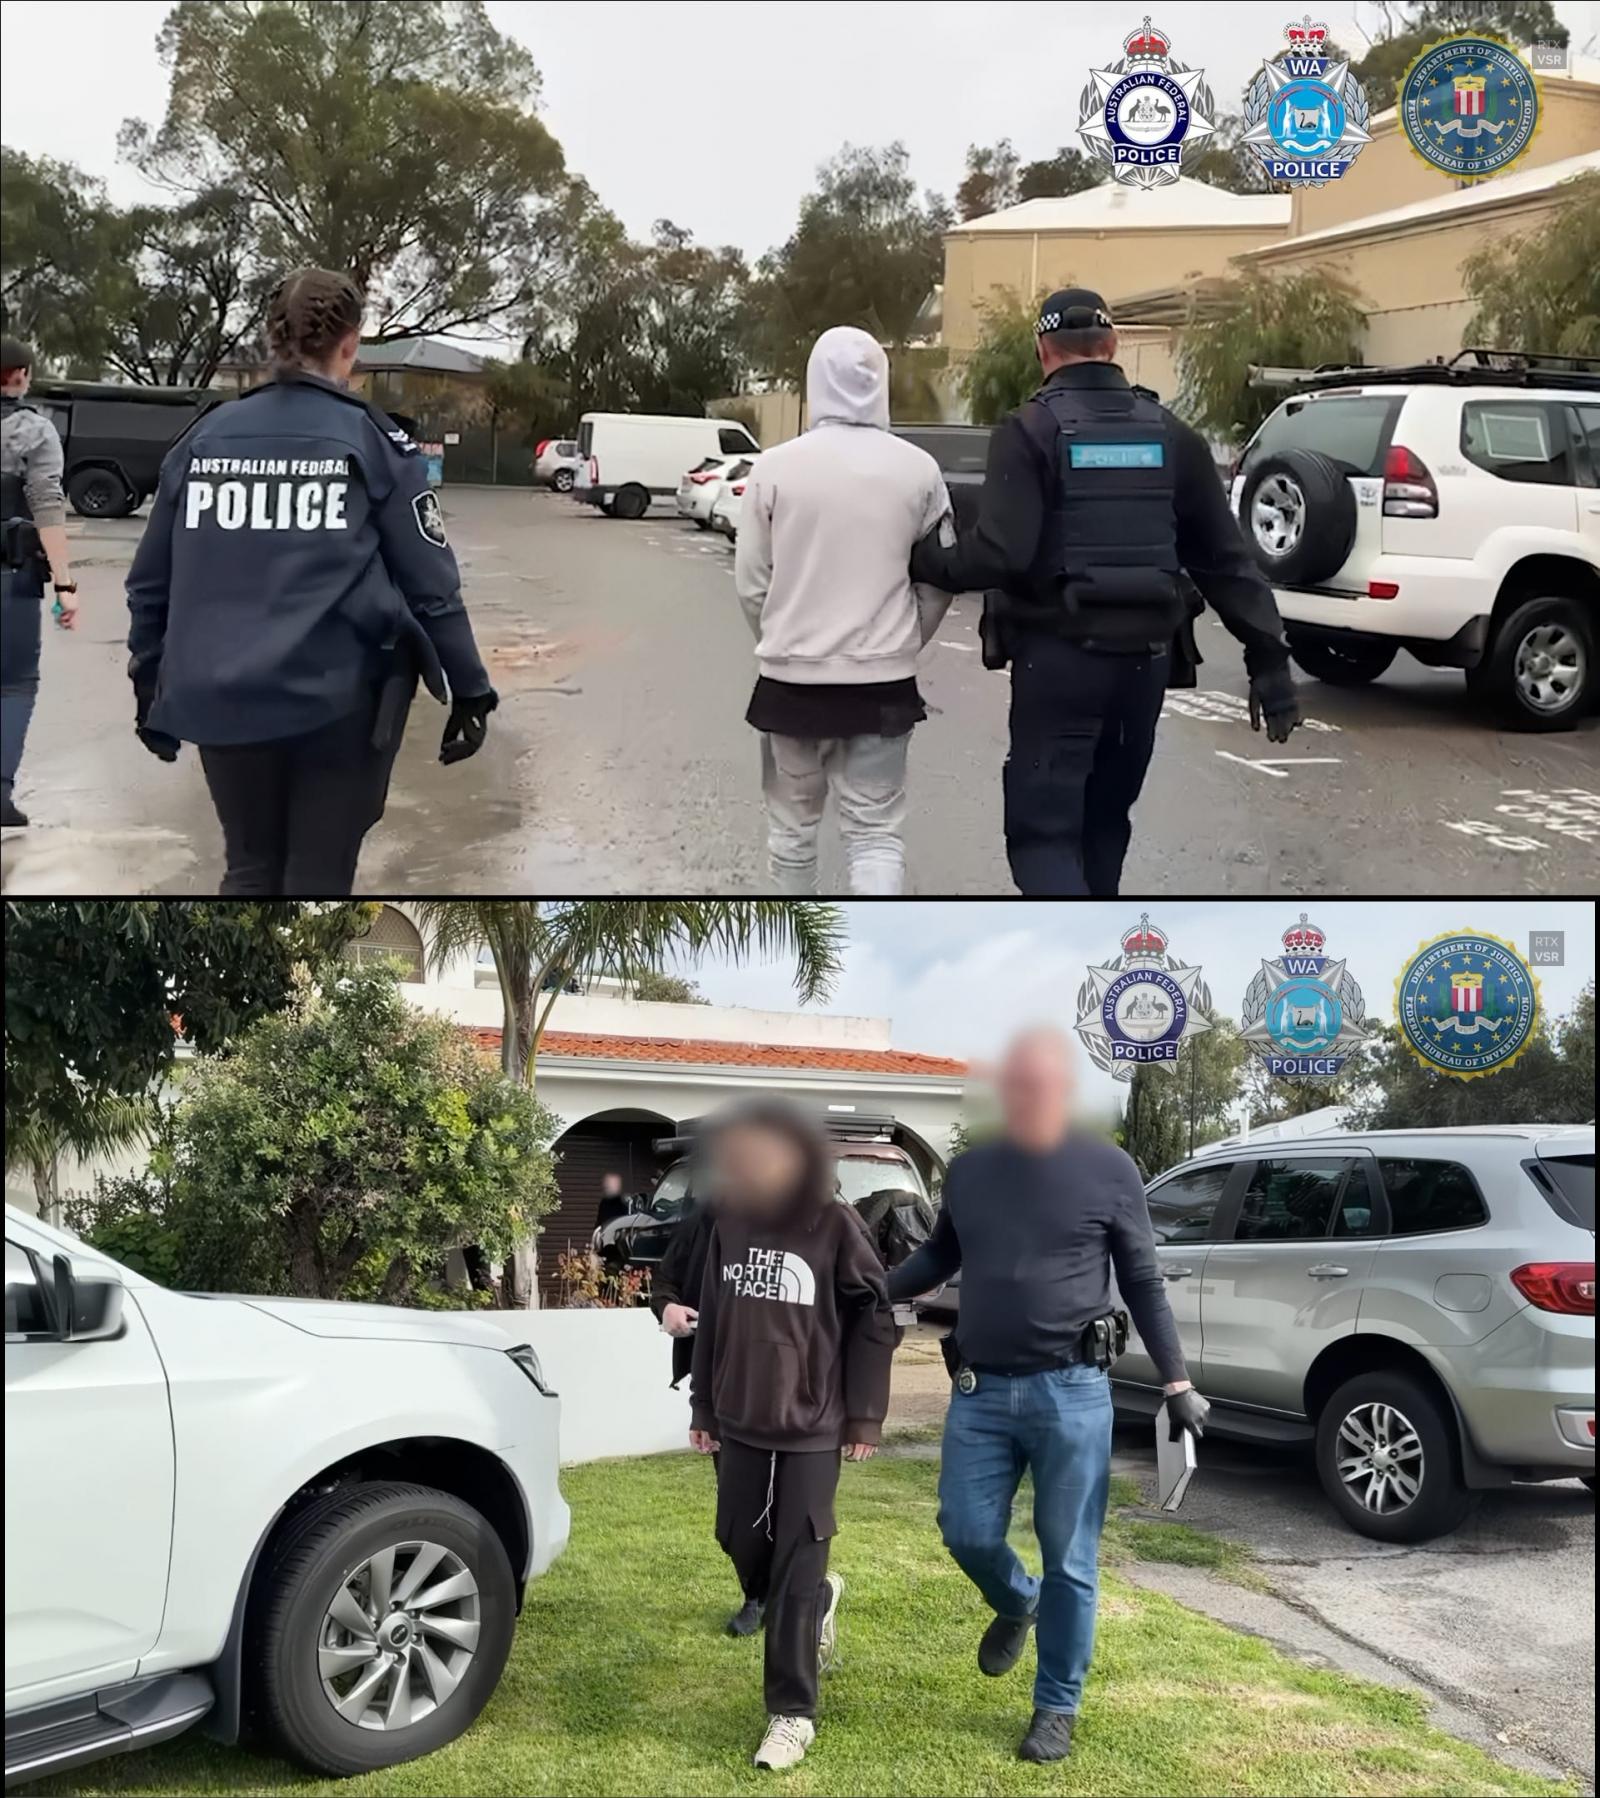
Австралийская федеральная полиция (AFP) сообщила о задержании двух предполагаемых участников хак-группы TeamPCP, которую связывают с масштабными атаками на цепочки поставок. По данным следствия, атаки группировки могли затронуть более 1000 организаций по всему миру, и хакеры похитили у своих жертв свыше 500 000 учетных данных и не менее 300 Гбайт информации.


Правоохранители арестовали 21-летнего Рубена Иэна Томсона (Ruben Ian Thomson) и 23-летнего Луиса Майкла Гейблера (Louis Michael Gaebler) из Западной Австралии. Им предъявили в общей сложности 14 обвинений: в несанкционированном доступе к компьютерным системам, незаконном получении, хранении и распространении похищенных данных, а также в других компьютерных преступлениях.


Кроме того, Томсона отдельно обвиняют в операциях с преступными доходами на сумму не менее 100 000 долларов США и отказе выполнить требование полиции о предоставлении доступа к электронным данным. По наиболее серьезному из этих эпизодов ему грозит до 20 лет лишения свободы.


Напомним, что группировка TeamPCP получила известность благодаря атакам на опенсорсные цепочки поставок. Так, одной из наиболее известных атак группы стала компрометация сканера уязвимостей Trivy, произошедшая весной 2026 года. Полученные во время этой атаки данные позднее были использованы против Checkmarx KICS, а сам зараженный Trivy попал в пайплайн LiteLLM и позволил похитить токен доступа. В результате хакеры сумели опубликовать в PyPI зараженные версии LiteLLM.


Недавно эксперты из CloudSEK и Hudson Rock подсчитали, что всего за 40 минут, пока вредоносные версии LiteLLM распространялись через PyPI, атакующие успели похитить секреты из 434 000 CI/CD-пайплайнов. По данным исследователей, среди пострадавших оказались крупнейшие технологические и промышленные компании мира, а хакеры похитили терабайты данных.


Также с TeamPCP связывают компрометацию пакетов Telnyx, SAP и TanStack, а среди пострадавших от действий группировки организаций числятся Европейская комиссия, Mistral AI, GitHub, OpenAI и так далее.


По оценке следователей AFP, затраты компаний на устранение последствий этих атак уже исчисляются сотнями миллионов долларов. Кроме того, в полиции утверждают, что Томсон и Гейблер получали выплаты в криптовалюте за участие в операциях TeamPCP, однако их точный размер пока устанавливается.


Расследование началось в апреле 2026 года после того, как AFP и ФБР получили информацию о TeamPCP от нескольких ИБ-компаний. Во время обысков правоохранители изъяли электронные устройства и большой объем предположительно похищенных данных, которые теперь предстоит изучить криминалистам.


Представители AFP подчеркивают, что расследование активности хак-группы продолжается, поэтому в будущем могут последовать новые обвинения и аресты.


Отметим, что независимый ИБ-журналист Брайан Кребс (Brian Krebs) провел собственное расследование и после ареста Томсона и Гейблера опубликовал его результаты. Он пишет, что еще в июне 2026 года установил настоящую личность Томсона, после чего несколько месяцев общался с ним напрямую.


По данным Кребса, Томсон использовал множество псевдонимов, включая EllisD25, LSD, BulkDMT, Express и Persy_PCP, а связать эти аккаунты воедино удалось благодаря ряду серьезных OPSEC-просчетов: например, помогли одинаковые ID Tox и Session, которые публиковались на разных хак-форумах.


Кроме того, один из IP-адресов, связанный с принадлежащим Томсоном аккаунтом ChristmasSnow, несколько лет использовался домашними серверами его семьи в Перте. А еще один след обнаружился благодаря адресу ruben@securecomputing.au, который был привязан к профилю Томсона на Airbnb, где тот прямо писал о себе: «друзья называют меня Ellis».


Более того, в 2025 году Томсон зарегистрировался на платформе HackerOne под настоящим именем и выбрал ник Deadcatx3, который ИБ-компании уже связывали с TeamPCP.


Иронично, но среди зарегистрированных Томпсоном австралийских компаний даже нашлась фирма OPSEC Express, тогда как ник Express был одним из его псевдонимов на Breachforums.


В беседах с Кребсом Ellis утверждал, что отошел от дел TeamPCP в марте 2026 года, незадолго до атаки на LiteLLM, а руководство группой перешло к другому человеку. Также он заявлял, что за все время работы с TeamPCP заработал лишь около 20 000 долларов США.


Примерно за две недели до ареста Томсон говорил журналисту, что хочет окончательно покончить с киберпреступностью и готов сдаться властям.
Австралийская федеральная полиция (AFP) сообщила о задержании двух предполагаемых участников хак-группы TeamPCP, которую связывают с масштабными атаками на цепочки поставок. По данным следствия, атаки группировки могли затронуть более 1000 организаций по всему миру, и хакеры похитили у своих жертв свыше 500 000 учетных данных и не менее 300 Гбайт информации. Правоохранители арестовали 21-летнего Рубена Иэна Томсона (Ruben Ian Thomson) и 23-летнего Луиса Майкла Гейблера (Louis Michael Gaebler) из Западной Австралии. Им предъявили в общей сложности 14 обвинений: в несанкционированном доступе к компьютерным системам, незаконном получении, хранении и распространении похищенных данных, а также в других компьютерных преступлениях. Кроме того, Томсона отдельно обвиняют в операциях с преступными доходами на сумму не менее 100 000 долларов США и отказе выполнить требование полиции о предоставлении доступа к электронным данным. По наиболее серьезному из этих эпизодов ему грозит до 20 лет лишения свободы. Напомним, что группировка TeamPCP получила известность благодаря атакам на опенсорсные цепочки поставок. Так, одной из наиболее известных атак группы стала компрометация сканера уязвимостей Trivy, произошедшая весной 2026 года. Полученные во время этой атаки данные позднее были использованы против Checkmarx KICS, а сам зараженный Trivy попал в пайплайн LiteLLM и позволил похитить токен доступа. В результате хакеры сумели опубликовать в PyPI зараженные версии LiteLLM. Недавно эксперты из CloudSEK и Hudson Rock подсчитали, что всего за 40 минут, пока вредоносные версии LiteLLM распространялись через PyPI, атакующие успели похитить секреты из 434 000 CI/CD-пайплайнов. По данным исследователей, среди пострадавших оказались крупнейшие технологические и промышленные компании мира, а хакеры похитили терабайты данных. Также с TeamPCP связывают компрометацию пакетов Telnyx, SAP и TanStack, а среди пострадавших от действий группировки организаций числятся Европейская комиссия, Mistral AI, GitHub, OpenAI и так далее. По оценке следователей AFP, затраты компаний на устранение последствий этих атак уже исчисляются сотнями миллионов долларов. Кроме того, в полиции утверждают, что Томсон и Гейблер получали выплаты в криптовалюте за участие в операциях TeamPCP, однако их точный размер пока устанавливается. Расследование началось в апреле 2026 года после того, как AFP и ФБР получили информацию о TeamPCP от нескольких ИБ-компаний. Во время обысков правоохранители изъяли электронные устройства и большой объем предположительно похищенных данных, которые теперь предстоит изучить криминалистам. Представители AFP подчеркивают, что расследование активности хак-группы продолжается, поэтому в будущем могут последовать новые обвинения и аресты. Отметим, что независимый ИБ-журналист Брайан Кребс (Brian Krebs) провел собственное расследование и после ареста Томсона и Гейблера опубликовал его результаты. Он пишет, что еще в июне 2026 года установил настоящую личность Томсона, после чего несколько месяцев общался с ним напрямую. По данным Кребса, Томсон использовал множество псевдонимов, включая EllisD25, LSD, BulkDMT, Express и Persy_PCP, а связать эти аккаунты воедино удалось благодаря ряду серьезных OPSEC-просчетов: например, помогли одинаковые ID Tox и Session, которые публиковались на разных хак-форумах. Кроме того, один из IP-адресов, связанный с принадлежащим Томсоном аккаунтом ChristmasSnow, несколько лет использовался домашними серверами его семьи в Перте. А еще один след обнаружился благодаря адресу ruben@securecomputing.au, который был привязан к профилю Томсона на Airbnb, где тот прямо писал о себе: «друзья называют меня Ellis». Более того, в 2025 году Томсон зарегистрировался на платформе HackerOne под настоящим именем и выбрал ник Deadcatx3, который ИБ-компании уже связывали с TeamPCP. Иронично, но среди зарегистрированных Томпсоном австралийских компаний даже нашлась фирма OPSEC Express, тогда как ник Express был одним из его псевдонимов на Breachforums. В беседах с Кребсом Ellis утверждал, что отошел от дел TeamPCP в марте 2026 года, незадолго до атаки на LiteLLM, а руководство группой перешло к другому человеку. Также он заявлял, что за все время работы с TeamPCP заработал лишь около 20 000 долларов США. Примерно за две недели до ареста Томсон говорил журналисту, что хочет окончательно покончить с киберпреступностью и готов сдаться властям.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Macey
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: