Семь Go-пакетов распространяли малварь для Linux и macOS - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Семь Go-пакетов распространяли малварь для Linux и macOS - «Новости»

Исследователи обнаружили ряд вредоносных Go-пакетов, с помощью тайпсквоттинга маскирующихся под популярные решения. Пакеты предназначены для развертывания загрузчиков малвари в системах под управлением Linux и macOS.


Аналитик из компании Socket Security Кирилл Бойченко рассказывает, что злоумышленники опубликовали не менее семи вредоносных Go-пакетов, выдающих себя за популярные библиотеки Go. При этом один из пакетов (github[.]com/shallowmulti/hypert), судя по всему, предназначался для разработчиков финансового сектора.
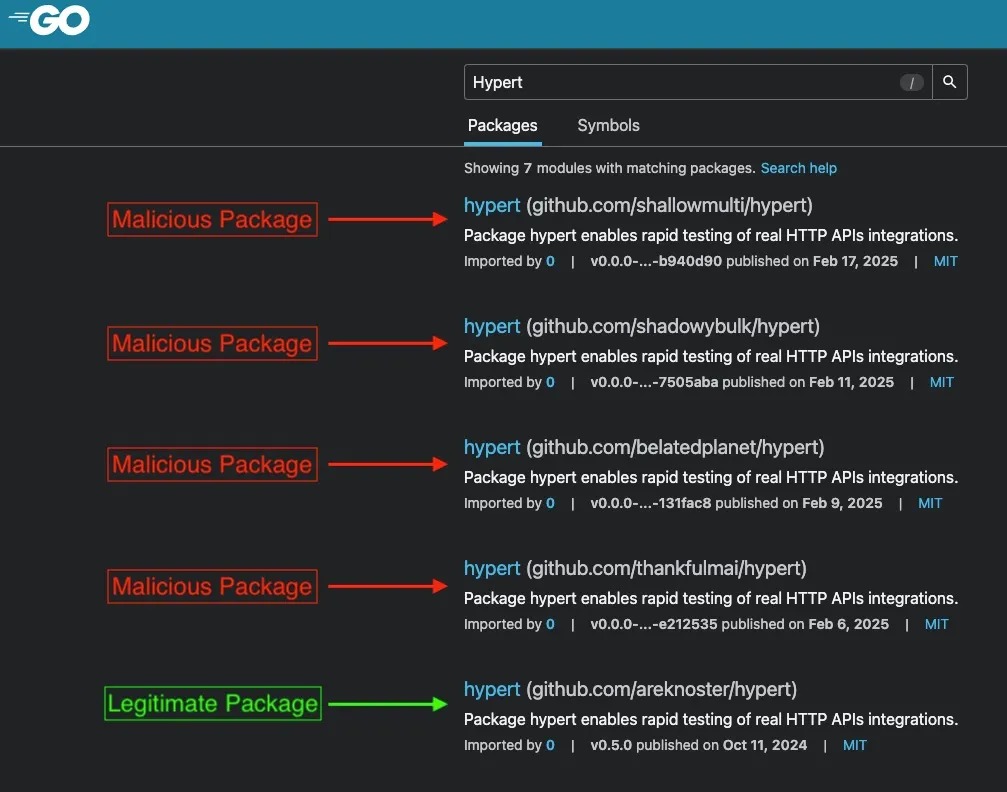


«Эти пакеты объединяет использование повторяющихся имен вредоносных файлов и последовательных методов обфускации, что свидетельствует о работе скоординированного злоумышленника, способного быстро адаптироваться», — пишет Бойченко.


На момент публикации исследования все обнаруженные пакеты по-прежнему были доступны в официальном репозитории, однако соответствующие им репозитории на GitHub (за исключением github[.]com/ornatedoctrin/layout) были удалены. Ниже приведен список найденных вредоносов:


  • shallowmulti/hypert (github.com/shallowmulti/hypert);

  • shadowybulk/hypert (github.com/shadowybulk/hypert);

  • belatedplanet/hypert (github.com/belatedplanet/hypert);

  • thankfulmai/hypert (github.com/thankfulmai/hypert);

  • vainreboot/layout (github.com/vainreboot/layout);

  • ornatedoctrin/layout (github.com/ornatedoctrin/layout);

  • utilizedsun/layout (github.com/utilizedsun/layout).


Анализ показал, что все перечисленные пакеты могут использоваться для удаленного выполнения кода. Это достигается путем выполнения обфусцированной shell-команды для получения и запуска скрипта, размещенного на удаленном сервере (alturastreet[.]icu). Вероятно, для того чтобы избежать обнаружения, этот скрипт загружается только по истечении часа после установки.


Конечной целью атаки является установка и запуск на машине жертвы исполняемого файла, который может похищать информацию и учетные данные.


«Исполняемый файл f0eee999 служит в качестве вторичного загрузчика малвари/бэкдора, который, по замыслу злоумышленника, должен обеспечивать устойчивость, тихо работать в фоновом режиме и ждать дальнейших команд. По сути, он функционирует как бэкдор, готовый получать инструкции от управляющего сервера», — объясняет исследователь.


Напомним, что в прошлом месяце Socket Security предупреждала о другом вредоносном Go-пакете, способном предоставить атакующему удаленный доступ к зараженным системам. Тогда исследователи отмечали, что один из первых задокументированных случаев злоупотребления бессрочным кешированием в Go Module Mirror.
Исследователи обнаружили ряд вредоносных Go-пакетов, с помощью тайпсквоттинга маскирующихся под популярные решения. Пакеты предназначены для развертывания загрузчиков малвари в системах под управлением Linux и macOS. Аналитик из компании Socket Security Кирилл Бойченко рассказывает, что злоумышленники опубликовали не менее семи вредоносных Go-пакетов, выдающих себя за популярные библиотеки Go. При этом один из пакетов (github_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Green
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: