









Вредоносные пакеты из npm похищали приватные ключи Ethereum-разработчиков - «Новости» » Интернет технологии
sitename
Впервые в оптоволокне свет столкнулся со звуком — квантовые компьютеры дождались прорыва - «Новости сети»
Яндекс Вебмастер восстанавливается — «Блог для вебмастеров»
ИИ поставил крест на традиционном реверс-инжиниринге игр — decomp.dev прекращает работу - «Новости сети»
Поддельный WhatsApp набрал в Google Play более 500 000 загрузок - «Новости сети»
Nvidia без спроса открыла ИИ-агентам доступ к управлению видеокартой и играми на ПК пользователя - «Новости сети»
Digital Foundry: похоже, в GTA VI наконец исправили проблему, которая преследовала игры Rockstar со времён GTA IV - «Новости сети»
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Вредоносные пакеты из npm похищали приватные ключи Ethereum-разработчиков - «Новости»

В npm нашли сразу 20 вредоносных пакетов, выдающих себя за среду разработки Hardhat, которую используют Ethereum-разработчики. Малварь стремилась похитить у них приватные ключи и другие конфиденциальные данные.


По информации аналитиков Socket, суммарное количество скачиваний вредоносных пакетов превысило 1000 раз.


Hardhat представляет собой популярную среду разработки, поддерживаемую Nomic Foundation. Она применяется для разработки, тестирования и развертывания смарт-контрактов и децентрализованных приложений (dApps) на блокчейне Ethereum. Как правило, она используется блокчейн-разработчиками, финтех-компаниями, а также образовательными учреждениями.


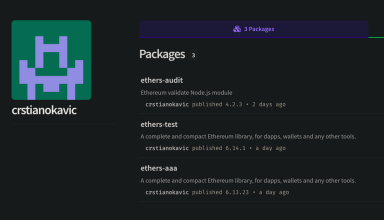
По словам исследователей, три аккаунта загрузили в npm 20 пакетов, нацеленных на кражу данных. Названия этих пакетов эксплуатировали тайпсквоттинг, то есть малварь стремилась выдать себя за легитимные пакеты, обманывая невнимательных пользователей.


В своем отчете специалисты приводят названия 16 вредоносных пакетов:


  • nomicsfoundations

  • @nomisfoundation/hardhat-configure

  • installedpackagepublish

  • @nomisfoundation/hardhat-config

  • @monicfoundation/hardhat-config

  • @nomicsfoundation/sdk-test

  • @nomicsfoundation/hardhat-config

  • @nomicsfoundation/web3-sdk

  • @nomicsfoundation/sdk-test1

  • @nomicfoundations/hardhat-config

  • crypto-nodes-validator

  • solana-validator

  • node-validators

  • hardhat-deploy-others

  • hardhat-gas-optimizer

  • solidity-comments-extractors


После установки эти пакеты пытались собрать приватные ключи Hardhat, конфигурационные файлы и так далее, зашифровать данные с помощью жестко закодированного ключа AES, а затем отправить своим операторам.


«Эти пакеты эксплуатируют среду выполнения Hardhat, используя такие функции, как hreInit() и hreConfig(), для сбора конфиденциальных данных, включая приватные ключи, мнемоники и файлы конфигурации, — объясняют в Socket. — Собранные данные передаются на контролируемые злоумышленниками серверы, с использованием жестко закодированных ключей и Ethereum-адресов».


Поскольку многие скомпрометированные системы могли принадлежать разработчикам, злоумышленники могли получить несанкционированный доступ к производственным системам, скомпрометировать смарт-контракты или развернуть вредоносные клоны существующих dApps, чтобы заложить основу для будущих атак.


Кроме того, конфигурационные файлы Hardhat могут содержать ключи API для сторонних сервисов, информацию о сети разработки и эндпооинтах, что так же может быть использовано для подготовки дальнейших фишинговых атак.
В npm нашли сразу 20 вредоносных пакетов, выдающих себя за среду разработки Hardhat, которую используют Ethereum-разработчики. Малварь стремилась похитить у них приватные ключи и другие конфиденциальные данные. По информации аналитиков Socket, суммарное количество скачиваний вредоносных пакетов превысило 1000 раз. Hardhat представляет собой популярную среду разработки, поддерживаемую Nomic Foundation. Она применяется для разработки, тестирования и развертывания смарт-контрактов и децентрализованных приложений (dApps) на блокчейне Ethereum. Как правило, она используется блокчейн-разработчиками, финтех-компаниями, а также образовательными учреждениями. По словам исследователей, три аккаунта загрузили в npm 20 пакетов, нацеленных на кражу данных. Названия этих пакетов эксплуатировали тайпсквоттинг, то есть малварь стремилась выдать себя за легитимные пакеты, обманывая невнимательных пользователей. В своем отчете специалисты приводят названия 16 вредоносных пакетов: nomicsfoundations @nomisfoundation/hardhat-configure installedpackagepublish @nomisfoundation/hardhat-config @monicfoundation/hardhat-config @nomicsfoundation/sdk-test @nomicsfoundation/hardhat-config @nomicsfoundation/web3-sdk @nomicsfoundation/sdk-test1 @nomicfoundations/hardhat-config crypto-nodes-validator solana-validator node-validators hardhat-deploy-others hardhat-gas-optimizer solidity-comments-extractors После установки эти пакеты пытались собрать приватные ключи Hardhat, конфигурационные файлы и так далее, зашифровать данные с помощью жестко закодированного ключа AES, а затем отправить своим операторам. «Эти пакеты эксплуатируют среду выполнения Hardhat, используя такие функции, как hreInit() и hreConfig(), для сбора конфиденциальных данных, включая приватные ключи, мнемоники и файлы конфигурации, — объясняют в Socket. — Собранные данные передаются на контролируемые злоумышленниками серверы, с использованием жестко закодированных ключей и Ethereum-адресов». Поскольку многие скомпрометированные системы могли принадлежать разработчикам, злоумышленники могли получить несанкционированный доступ к производственным системам, скомпрометировать смарт-контракты или развернуть вредоносные клоны существующих dApps, чтобы заложить основу для будущих атак. Кроме того, конфигурационные файлы Hardhat могут содержать ключи API для сторонних сервисов, информацию о сети разработки и эндпооинтах, что так же может быть использовано для подготовки дальнейших фишинговых атак.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Webster
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: