










Для критической уязвимости в Mitel MiCollab появился PoC-эксплоит - «Новости» » Интернет технологии
sitename
Спутниковая связь из iPhone появится на Android-смартфонах — Globalstar заключила сделку со Skylo - «Новости сети»
«Союз» выходит на широкую аудиторию: российские микрофоны начали продавать в рознице - «Новости сети»
В США придумали магнитно-акустический транзистор без электронов — он обещает ускорить вычисления в 1000 раз - «Новости сети»
Пять ошибок на миллион логических операций — Quantinuum в 100 раз превзошла результат Google по коррекции ошибок - «Новости сети»
«Мечта, ставшая реальностью»: моддер преобразила Fallout: New Vegas с помощью трассировки пути - «Новости сети»
Компания FirstVDS сообщила о взломе - «Новости»
Модели OpenAI взломали несколько сайтов и потратили криптовалюту из чужого кошелька - «Новости»
СМИ: в Минцифры предлагали использовать ИИ для выявления VPN - «Новости»
Android-троян Hirudo подменяет банковские приложения вредоносными версиями - «Новости»
СМИ: задержаны участники хак-группы DataSuckers, атаковавшей «Додо Пицца» и Tez Tour - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Для критической уязвимости в Mitel MiCollab появился PoC-эксплоит - «Новости»

ИБ-специалисты обнародовали proof-of-concept (PoC) эксплоит, который объединяет в себе исправленную критическую уязвимость в Mitel MiCollab и 0-day проблему произвольного чтения файлов. В итоге злоумышленник может получить доступ к файлам на сервере.


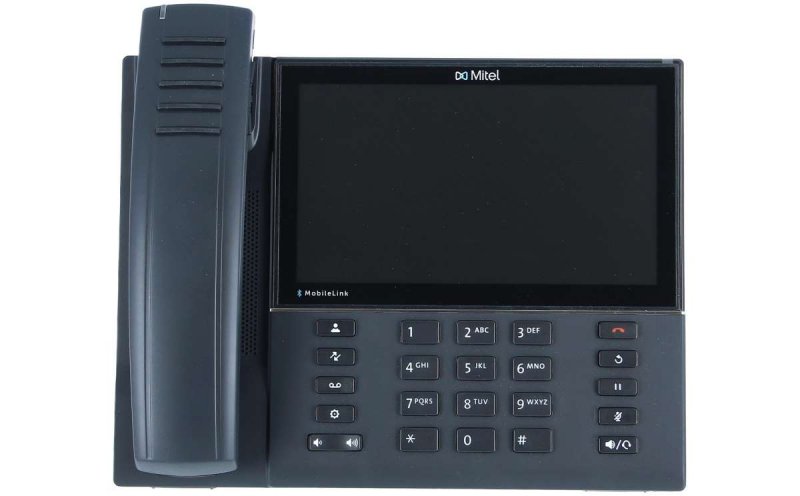
Mitel MiCollab — корпоративная платформа для совместной работы. Она объединяет в себе мессенджер, голосовые и видеозвонки, SMS-сообщения, конференции, а также предлагает интеграцию с Microsoft Teams и другими приложения, поддержку мобильности и инструменты для совместной работы.


Как рассказывают эксперты WatchTowr Labs, Mitel MiCollab подвержена критической уязвимости CVE-2024-41713 (9,8 балла по шкале CVSS), которая связана с недостаточной проверкой input'а в компоненте NuPoint Unified Messaging (NPM), что в итоге приводит к реализации атак типа path traversal.


Исследователи рассказывают, что обнаружили CVE-2024-41713 почти случайно, пытаясь воспроизвести другую критическую уязвимость — CVE-2024-35286 (9,8 балла по шкале CVSS). Эта SQL-инъекция в компоненте NPM позволяла получить доступ к конфиденциальной информации и выполнить произвольные операции с БД. Баг был исправлен разработчиками Mitel в конце мая 2024 года с релизом MiCollab 9.8 SP1 (9.8.1.5).


Новая уязвимость CVE-2024-41713 связана с тем, что если в HTTP-запрос к компоненту ReconcileWizard осуществляется инъекция path traversal строки (../../../), это приводит к попаданию злоумышленника в корень сервера, и позволяет получить доступ к конфиденциальной информации (например, /etc/passwd) без какой-либо аутентификации.


Однако проблема CVE-2024-41713 была устранена в MiCollab 9.8 SP2 (9.8.2.12) и более поздних версиях. Но в WatchTowr Labs предупреждают, что для извлечения конфиденциальных данных этот обход аутентификации можно объединить с другой еще неисправленной 0-day уязвимостью произвольного чтения файлов, доступной после аутентификации.


«Успешная эксплуатация этой уязвимости может позволить злоумышленнику получить несанкционированный доступ и повлиять на конфиденциальность, целостность и доступность системы, — сообщают разработчики Mitel в бюллетене безопасности, посвященном CVE-2024-41713. — В случае успешной эксплуатации уязвимости злоумышленник сможет получить неавторизованный доступ к информации, включая неконфиденциальные данные о пользователях и сети, а также выполнить несанкционированные административные действия на сервере MiCollab Server».


Также в компании отметили, что пока неисправленная уязвимость локального чтения файлов (CVE пока нет), о которой пишут ИБ-эксперты, является результатом недостаточной очистки input'а. В этом случае раскрытие информации ограничивается неконфиденциальной системной информацией, и в компании подчеркивают, что этот баг не позволяет модифицировать файлы или повышать привилегии.
ИБ-специалисты обнародовали proof-of-concept (PoC) эксплоит, который объединяет в себе исправленную критическую уязвимость в Mitel MiCollab и 0-day проблему произвольного чтения файлов. В итоге злоумышленник может получить доступ к файлам на сервере. Mitel MiCollab — корпоративная платформа для совместной работы. Она объединяет в себе мессенджер, голосовые и видеозвонки, SMS-сообщения, конференции, а также предлагает интеграцию с Microsoft Teams и другими приложения, поддержку мобильности и инструменты для совместной работы. Как рассказывают эксперты WatchTowr Labs, Mitel MiCollab подвержена критической уязвимости CVE-2024-41713 (9,8 балла по шкале CVSS), которая связана с недостаточной проверкой input'а в компоненте NuPoint Unified Messaging (NPM), что в итоге приводит к реализации атак типа path traversal. Исследователи рассказывают, что обнаружили CVE-2024-41713 почти случайно, пытаясь воспроизвести другую критическую уязвимость — CVE-2024-35286 (9,8 балла по шкале CVSS). Эта SQL-инъекция в компоненте NPM позволяла получить доступ к конфиденциальной информации и выполнить произвольные операции с БД. Баг был исправлен разработчиками Mitel в конце мая 2024 года с релизом MiCollab 9.8 SP1 (9.8.1.5). Новая уязвимость CVE-2024-41713 связана с тем, что если в HTTP-запрос к компоненту ReconcileWizard осуществляется инъекция path traversal строки (///), это приводит к попаданию злоумышленника в корень сервера, и позволяет получить доступ к конфиденциальной информации (например, /etc/passwd) без какой-либо аутентификации. Однако проблема CVE-2024-41713 была устранена в MiCollab 9.8 SP2 (9.8.2.12) и более поздних версиях. Но в WatchTowr Labs предупреждают, что для извлечения конфиденциальных данных этот обход аутентификации можно объединить с другой еще неисправленной 0-day уязвимостью произвольного чтения файлов, доступной после аутентификации. «Успешная эксплуатация этой уязвимости может позволить злоумышленнику получить несанкционированный доступ и повлиять на конфиденциальность, целостность и доступность системы, — сообщают разработчики Mitel в бюллетене безопасности, посвященном CVE-2024-41713. — В случае успешной эксплуатации уязвимости злоумышленник сможет получить неавторизованный доступ к информации, включая неконфиденциальные данные о пользователях и сети, а также выполнить несанкционированные административные действия на сервере MiCollab Server». Также в компании отметили, что пока неисправленная уязвимость локального чтения файлов (CVE пока нет), о которой пишут ИБ-эксперты, является результатом недостаточной очистки input'а. В этом случае раскрытие информации ограничивается неконфиденциальной системной информацией, и в компании подчеркивают, что этот баг не позволяет модифицировать файлы или повышать привилегии.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: