Стилер RedLine маскируется под пиратский активатор для популярного бухгалтерского ПО - «Новости» » Интернет технологии
sitename
Впервые в оптоволокне свет столкнулся со звуком — квантовые компьютеры дождались прорыва - «Новости сети»
ИИ поставил крест на традиционном реверс-инжиниринге игр — decomp.dev прекращает работу - «Новости сети»
Поддельный WhatsApp набрал в Google Play более 500 000 загрузок - «Новости сети»
Nvidia без спроса открыла ИИ-агентам доступ к управлению видеокартой и играми на ПК пользователя - «Новости сети»
Digital Foundry: похоже, в GTA VI наконец исправили проблему, которая преследовала игры Rockstar со времён GTA IV - «Новости сети»
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Стилер RedLine маскируется под пиратский активатор для популярного бухгалтерского ПО - «Новости»

«Лаборатория Касперского» сообщает о вредоносной кампании, направленной на российские организации. Атакующие распространяют стилер RedLine на бухгалтерских форумах, маскируя его под пиратский активатор HPDxLIB, предназначенный для популярного софта.


По данным исследователей, эта вредоносная кампания началась еще в январе 2024 года и представляет угрозу до сих пор.


Злоумышленники публикуют объявления на профильных форумах о ведении бизнеса и бухгалтерском учете, предлагая скачать обновленную версию активатора HPDxLIB. В своих сообщениях они подробно описывают функциональность по обходу проверки лицензии, делая акцент на обновлениях.


Также в инструкциях содержится просьба отключать защиту и добавлять в исключения вредоносные файлы, ведь без этого пиратские активаторы не работают.
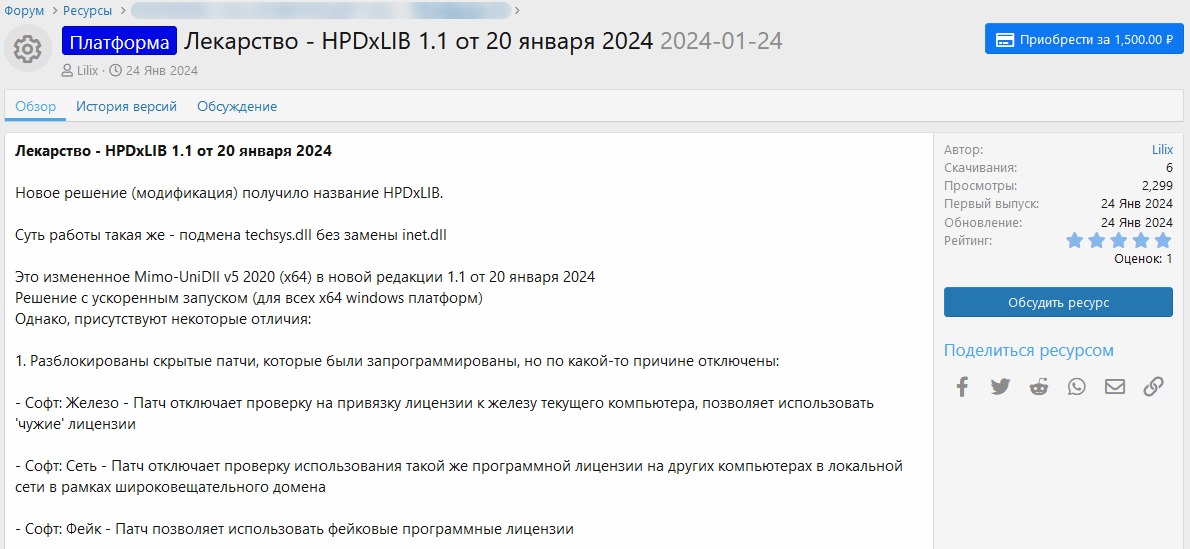


Вредоносная версия активатора отличается от «чистой» использованием .NET при разработке, а также наличием нового самоподписанного сертификата. «Чистые» версии активатора написаны на C++ и подписаны валидным сертификатом.


При выполнении описанных хакерам инструкций, начинается загрузка стилера RedLine, который тщательно скрыт внутри активатора. Эксперты подчеркивают, что для атак злоумышленники не используют никакие уязвимости, им нужно лишь убедить жертву воспользоваться активатором и выполнить инструкции.


Так, в инструкции к вредоносному активатору пользователя просят подменить легитимную библиотеку techsys.dll на версию из активатора. Этот механизм используют и «чистые» варианты HPDxLIB. Однако в данном случае при запуске пропатченной версии корпоративного ПО легитимный процесс 1cv8.exe загрузит вредоносную библиотеку, которая, в свою очередь, и запустит стилер.


Эксперты напоминают, что RedLine распространяется по схеме Malware-as-a-Service (MaaS, малварь-как-услуга). Стилер специализируется на хищении конфиденциальной информации (например, данных браузеров, мессенджеров или подробных сведений о зараженной системе и ее пользователях), а затем передает собранные данные на указанный командный сервер.


В качестве управляющего сервера для вредоносных версий HPDxLIB выступает адрес 213.21.220[.]222:8080. Причем к нему обращались несколько версий RedLine, жертвы которых никак не связаны друг с другом. Исследователи полагают, что сервер могут арендовать разные хак-групп, распространяющие RedLine, то есть используемая атакующими версия могла быть приобретена по подписке.


«Злоумышленники часто распространяют зловреды с помощью пиратского ПО. Однако в этом случае атаки нацелены не на частных пользователей, а на бизнес, что достаточно нестандартно. Данные, украденные стилерами, обычно продают в даркнете другим злоумышленникам, которые хотят получить доступ к организации. Проникнув в сетевую инфраструктуру компании, они могут, например, зашифровать данные и потребовать выкуп, размер которого будет несопоставим с покупкой лицензии для программы. Поэтому мы настоятельно рекомендуем компаниям отказаться от использования нелицензионного ПО, чтобы оставаться в безопасности», — комментирует Александр Кряжев, эксперт по кибербезопасности в «Лаборатории Касперского».

«Лаборатория Касперского» сообщает о вредоносной кампании, направленной на российские организации. Атакующие распространяют стилер RedLine на бухгалтерских форумах, маскируя его под пиратский активатор HPDxLIB, предназначенный для популярного софта. По данным исследователей, эта вредоносная кампания началась еще в январе 2024 года и представляет угрозу до сих пор. Злоумышленники публикуют объявления на профильных форумах о ведении бизнеса и бухгалтерском учете, предлагая скачать обновленную версию активатора HPDxLIB. В своих сообщениях они подробно описывают функциональность по обходу проверки лицензии, делая акцент на обновлениях. Также в инструкциях содержится просьба отключать защиту и добавлять в исключения вредоносные файлы, ведь без этого пиратские активаторы не работают. Вредоносная версия активатора отличается от «чистой» использованием .NET при разработке, а также наличием нового самоподписанного сертификата. «Чистые» версии активатора написаны на C и подписаны валидным сертификатом. При выполнении описанных хакерам инструкций, начинается загрузка стилера RedLine, который тщательно скрыт внутри активатора. Эксперты подчеркивают, что для атак злоумышленники не используют никакие уязвимости, им нужно лишь убедить жертву воспользоваться активатором и выполнить инструкции. Так, в инструкции к вредоносному активатору пользователя просят подменить легитимную библиотеку techsys.dll на версию из активатора. Этот механизм используют и «чистые» варианты HPDxLIB. Однако в данном случае при запуске пропатченной версии корпоративного ПО легитимный процесс 1cv8.exe загрузит вредоносную библиотеку, которая, в свою очередь, и запустит стилер. Эксперты напоминают, что RedLine распространяется по схеме Malware-as-a-Service (MaaS, малварь-как-услуга). Стилер специализируется на хищении конфиденциальной информации (например, данных браузеров, мессенджеров или подробных сведений о зараженной системе и ее пользователях), а затем передает собранные данные на указанный командный сервер. В качестве управляющего сервера для вредоносных версий HPDxLIB выступает адрес 213.21.220_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Bennett
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: