










Unicorn похищает данные российских организаций - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Unicorn похищает данные российских организаций - «Новости»

Аналитики «Лаборатории Касперского» зафиксировали атаки на российские компании с использованием нового трояна Unicorn, направленные на кражу конфиденциальных данных. В отличие от других подобных атак, в данном случае малварь не самоудаляется сразу после кражи информации, а продолжает похищать новые и изменившиеся файлы, до тех пор, пока ее не обнаружат.


Сообщается, что атакам Unicorn уже подверглись российские энергетические компании, заводы, поставщики и разработчики электронных компонентов.


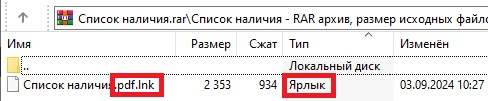
Малварь распространяется через почтовые рассылки, в виде вложений или файлов на «Яндекс Диске», на которые ведет ссылка из письма. Такие RAR-архивы содержат документы с двойным расширением: pdf и lnk (ярлык). Путь к файлу в архиве выглядит следующим образом: Cписок наличия.rar/Список наличия/Список наличия.pdf.lnk


Unicorn похищает данные российских организаций - «Новости»


Вредоносный ярлык содержит командную строку на скачивание и запуск файла, замаскированного под PDF, который на самом деле относится к типу HTML Application. После его запуска выполняется вредоносный VBS-скрипт, создающий на диске еще два скрипта — update.vbs и upgrade.vbs. Также он генерирует ключи для их автозапуска в реестре и дополнительные ключи, где в зашифрованном виде содержится вредоносный код.


При запуске скрипта update.vbs создается папка, в которую малварь  копирует нужные файлы из домашнего каталога пользователя. В частности, его интересуют файлы не менее 50 МБ с расширениями: txt, pdf, doc, docx, xls, xlsx, png, rtf, jpg, zip, rar.


Второй скрипт, upgrade.vbs, отправляет на сайт злоумышленников похищенные данные с помощью расшифрованного кода из реестра. Информацию о скопированных файлах, дате их последнего изменения, а также об уже переданных документах скрипты сохраняют в текстовые файлы (например, oids.txt) и постоянно с ними сверяются, чтобы не повторяться.


Деобфусцированная функция копирования файлов

То есть оба скрипта остаются в системе после кражи данных и при перезапуске копируют и выгружают на сервер злоумышленников новые и изменившиеся файлы. Фактически, вместо того чтобы один раз украсть данные и замести следы своего присутствия, малварь продолжает копировать файлы, пока ее не обнаружат.
Аналитики «Лаборатории Касперского» зафиксировали атаки на российские компании с использованием нового трояна Unicorn, направленные на кражу конфиденциальных данных. В отличие от других подобных атак, в данном случае малварь не самоудаляется сразу после кражи информации, а продолжает похищать новые и изменившиеся файлы, до тех пор, пока ее не обнаружат. Сообщается, что атакам Unicorn уже подверглись российские энергетические компании, заводы, поставщики и разработчики электронных компонентов. Малварь распространяется через почтовые рассылки, в виде вложений или файлов на «Яндекс Диске», на которые ведет ссылка из письма. Такие RAR-архивы содержат документы с двойным расширением: pdf и lnk (ярлык). Путь к файлу в архиве выглядит следующим образом: Cписок наличия.rar/Список наличия/Список наличия.pdf.lnk Вредоносный ярлык содержит командную строку на скачивание и запуск файла, замаскированного под PDF, который на самом деле относится к типу HTML Application. После его запуска выполняется вредоносный VBS-скрипт, создающий на диске еще два скрипта — update.vbs и upgrade.vbs. Также он генерирует ключи для их автозапуска в реестре и дополнительные ключи, где в зашифрованном виде содержится вредоносный код. При запуске скрипта update.vbs создается папка, в которую малварь копирует нужные файлы из домашнего каталога пользователя. В частности, его интересуют файлы не менее 50 МБ с расширениями: txt, pdf, doc, docx, xls, xlsx, png, rtf, jpg, zip, rar. Второй скрипт, upgrade.vbs, отправляет на сайт злоумышленников похищенные данные с помощью расшифрованного кода из реестра. Информацию о скопированных файлах, дате их последнего изменения, а также об уже переданных документах скрипты сохраняют в текстовые файлы (например, oids.txt) и постоянно с ними сверяются, чтобы не повторяться. Деобфусцированная функция копирования файлов То есть оба скрипта остаются в системе после кражи данных и при перезапуске копируют и выгружают на сервер злоумышленников новые и изменившиеся файлы. Фактически, вместо того чтобы один раз украсть данные и замести следы своего присутствия, малварь продолжает копировать файлы, пока ее не обнаружат.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: