Обнаружен шпионский мод WhatsApp, который распространяется через Telegram - «Новости» » Интернет технологии
sitename
Sony отрицает право собственности на цифровые копии игр — активисты нашли 44 случая, когда компания заявляла обратное - «Новости сети»
OpenAI не выйдет на IPO в этом году, поскольку считает момент неподходящим из-за ситуации с безопасностью ИИ - «Новости сети»
Создавать сайты и веб-приложения в ChatGPT теперь можно командой - «Новости сети»
Blizzard анонсировала амбициозный шутер с открытым миром по StarCraft — первый трейлер и релиз в 2030 году - «Новости сети»
Warcraft 3 получила первое за 23 года дополнение с новой кампанией — трейлеры и подробности Forsaken Kingdom - «Новости сети»
Более 5400 взломанных сайтов распространяют ClickFix-пейлоады, хранящиеся в блокчейне - «Новости»
Microsoft внедряет в Windows новые API для определения возраста пользователей - «Новости»
Уязвимость в кошельках Alby Hub позволяла похитить криптовалюту - «Новости»
Владельцы Trezor и BitBox стали жертвами очередной фишинговой атаки - «Новости»
В Google Chrome устранили еще одну уязвимость нулевого дня - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Обнаружен шпионский мод WhatsApp, который распространяется через Telegram - «Новости»

Эксперты «Лаборатории Касперского» обнаружили мод для WhatsApp, который содержит ранее неизвестного шпионского трояна для Android CanesSpy. С 5 по 31 октября было предотвращено более 340 000 атак с его использованием в более чем в 100 странах мира. Наибольшее количество атак зафиксировано в Азербайджане, Саудовской Аравии, Йемене, Турции и Египте. Российские пользователи так же столкнулись с попытками заражения.
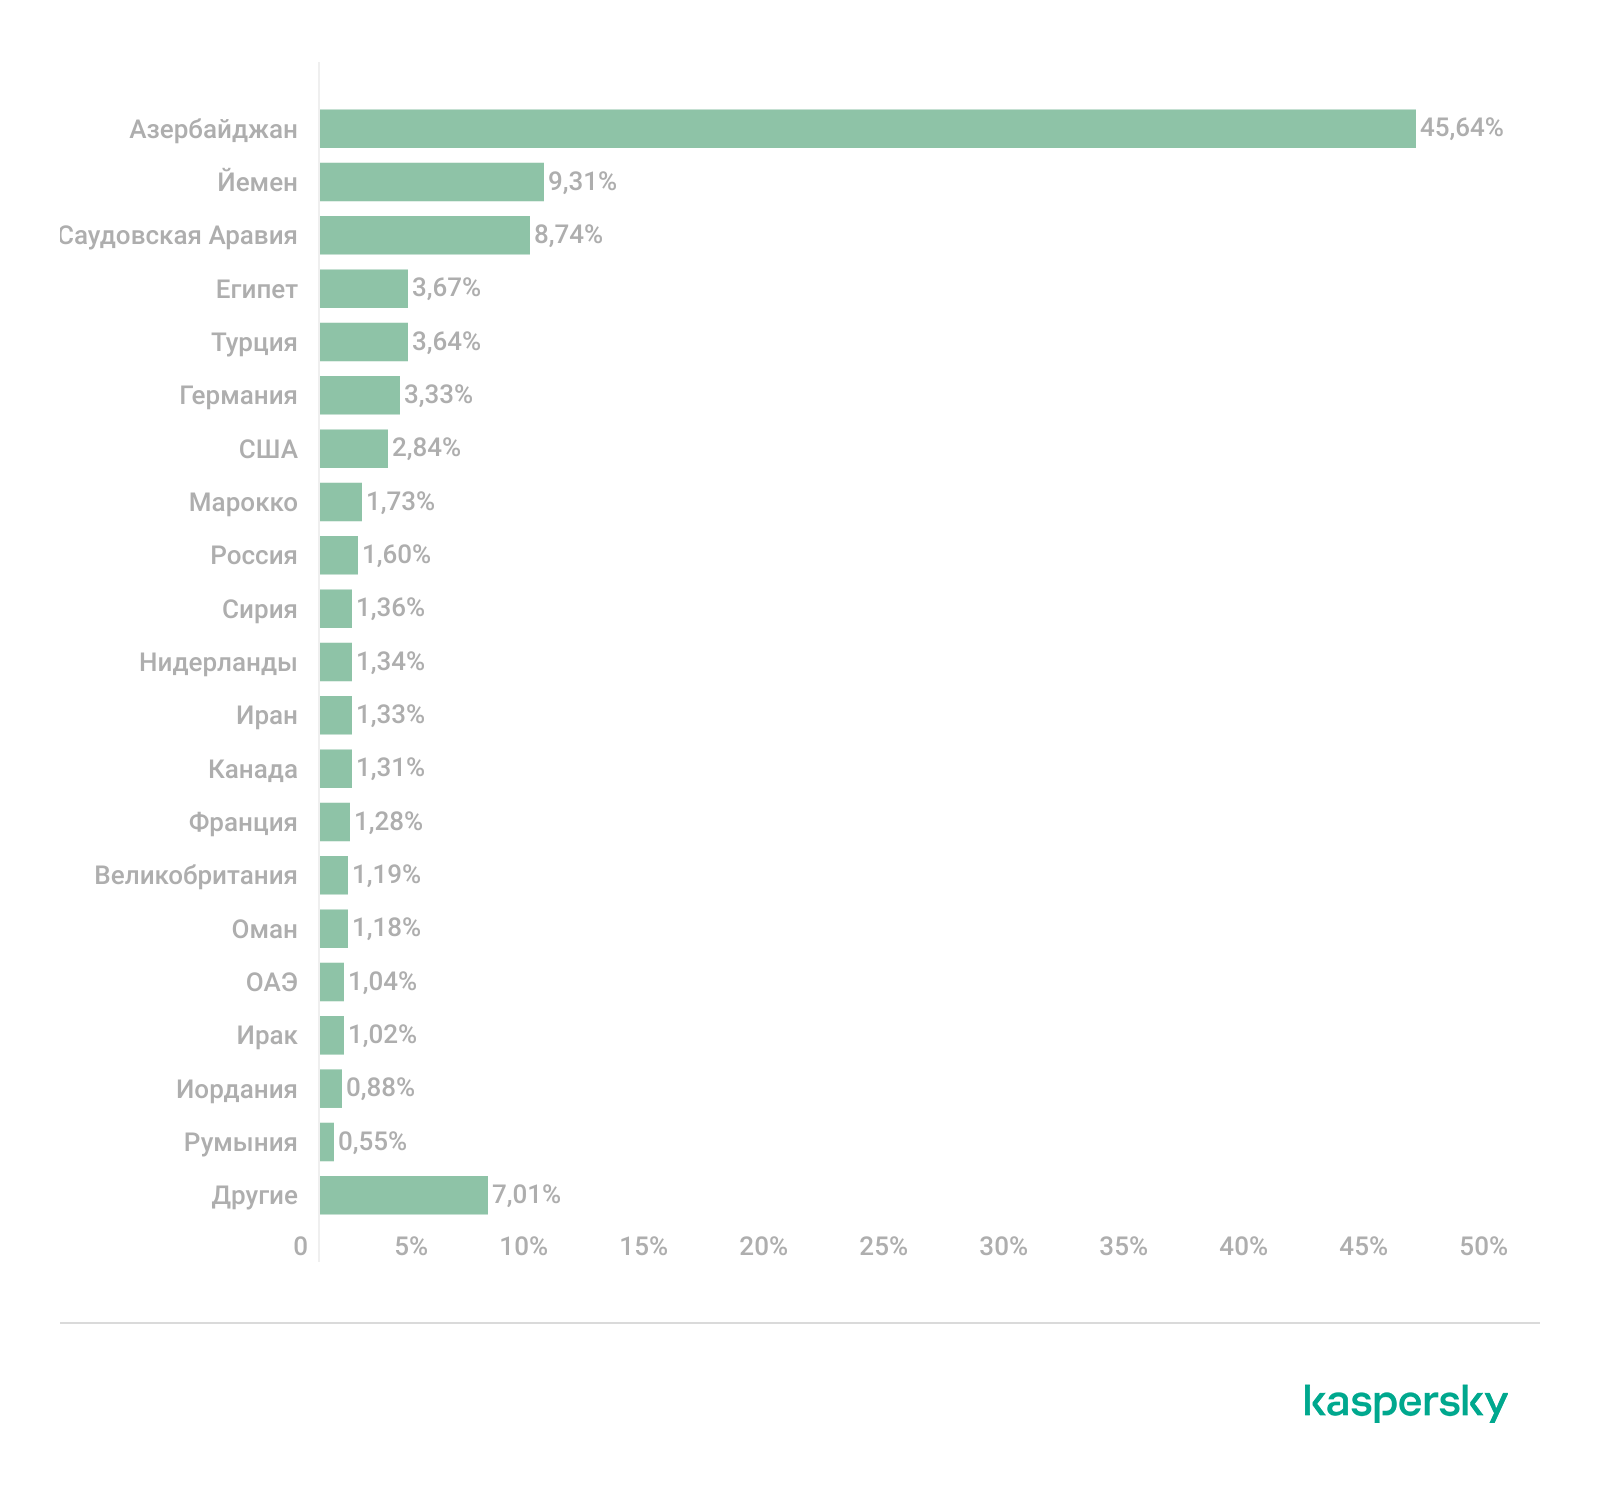


В компании напоминают, что совсем недавно обнаруживали модификации мессенджера Telegram со шпионским модулем, которые распространялись через Google Play Store. Теперь похожая ситуация повторилась с WhatsApp.


Новый троян скрывался в неофициальных модах для WhatsApp на Android, которые предлагали, например, опцию отложенного постинга или другие улучшения.


Вредонос способен похищать данные с зараженного смартфона, включая список контактов, информацию об аккаунтах на устройстве, документы. Кроме того, по команде он начинает вести запись с микрофона устройства. Шпионский модуль начинает работать при включении или постановке телефона на зарядку.


Основным источником распространения таких зараженных файлов оказались Telegram-каналы (преимущественно на арабском и азербайджанском языках). Суммарное число подписчиков только в самых популярных из них достигает почти двух миллионов пользователей.
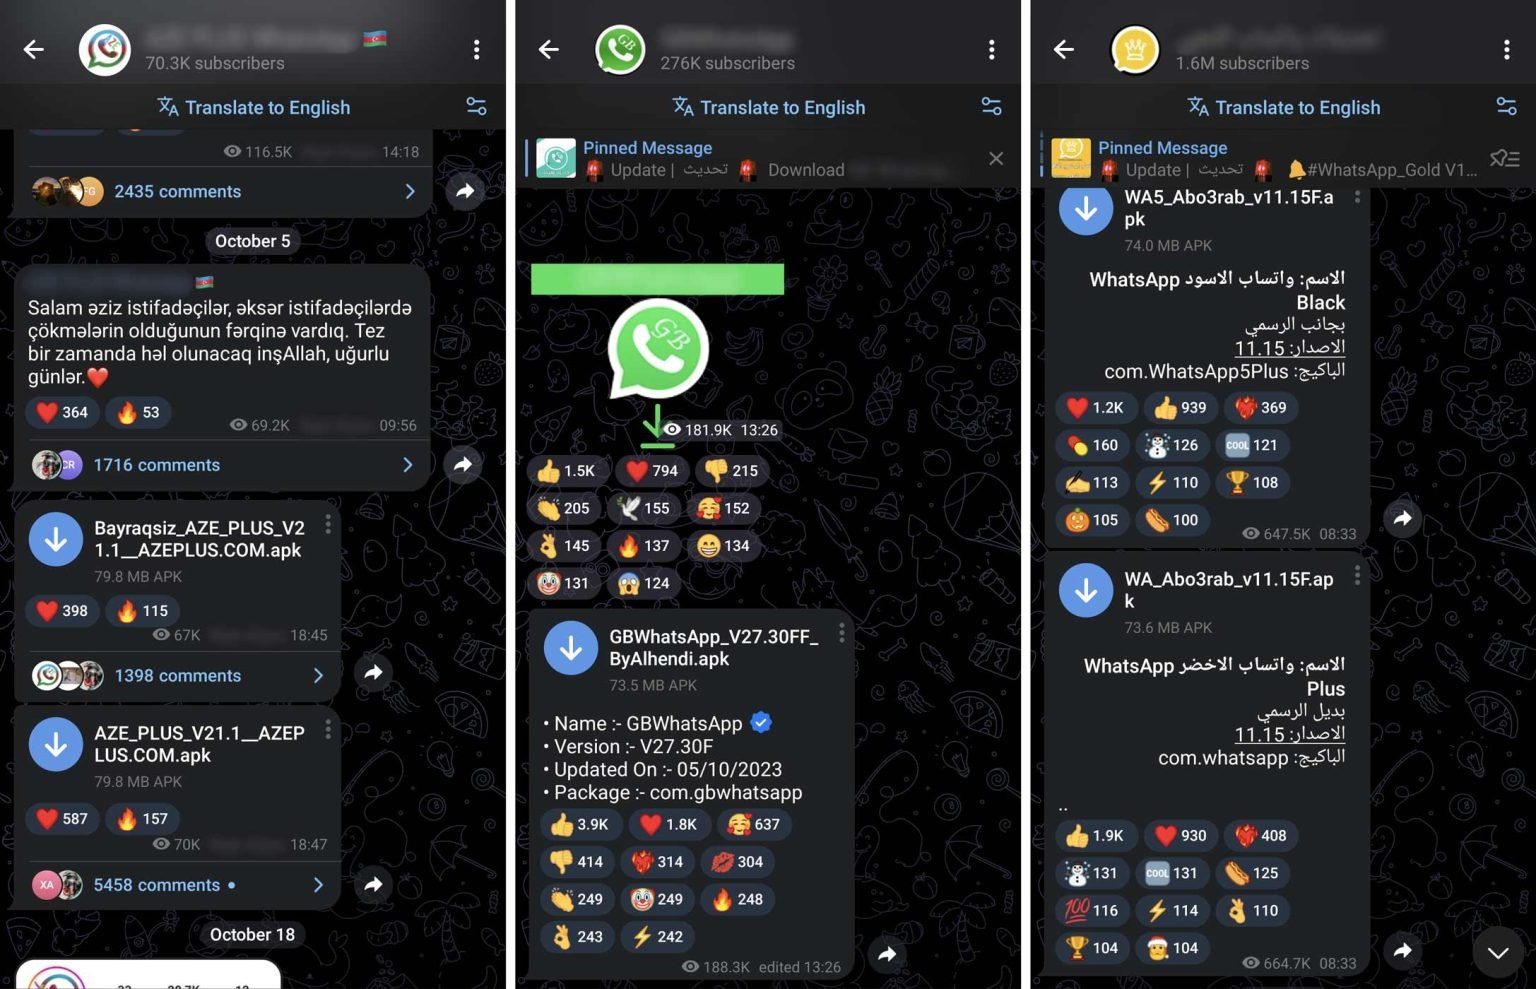


Анализ показал, что вредоносные компоненты появились в модах не сразу. Изучив несколько предыдущих версий, эксперты установили, что этот шпион активен с середины августа 2023 года. Все версии модов, опубликованные в каналах начиная с этого времени, были заражены на момент написания отчета, однако впоследствии как минимум в одном из них последнюю версию заменили на «чистую». Судя по временным меткам файлов с кодом в APK, это произошло 20 октября.


Исследователи подчеркивают, что уведомили Telegram о наличии малвари  в обнаруженных каналах, однако такие вредоносные моды распространяются и через различные сайты, где можно скачать моды для мессенджеров.


«Мы все чаще встречаем различные моды, которые содержат не только легитимные дополнительные функции, но и вредоносное ПО. Основной способ распространения таких программ — неофициальные ресурсы, где зачастую отсутствует модерация. Например, пользователи могут столкнуться с ними в разных каналах в мессенджерах. При этом размер аудитории таких площадок может быть внушительным, что снижает бдительность людей. Поэтому важно пользоваться официальными клиентами тех или иных сервисов: так риски столкнуться со зловредным ПО снижаются», — комментирует эксперт «Лаборатории Касперского»  Дмитрий Калинин.


Эксперты «Лаборатории Касперского» обнаружили мод для WhatsApp, который содержит ранее неизвестного шпионского трояна для Android CanesSpy. С 5 по 31 октября было предотвращено более 340 000 атак с его использованием в более чем в 100 странах мира. Наибольшее количество атак зафиксировано в Азербайджане, Саудовской Аравии, Йемене, Турции и Египте. Российские пользователи так же столкнулись с попытками заражения. В компании напоминают, что совсем недавно обнаруживали модификации мессенджера Telegram со шпионским модулем, которые распространялись через Google Play Store. Теперь похожая ситуация повторилась с WhatsApp. Новый троян скрывался в неофициальных модах для WhatsApp на Android, которые предлагали, например, опцию отложенного постинга или другие улучшения. Вредонос способен похищать данные с зараженного смартфона, включая список контактов, информацию об аккаунтах на устройстве, документы. Кроме того, по команде он начинает вести запись с микрофона устройства. Шпионский модуль начинает работать при включении или постановке телефона на зарядку. Основным источником распространения таких зараженных файлов оказались Telegram-каналы (преимущественно на арабском и азербайджанском языках). Суммарное число подписчиков только в самых популярных из них достигает почти двух миллионов пользователей. Анализ показал, что вредоносные компоненты появились в модах не сразу. Изучив несколько предыдущих версий, эксперты установили, что этот шпион активен с середины августа 2023 года. Все версии модов, опубликованные в каналах начиная с этого времени, были заражены на момент написания отчета, однако впоследствии как минимум в одном из них последнюю версию заменили на «чистую». Судя по временным меткам файлов с кодом в APK, это произошло 20 октября. Исследователи подчеркивают, что уведомили Telegram о наличии малвари в обнаруженных каналах, однако такие вредоносные моды распространяются и через различные сайты, где можно скачать моды для мессенджеров. «Мы все чаще встречаем различные моды, которые содержат не только легитимные дополнительные функции, но и вредоносное ПО. Основной способ распространения таких программ — неофициальные ресурсы, где зачастую отсутствует модерация. Например, пользователи могут столкнуться с ними в разных каналах в мессенджерах. При этом размер аудитории таких площадок может быть внушительным, что снижает бдительность людей. Поэтому важно пользоваться официальными клиентами тех или иных сервисов: так риски столкнуться со зловредным ПО снижаются», — комментирует эксперт «Лаборатории Касперского» Дмитрий Калинин.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: