










Исследователи нашли уязвимости в интерактивном роботе для детей - «Новости» » Интернет технологии
sitename
Глобальные версии Xiaomi 18 Pro и Pro Max выйдут до конца ноября: батареи меньше, а цены почти вдвое выше китайских - «Новости сети»
Майнинг на видеокартах неожиданно вернулся — но ИИ не оставил шансов на новый бум - «Новости сети»
«Сможем воплотить в игре все наши идеи и мечты»: душевный симулятор деревенского водителя «Заря» нашёл издателя - «Новости сети»
Ремастер легендарной Thief выйдет с сюжетной кампанией от авторов The Black Parade — новый трейлер и дата релиза Thief: The Dark Project Remastered - «Новости сети»
Anthropic набрала долговых обязательств почти на $900 млрд ради ИИ — и снова ушла в убыток - «Новости сети»
Подорожают и камеры: Canon готовится переложить рост затрат на покупателей - «Новости сети»
Альтман приехал к Samsung выпрашивать память для ИИ на фоне усиления дефицита - «Новости сети»
ИИ-агент Anthropic Claude самостоятельно провёл операцию на мозге живой мыши - «Новости сети»
Рынок ПК уже не спасти: Intel перебрасывает мощности с обычных процессоров на серверные - «Новости сети»
Binance закрыла 90 % дыры после кражи $6,3 млрд — вывод средств обещают вернуть 1 ноября - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Исследователи нашли уязвимости в интерактивном роботе для детей - «Новости»

Исследователи «Лаборатории Касперского» изучили игрушечного интерактивного робота и обнаружили уязвимости ряд неприятных уязвимостей. Например, злоумышленники могут использовать камеру в игрушке для общения с ребенком без ведома родителей.


Робот, «начинку» которого проанализировали специалисты, представляет собой  интерактивное устройство на базе Android. Хотя исследователи не раскрывают название компании-производителя, сообщается, что робот оснащен большим цветным экраном, микрофоном, видеокамерой и может передвигаться, являясь  условным «планшетом на колесах». Функциональность робота включает игровые и обучающие приложения для детей, голосовой ассистент, возможность выхода в интернет и связи с родителями через приложения на их смартфонах.
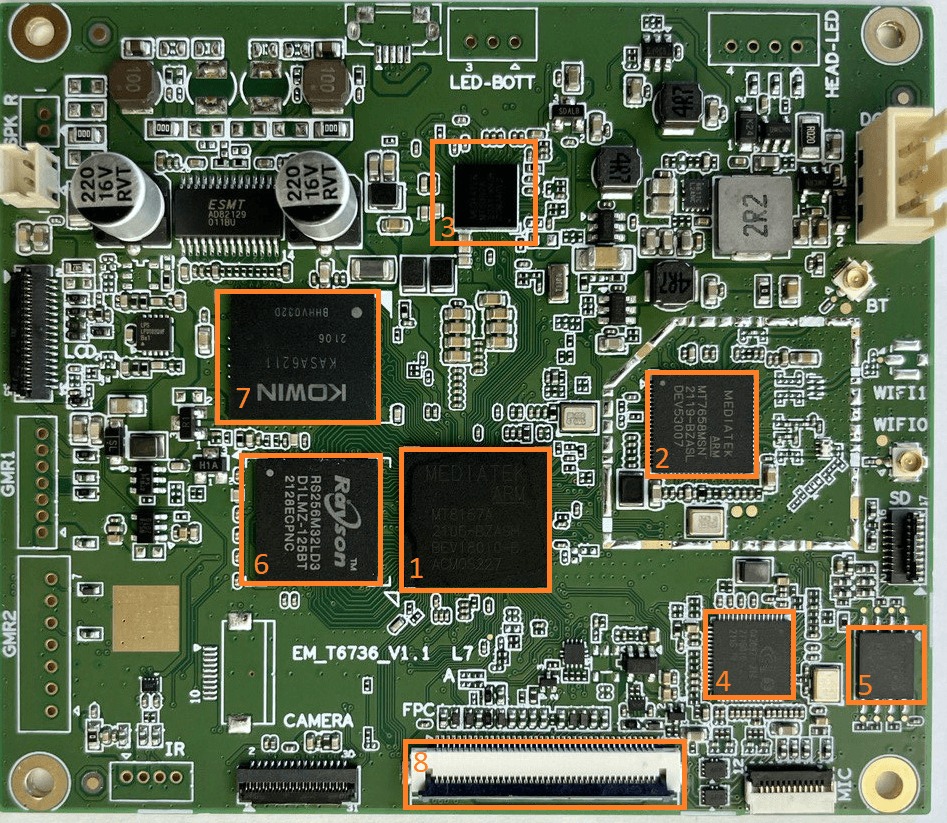


Основная плата игрушки. Вид сверху

Перед началом использования робота его необходимо связать с аккаунтом взрослых. Для этого пользователь должен установить специальное приложение. При первом включении игрушка просит выбрать сеть Wi-Fi, привязать робота к мобильному устройству родителя и ввести имя и возраст ребенка. Также при первом включении и подключении к интернету игрушка требует обновить ПО до последней версии и без этого он не работает. Однако эксперты решили сразу не обновлять прошивку, чтобы посмотреть, что можно извлечь из более старой ее версии.


Первая найденная уязвимость заключалась в том, что информация о ребенке передавалась по протоколу HTTP в открытом виде. То есть теоретически злоумышленники могли перехватить эти данные, используя софт для анализа сетевого трафика. При этом протокол HTTP использовался до обновления прошивки робота до актуальной версии, после обновления стал использоваться HTTPS.


Также исследователи изучили некоторые сетевые запросы и увидели, что один из них возвращает токен доступа к API на основе следующих аутентификационных данных: имя пользователя, пароль и ключ. Причем происходило это даже в том случае, если запрос содержал заведомо неправильный пароль из произвольного набора символов.
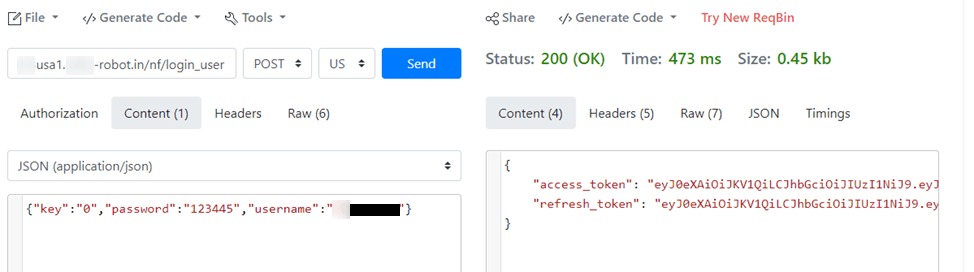


Запрос login_user для получения access_token с неправильным паролем


Следующий сетевой запрос возвращал параметры конфигурации для конкретного робота по уникальному идентификатору, состоящему из девяти символов. Но, поскольку этот набор символов был коротким и предсказуемым, то потенциально атакующие могли быстро подобрать его и в результате получить информацию о владельце игрушки, в том числе узнать IP-адрес, страну проживания, имя, пол и возраст ребенка. С помощью еще одного запроса можно было выяснить адрес электронной почты, номер телефона взрослого и код для привязки его мобильного устройства к роботу.


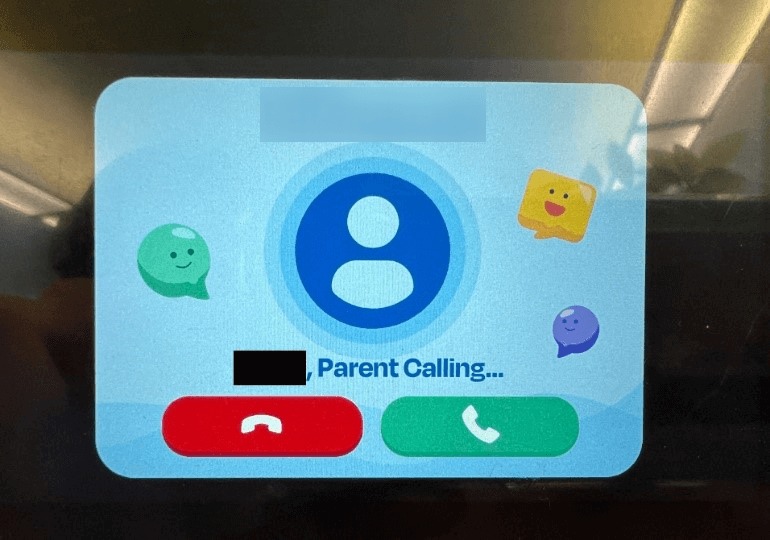
Также выяснилось, что при установке сеанса видеосвязи отсутствовали должные проверки. Из-за этого злоумышленники могли использовать камеру и микрофон робота для звонков детям без авторизации с родительского аккаунта. В таком случае, если бы ребенок принял звонок, недоброжелатель мог бы начать общаться с ним без ведома взрослых.

Исследователи нашли уязвимости в интерактивном роботе для детей - «Новости»

Входящий видеозвонок на робота

Кроме того, используя брутфорс для восстановления шестизначного одноразового пароля (и не имея ограничений на количество неудачных попыток), злоумышленник мог удаленно привязать робота к своей учетной записи вместо родительского аккаунта. В таком случае, чтобы восстановить связь легитимным путем, пришлось бы обратиться в техподдержку.


В конец отчета эксперты отмечают, что «вендор вышел на связь и принял на себя ответственность за все обнаруженные проблемы безопасности», о которых сообщила «Лаборатория Касперского».


«Компания предоставила необходимые инструкции и внесла необходимые исправления, чтобы обеспечить надежную защиту данных и не дать злоумышленникам использовать игрушку не по прямому назначению. Благодаря усилиям разработчиков возможности для потенциальных нарушителей были устранены», — резюмируют исследователи.


Исследователи «Лаборатории Касперского» изучили игрушечного интерактивного робота и обнаружили уязвимости ряд неприятных уязвимостей. Например, злоумышленники могут использовать камеру в игрушке для общения с ребенком без ведома родителей. Робот, «начинку» которого проанализировали специалисты, представляет собой интерактивное устройство на базе Android. Хотя исследователи не раскрывают название компании-производителя, сообщается, что робот оснащен большим цветным экраном, микрофоном, видеокамерой и может передвигаться, являясь условным «планшетом на колесах». Функциональность робота включает игровые и обучающие приложения для детей, голосовой ассистент, возможность выхода в интернет и связи с родителями через приложения на их смартфонах. Основная плата игрушки. Вид сверху Перед началом использования робота его необходимо связать с аккаунтом взрослых. Для этого пользователь должен установить специальное приложение. При первом включении игрушка просит выбрать сеть Wi-Fi, привязать робота к мобильному устройству родителя и ввести имя и возраст ребенка. Также при первом включении и подключении к интернету игрушка требует обновить ПО до последней версии и без этого он не работает. Однако эксперты решили сразу не обновлять прошивку, чтобы посмотреть, что можно извлечь из более старой ее версии. Первая найденная уязвимость заключалась в том, что информация о ребенке передавалась по протоколу HTTP в открытом виде. То есть теоретически злоумышленники могли перехватить эти данные, используя софт для анализа сетевого трафика. При этом протокол HTTP использовался до обновления прошивки робота до актуальной версии, после обновления стал использоваться HTTPS. Также исследователи изучили некоторые сетевые запросы и увидели, что один из них возвращает токен доступа к API на основе следующих аутентификационных данных: имя пользователя, пароль и ключ. Причем происходило это даже в том случае, если запрос содержал заведомо неправильный пароль из произвольного набора символов. Запрос login_user для получения access_token с неправильным паролем Следующий сетевой запрос возвращал параметры конфигурации для конкретного робота по уникальному идентификатору, состоящему из девяти символов. Но, поскольку этот набор символов был коротким и предсказуемым, то потенциально атакующие могли быстро подобрать его и в результате получить информацию о владельце игрушки, в том числе узнать IP-адрес, страну проживания, имя, пол и возраст ребенка. С помощью еще одного запроса можно было выяснить адрес электронной почты, номер телефона взрослого и код для привязки его мобильного устройства к роботу. Также выяснилось, что при установке сеанса видеосвязи отсутствовали должные проверки. Из-за этого злоумышленники могли использовать камеру и микрофон робота для звонков детям без авторизации с родительского аккаунта. В таком случае, если бы ребенок принял звонок, недоброжелатель мог бы начать общаться с ним без ведома взрослых. Входящий видеозвонок на робота Кроме того, используя брутфорс для восстановления шестизначного одноразового пароля (и не имея ограничений на количество неудачных попыток), злоумышленник мог удаленно привязать робота к своей учетной записи вместо родительского аккаунта. В таком случае, чтобы восстановить связь легитимным путем, пришлось бы обратиться в техподдержку. В конец отчета эксперты отмечают, что «вендор вышел на связь и принял на себя ответственность за все обнаруженные проблемы безопасности», о которых сообщила «Лаборатория Касперского». «Компания предоставила необходимые инструкции и внесла необходимые исправления, чтобы обеспечить надежную защиту данных и не дать злоумышленникам использовать игрушку не по прямому назначению. Благодаря усилиям разработчиков возможности для потенциальных нарушителей были устранены», — резюмируют исследователи.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: