Для вымогателя Rhysida появился бесплатный дешифровщик - «Новости» » Интернет технологии
sitename
Спутниковая связь из iPhone появится на Android-смартфонах — Globalstar заключила сделку со Skylo - «Новости сети»
«Союз» выходит на широкую аудиторию: российские микрофоны начали продавать в рознице - «Новости сети»
В США придумали магнитно-акустический транзистор без электронов — он обещает ускорить вычисления в 1000 раз - «Новости сети»
Пять ошибок на миллион логических операций — Quantinuum в 100 раз превзошла результат Google по коррекции ошибок - «Новости сети»
«Мечта, ставшая реальностью»: моддер преобразила Fallout: New Vegas с помощью трассировки пути - «Новости сети»
Компания FirstVDS сообщила о взломе - «Новости»
Модели OpenAI взломали несколько сайтов и потратили криптовалюту из чужого кошелька - «Новости»
СМИ: в Минцифры предлагали использовать ИИ для выявления VPN - «Новости»
Android-троян Hirudo подменяет банковские приложения вредоносными версиями - «Новости»
СМИ: задержаны участники хак-группы DataSuckers, атаковавшей «Додо Пицца» и Tez Tour - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Для вымогателя Rhysida появился бесплатный дешифровщик - «Новости»

Южнокорейские исследователи обнаружили уязвимость в шифровальщике Rhysida, что позволило им создать бесплатный дешифратор для восстановления файлов в Windows. Другие специалисты считают, что исследователи зря раскрыли информацию о баге.


Вымогатель Rhysida появился в середине 2023 года, и стоящая за ним группировка активно атаковала организации в сфере образования, здравоохранения, производства, информационных технологий и государственного управления. Одной из наиболее известных жертв Rhysida стала национальная библиотека Великобритании, атакованная хакерами прошлой осенью.


Теперь южнокорейские специалисты из Университета Кукмин и Корейского агентства интернета и безопасности (KISA) обнаружили уязвимость в схеме шифрования вымогателя, а именно в генераторе псевдослучайных чисел (CSPRNG), который используется для создания уникального приватного ключа для каждой атаки. Благодаря этому недостатку аналитики сумели создать инструмент, позволяющий бесплатно восстанавливать зашифрованные данные.


В своем отчете эксперты объясняют, что тщательное изучение принципов работы вымогателя выявило использование LibTomCrypt для шифрования и параллельную обработку данных для ускорения работы. Также было обнаружено, что программа использует прерывистое шифрование (оно же частичное шифрование), чтобы ускорить работу и избежать обнаружения.


Прерывистое шифрование представляет собой метод, используемый многими вымогательскими группировками. Идея заключается в том, что малварь попеременно шифрует и не шифрует фрагменты данных, что позволяет зашифровать файл намного быстрее, делая данные непригодными для использования жертвой.


Это имело решающее значение для создания метода дешифрования, поскольку исследователям пришлось понять шаблон шифрования и выборочно применять правильный ключ к затронутым частям файла.
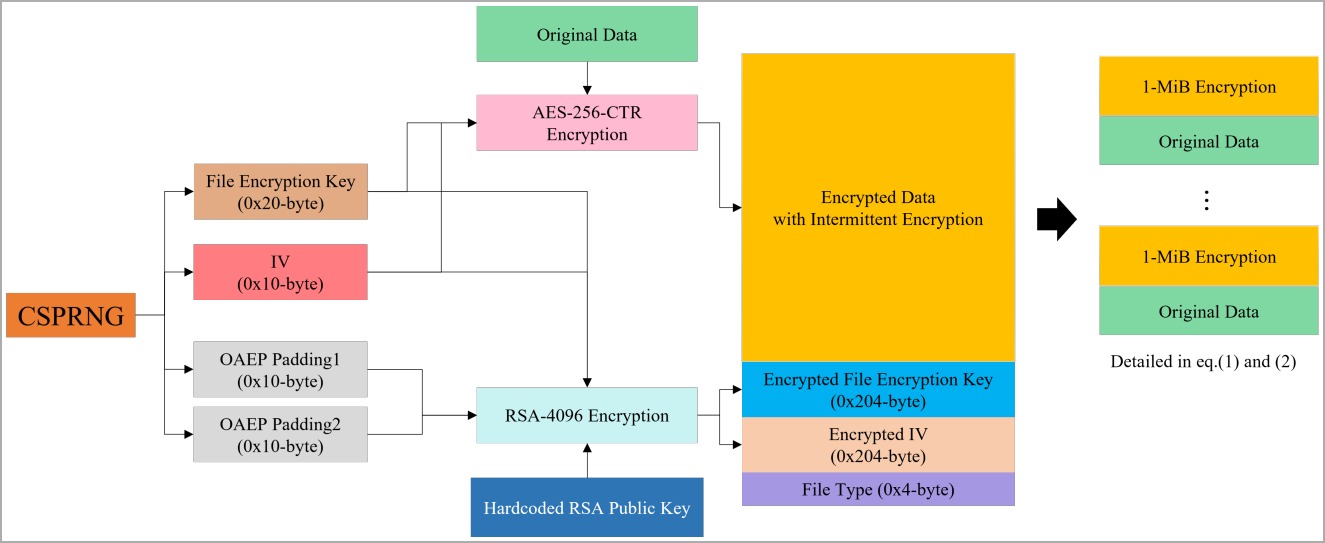


Прерывистое шифрование в Rhysida

«Rhysida использует криптографически стойкий генератор псевдослучайных чисел (CSPRNG) для генерации ключей шифрования, — говорят исследователи. — Этот генератор использует криптографически стойкий алгоритм для генерации случайных чисел».


Так, CSPRNG основан на алгоритме ChaCha20, предоставляемым библиотекой LibTomCrypt, причем генерируемое случайное число также соотносится со временем, когда был запущен шифровальщик Rhysida. Некорректная система генерации значений в Rhysida связана именно с получение 32-битного seed-значения на основе текущего системного времени, что, по словам исследователей, сужает область поиска до приемлемых с вычислительной точки зрения пределов.


Rhysida использует это значение для генерации приватного ключа шифрования и вектора инициализации, но не имеет других источников данных с высокой энтропией для обеспечения непредсказуемости seed, что в итоге делает его угадываемым при изучении логов или прочих данных, позволяющих узнать время начала атаки.


Вооружившись этими данными, исследователи создали метод, который восстанавливает состояние CSPRNG, перебирая различные значения seed в пределах ожидаемого диапазона. Как только правильное значение найдено (подтверждено, что оно может расшифровать данные), все последующие случайные числа можно легко предсказать, и зашифрованные данные могут быть восстановлены без использования настоящего приватного ключа.
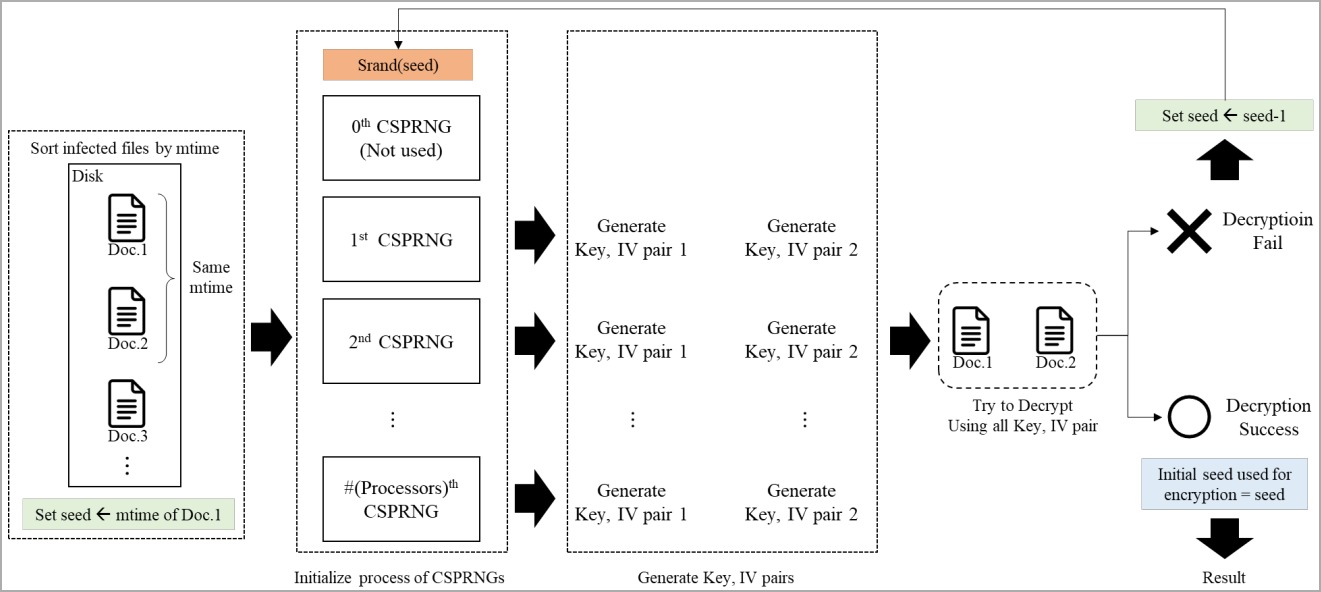


Поиск seed

Инструмент для расшифровки файлов уже доступен на сайте доступен на сайте KISA, наряду с с техническим отчетом и инструкциями по его использованию на корейском и английском языках.


Стоит отметить, что вскоре после публикации этого исследования известный ИБ-эксперт Фабиан Восар сообщил, что уязвимость в Rhysida была обнаружена «по меньшей мере тремя другими сторонами, которые предпочли распространять эту информацию в частном порядке, а не добиваться публикации, оповещая Rhysida о проблемах».


«Avast обнаружил уязвимость в октябре прошлого года, французский CERT написал и опубликовал приватную статью об этом в июне, а я нашел уязвимость в мае прошлого года, — заявил Восар. — Мне неизвестная статистика Avast и CERT, но с тех пор мы расшифровали сотни систем. Кроме того, хочу предупредить: исследование [корейских специалистов] относится только к Rhysida версии Windows PE. Оно не касается ESXi или полезной нагрузки PowerShell».


Восар предупреждает, что теперь операторы вымогателя, скорее всего, устранят ошибку за несколько дней, и восстановление файлов без выплаты выкупа снова станет невозможным.
Южнокорейские исследователи обнаружили уязвимость в шифровальщике Rhysida, что позволило им создать бесплатный дешифратор для восстановления файлов в Windows. Другие специалисты считают, что исследователи зря раскрыли информацию о баге. Вымогатель Rhysida появился в середине 2023 года, и стоящая за ним группировка активно атаковала организации в сфере образования, здравоохранения, производства, информационных технологий и государственного управления. Одной из наиболее известных жертв Rhysida стала национальная библиотека Великобритании, атакованная хакерами прошлой осенью. Теперь южнокорейские специалисты из Университета Кукмин и Корейского агентства интернета и безопасности (KISA) обнаружили уязвимость в схеме шифрования вымогателя, а именно в генераторе псевдослучайных чисел (CSPRNG), который используется для создания уникального приватного ключа для каждой атаки. Благодаря этому недостатку аналитики сумели создать инструмент, позволяющий бесплатно восстанавливать зашифрованные данные. В своем отчете эксперты объясняют, что тщательное изучение принципов работы вымогателя выявило использование LibTomCrypt для шифрования и параллельную обработку данных для ускорения работы. Также было обнаружено, что программа использует прерывистое шифрование (оно же частичное шифрование), чтобы ускорить работу и избежать обнаружения. Прерывистое шифрование представляет собой метод, используемый многими вымогательскими группировками. Идея заключается в том, что малварь попеременно шифрует и не шифрует фрагменты данных, что позволяет зашифровать файл намного быстрее, делая данные непригодными для использования жертвой. Это имело решающее значение для создания метода дешифрования, поскольку исследователям пришлось понять шаблон шифрования и выборочно применять правильный ключ к затронутым частям файла. Прерывистое шифрование в Rhysida «Rhysida использует криптографически стойкий генератор псевдослучайных чисел (CSPRNG) для генерации ключей шифрования, — говорят исследователи. — Этот генератор использует криптографически стойкий алгоритм для генерации случайных чисел». Так, CSPRNG основан на алгоритме ChaCha20, предоставляемым библиотекой LibTomCrypt, причем генерируемое случайное число также соотносится со временем, когда был запущен шифровальщик Rhysida. Некорректная система генерации значений в Rhysida связана именно с получение 32-битного seed-значения на основе текущего системного времени, что, по словам исследователей, сужает область поиска до приемлемых с вычислительной точки зрения пределов. Rhysida использует это значение для генерации приватного ключа шифрования и вектора инициализации, но не имеет других источников данных с высокой энтропией для обеспечения непредсказуемости seed, что в итоге делает его угадываемым при изучении логов или прочих данных, позволяющих узнать время начала атаки. Вооружившись этими данными, исследователи создали метод, который восстанавливает состояние CSPRNG, перебирая различные значения seed в пределах ожидаемого диапазона. Как только правильное значение найдено (подтверждено, что оно может расшифровать данные), все последующие случайные числа можно легко предсказать, и зашифрованные данные могут быть восстановлены без использования настоящего приватного ключа. Поиск seed Инструмент для расшифровки файлов уже доступен на сайте доступен на сайте KISA, наряду с с техническим отчетом и инструкциями по его использованию на корейском и английском языках. Стоит отметить, что вскоре после публикации этого исследования известный ИБ-эксперт Фабиан Восар сообщил, что уязвимость в Rhysida была обнаружена «по меньшей мере тремя другими сторонами, которые предпочли распространять эту информацию в частном порядке, а не добиваться публикации, оповещая Rhysida о проблемах». «Avast обнаружил уязвимость в октябре прошлого года, французский CERT написал и опубликовал приватную статью об этом в июне, а я нашел уязвимость в мае прошлого года, — заявил Восар. — Мне неизвестная статистика Avast и CERT, но с тех пор мы расшифровали сотни систем. Кроме того, хочу предупредить: исследование _
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Adrian
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: