





Мод для игры Slay the Spire заражал пользователей инфостилером с помощью системы обновлений Steam - «Новости» » Интернет технологии
sitename
Китай требует конфисковать изъятые в Великобритании биткоины на $5,1 млрд по делу Цянь Чжиминь - «Новости»
Агенты OpenAI отключали мониторинг безопасности и лгали об этом - «Новости»
На SOC Forum 2026 представят 17 стартапов в сфере ИБ - «Новости»
Уязвимость в Signal оставляла микрофон и камеру активными после завершения разговора - «Новости»
Разработчики Railway призвали пользователей срочно сменить секреты после кибератаки - «Новости»
Спутниковая связь из iPhone появится на Android-смартфонах — Globalstar заключила сделку со Skylo - «Новости сети»
«Союз» выходит на широкую аудиторию: российские микрофоны начали продавать в рознице - «Новости сети»
В США придумали магнитно-акустический транзистор без электронов — он обещает ускорить вычисления в 1000 раз - «Новости сети»
Пять ошибок на миллион логических операций — Quantinuum в 100 раз превзошла результат Google по коррекции ошибок - «Новости сети»
«Мечта, ставшая реальностью»: моддер преобразила Fallout: New Vegas с помощью трассировки пути - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Мод для игры Slay the Spire заражал пользователей инфостилером с помощью системы обновлений Steam - «Новости»

Разработчик фанатского расширения Downfall для популярного карточного «рогалика» Slay the Spire пострадал от хакерской атаки. В результате через систему обновлений Steam на машины пользователей проник вредонос Epsilon, похищающий информацию.


Неизвестные злоумышленники взломали Steam и Discord одного из разработчиков Downfall, что позволило им получить контроль над Steam-аккаунтом расширения.


«Взлом произошел примерно в 13:30–14:30, 25 декабря 2023 года. Если вы запускали Downfall 25 декабря в указанное время и выдели всплывающее окно с установщиком библиотеки Unity, продолжайте читать. Вы можете быть в опасности. Брешь в системе безопасности позволила вредоносной программе подменить собой пакет игры Downfall», — гласит заявление разработчика.


После установки на взломанный компьютер малварь собирала cookie, сохраненные пароли и данные банковских карт из браузеров (включая Google Chrome, «Яндекс», Microsoft Edge, Mozilla Firefox, Brave, Vivaldi), а также воровала информацию из Steam и Discord.
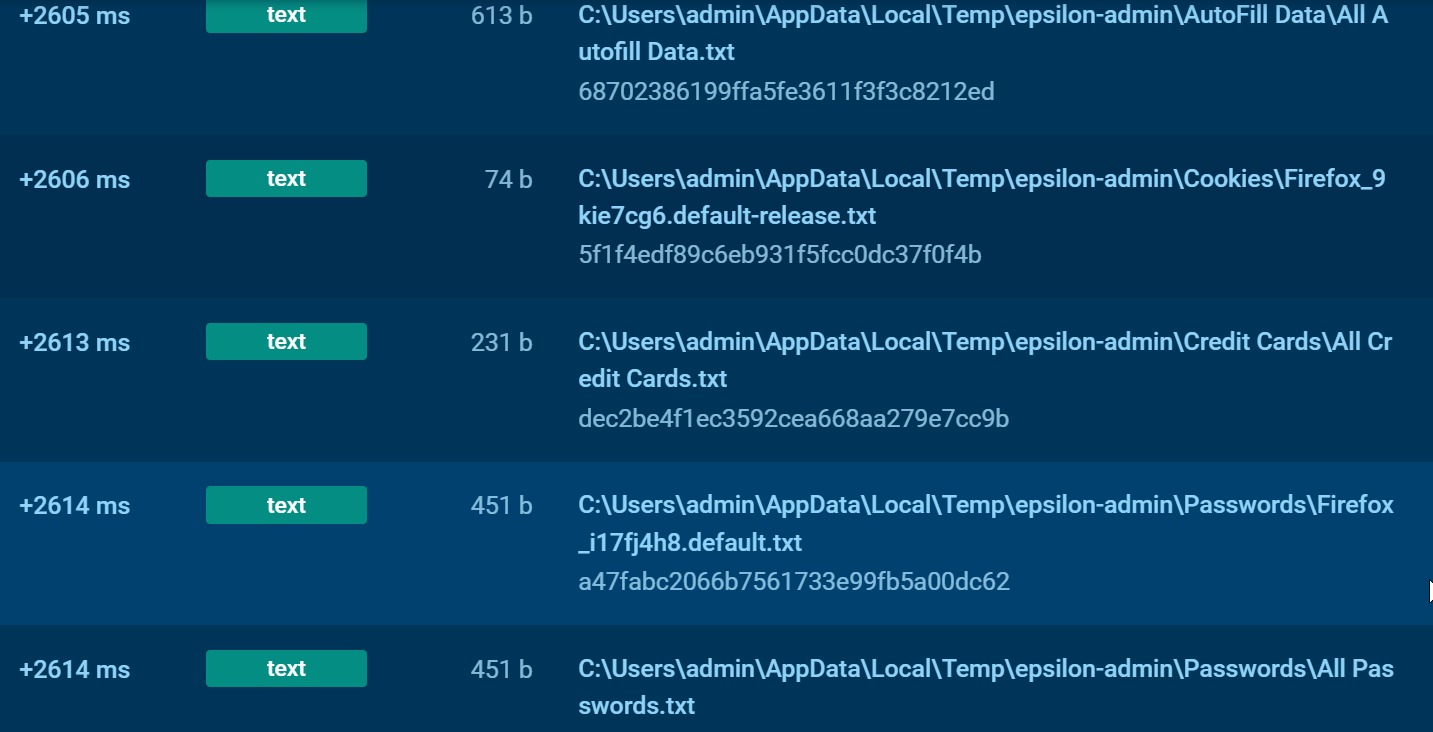


Epsilon собирает данные

Кроме того, вредонос ищет документы, в именах которых содержится слово «password», и другие учетные данные, включая локальный логин Windows и данные Telegram.


Как рассказал изданию Bleeping Computer разработчик Downfall Майкл Мейхем (Michael Mayhem), взломанный пакет представлял собой перепакованную и модифицированную standalone-версию оригинальной игры, а не мод, устанавливаемый через Steam Workshop.


«На одно из наших устройств проникло вредоносное ПО, которое не было замечено или заблокировано средствами защиты. Насколько мне известно, это не было вредоносное ПО для кражи паролей, поскольку 2ФА не сработала и не остановила его, а все взломанные учетные записи были заведены на разные адреса электронной почты (и ни один из этих адресов не был угнан), — объясняет Мейхем. — Это навело нас на мысль о том, что дело может быть в компрометации токенов (как нам подсказал ИБ-специалист). Специально, чтобы скомпрометировать Steam и использовать его для загрузки, а также Discord, чтобы пользователи не прилучили предупреждений. Но пока это только теория».


Пользователи, получившие вредоносное обновление, сообщают, что вредоносная программа устанавливает себя как приложение Windows Boot Manager в папку AppData или как UnityLibManager в папку /AppData/Roaming.


Теперь всем пользователям Downfall рекомендуется как можно скорее сменить все важные пароли, особенно от учетных записей, не защищенных 2ФА (двухфакторной аутентификацией).


Epsilon


Стилер Epsilon представляет собой вредоноса для кражи данных, который продается через Telegram и Discord другим злоумышленникам. Обычно эта малварь используется для атак на геймеров в Discord: их обманом вынуждают установить Epsilon под видом тестирования новой игры, обещая вознаграждение за тестирование.


Однако установка такой «игры» приводит к запуску малвари, которая работает в фоновом режиме и похищает пароли пользователей, данные банковских карт и аутентификационные cookie. Затем украденные данные либо используются злоумышленниками для взлома аккаунтов, либо продаются в даркнете.


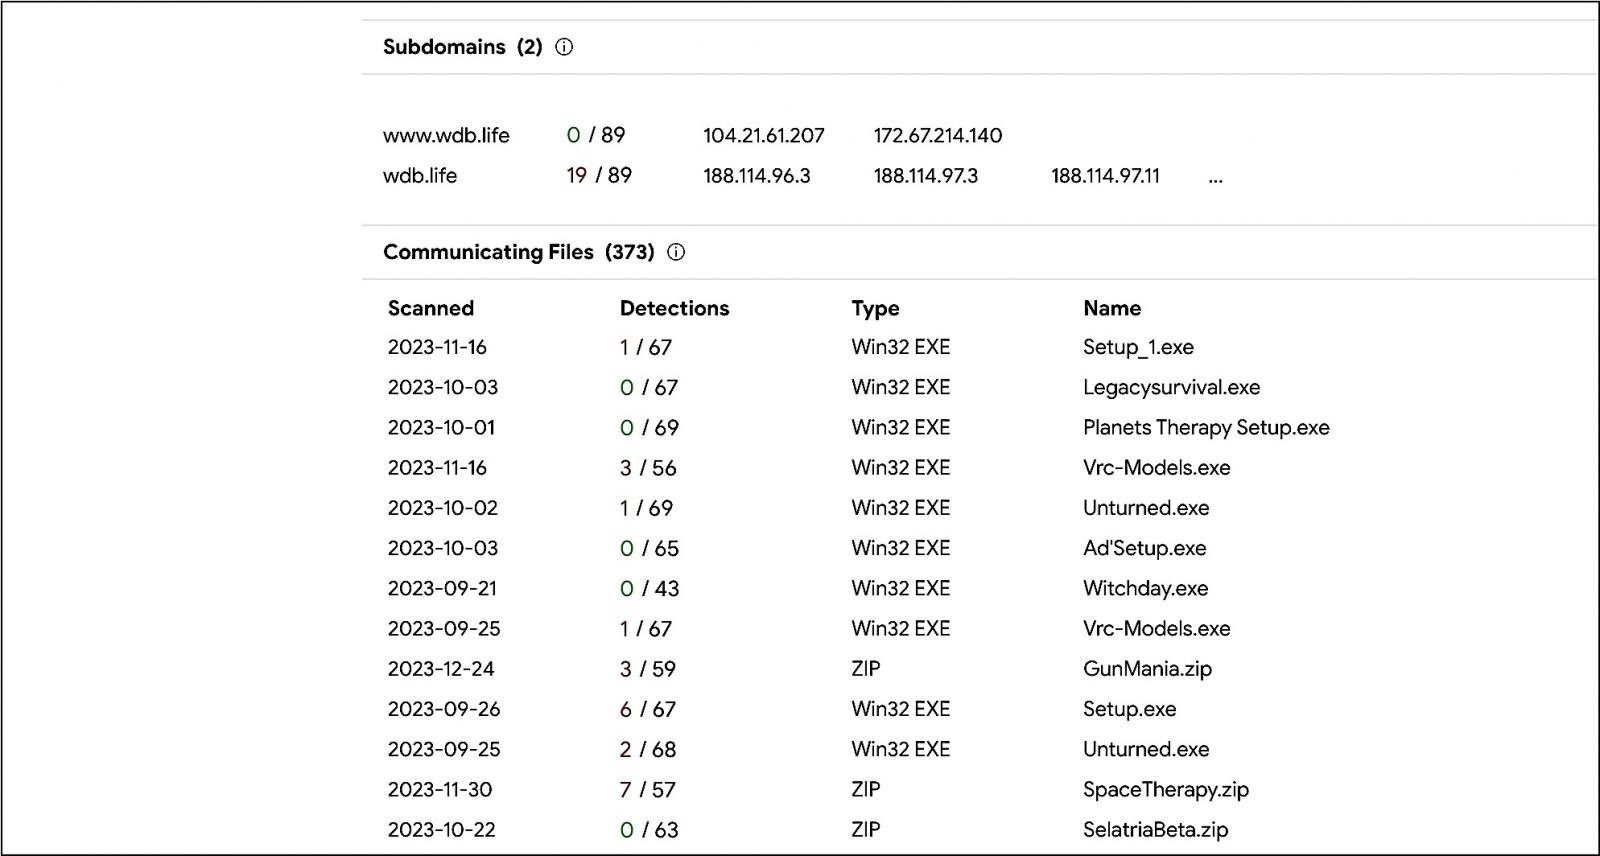
Судя по статистике VirusTotal, злоумышленники, стоящие за взломом Downfall, также могли атаковать другие игры и их разработчиков.


Напомним, что в октябре 2023 года компания Valve объявила о том, что вводит обязательную двухфакторную аутентификацию (2ФА) для разработчиков. Решение Valve было связано именно с тем, что в последнее время аккаунты разработчиков игр регулярно подвергаются компрометации, а затем для их игр выходят обновления с вредоносным ПО.
Разработчик фанатского расширения Downfall для популярного карточного «рогалика» Slay the Spire пострадал от хакерской атаки. В результате через систему обновлений Steam на машины пользователей проник вредонос Epsilon, похищающий информацию. Неизвестные злоумышленники взломали Steam и Discord одного из разработчиков Downfall, что позволило им получить контроль над Steam-аккаунтом расширения. «Взлом произошел примерно в 13:30–14:30, 25 декабря 2023 года. Если вы запускали Downfall 25 декабря в указанное время и выдели всплывающее окно с установщиком библиотеки Unity, продолжайте читать. Вы можете быть в опасности. Брешь в системе безопасности позволила вредоносной программе подменить собой пакет игры Downfall», — гласит заявление разработчика. После установки на взломанный компьютер малварь собирала cookie, сохраненные пароли и данные банковских карт из браузеров (включая Google Chrome, «Яндекс», Microsoft Edge, Mozilla Firefox, Brave, Vivaldi), а также воровала информацию из Steam и Discord. Epsilon собирает данные Кроме того, вредонос ищет документы, в именах которых содержится слово «password», и другие учетные данные, включая локальный логин Windows и данные Telegram. Как рассказал изданию Bleeping Computer разработчик Downfall Майкл Мейхем (Michael Mayhem), взломанный пакет представлял собой перепакованную и модифицированную standalone-версию оригинальной игры, а не мод, устанавливаемый через Steam Workshop. «На одно из наших устройств проникло вредоносное ПО, которое не было замечено или заблокировано средствами защиты. Насколько мне известно, это не было вредоносное ПО для кражи паролей, поскольку 2ФА не сработала и не остановила его, а все взломанные учетные записи были заведены на разные адреса электронной почты (и ни один из этих адресов не был угнан), — объясняет Мейхем. — Это навело нас на мысль о том, что дело может быть в компрометации токенов (как нам подсказал ИБ-специалист). Специально, чтобы скомпрометировать Steam и использовать его для загрузки, а также Discord, чтобы пользователи не прилучили предупреждений. Но пока это только теория». Пользователи, получившие вредоносное обновление, сообщают, что вредоносная программа устанавливает себя как приложение Windows Boot Manager в папку AppData или как UnityLibManager в папку /AppData/Roaming. Теперь всем пользователям Downfall рекомендуется как можно скорее сменить все важные пароли, особенно от учетных записей, не защищенных 2ФА (двухфакторной аутентификацией). Epsilon Стилер Epsilon представляет собой вредоноса для кражи данных, который продается через Telegram и Discord другим злоумышленникам. Обычно эта малварь используется для атак на геймеров в Discord: их обманом вынуждают установить Epsilon под видом тестирования новой игры, обещая вознаграждение за тестирование. Однако установка такой «игры» приводит к запуску малвари, которая работает в фоновом режиме и похищает пароли пользователей, данные банковских карт и аутентификационные cookie. Затем украденные данные либо используются злоумышленниками для взлома аккаунтов, либо продаются в даркнете. Судя по статистике VirusTotal, злоумышленники, стоящие за взломом Downfall, также могли атаковать другие игры и их разработчиков. Напомним, что в октябре 2023 года компания Valve объявила о том, что вводит обязательную двухфакторную аутентификацию (2ФА) для разработчиков. Решение Valve было связано именно с тем, что в последнее время аккаунты разработчиков игр регулярно подвергаются компрометации, а затем для их игр выходят обновления с вредоносным ПО.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: