










Тысячи APK-файлов используют сжатие, чтобы избежать анализа - «Новости» » Интернет технологии
sitename
Спутниковая связь из iPhone появится на Android-смартфонах — Globalstar заключила сделку со Skylo - «Новости сети»
«Союз» выходит на широкую аудиторию: российские микрофоны начали продавать в рознице - «Новости сети»
В США придумали магнитно-акустический транзистор без электронов — он обещает ускорить вычисления в 1000 раз - «Новости сети»
Пять ошибок на миллион логических операций — Quantinuum в 100 раз превзошла результат Google по коррекции ошибок - «Новости сети»
«Мечта, ставшая реальностью»: моддер преобразила Fallout: New Vegas с помощью трассировки пути - «Новости сети»
Компания FirstVDS сообщила о взломе - «Новости»
Модели OpenAI взломали несколько сайтов и потратили криптовалюту из чужого кошелька - «Новости»
СМИ: в Минцифры предлагали использовать ИИ для выявления VPN - «Новости»
Android-троян Hirudo подменяет банковские приложения вредоносными версиями - «Новости»
СМИ: задержаны участники хак-группы DataSuckers, атаковавшей «Додо Пицца» и Tez Tour - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Тысячи APK-файлов используют сжатие, чтобы избежать анализа - «Новости»

Аналитики компании Zimperium обнаружили, что злоумышленники все чаще полагаются на вредоносные файлы APK для Android, которые не поддаются декомпиляции из-за использования неподдерживаемых, неизвестных или сильно измененных алгоритмов сжатия.


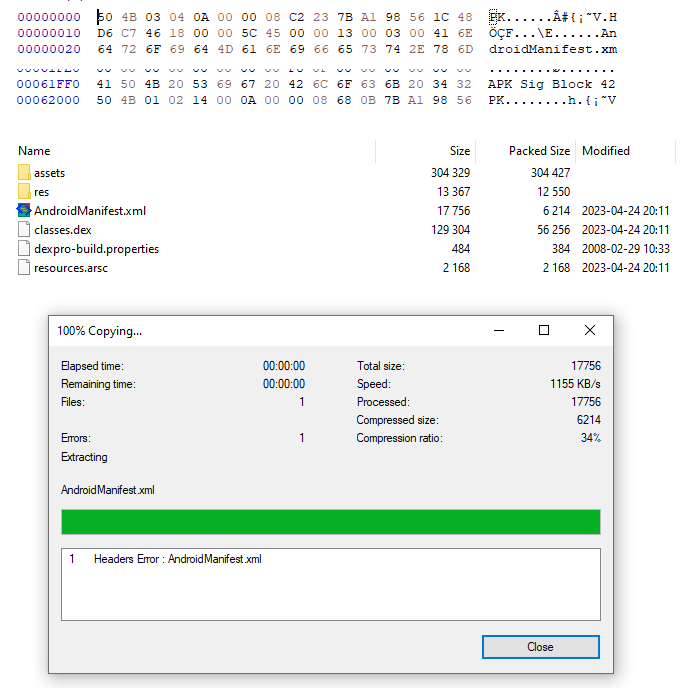
Исследователи обратили внимание на эту проблему после недавнего твита Joe Security, в котором рассказывалось об APK-файле, который не поддается анализу, но без проблем работает на устройствах Android.


Тысячи APK-файлов используют сжатие, чтобы избежать анализа - «Новости»


Основное преимущество такого подхода для злоумышленников заключается в том, что такие файлы могут избегать внимания защитных решений, которые полагаются на статический анализ. Кроме того, это затрудняет изучение малвари ИБ-специалистами.


Эксперты объясняют, что обычно APK используют формат ZIP в двух режимах: один без сжатия и один с использованием алгоритма DEFLATE. APK-файлы, упакованные с использованием неподдерживаемых или неизвестных методов сжатия, нельзя установить на Android 8 и более ранних версий, однако они будут нормально работать в Android 9 и в более поздних версиях ОС.


По данным Zimperium, такие необычные методы антианализа используют более 3300 APK-файлов. Во многих случаях это приводит к сбоям в их работе, однако исследователи выявили 71 вредоносное приложение, которое прекрасно работает в Android 9 (API 28) и более поздних версиях.


Аналитики протестировали вредоносные приложения с помощью таких инструментов, как JADX, APKtool и macOS Archive Utility, но не смогли распаковать странные APK ни одним их них.


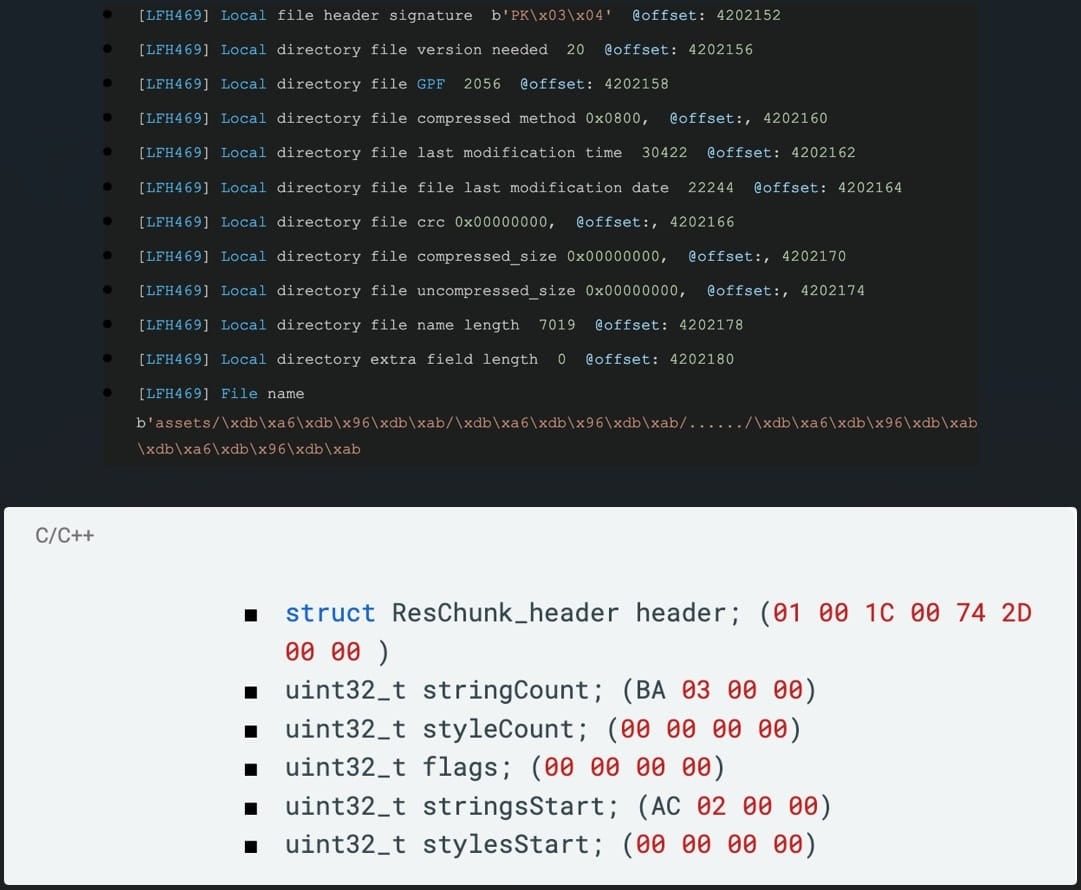
Более того, помимо неподдерживаемых методов сжатия авторы вредоносных APK используют имена файлов, превышающие 256 байт (что вызывает дополнительные сбои в инструментах для анализа), а также повреждают файл AndroidManifest.xml ради обфускации и используют искаженные String Pools.


Хотя эксперты Zimperium не пытались выяснить, что именно делают такие приложения, вряд ли они без причин так старательно скрываются от анализа и обнаружения.


Исследователи пишут, что ни одного из этих приложений нет в официальном магазине Google Play, но все же перечисляют их хэши в конце своего отчета, чтобы люди, которые загружают приложения из сторонних магазинов и других источников, могли обнаружить и удалить их.
Аналитики компании Zimperium обнаружили, что злоумышленники все чаще полагаются на вредоносные файлы APK для Android, которые не поддаются декомпиляции из-за использования неподдерживаемых, неизвестных или сильно измененных алгоритмов сжатия. Исследователи обратили внимание на эту проблему после недавнего твита Joe Security, в котором рассказывалось об APK-файле, который не поддается анализу, но без проблем работает на устройствах Android. Основное преимущество такого подхода для злоумышленников заключается в том, что такие файлы могут избегать внимания защитных решений, которые полагаются на статический анализ. Кроме того, это затрудняет изучение малвари ИБ-специалистами. Эксперты объясняют, что обычно APK используют формат ZIP в двух режимах: один без сжатия и один с использованием алгоритма DEFLATE. APK-файлы, упакованные с использованием неподдерживаемых или неизвестных методов сжатия, нельзя установить на Android 8 и более ранних версий, однако они будут нормально работать в Android 9 и в более поздних версиях ОС. По данным Zimperium, такие необычные методы антианализа используют более 3300 APK-файлов. Во многих случаях это приводит к сбоям в их работе, однако исследователи выявили 71 вредоносное приложение, которое прекрасно работает в Android 9 (API 28) и более поздних версиях. Аналитики протестировали вредоносные приложения с помощью таких инструментов, как JADX, APKtool и macOS Archive Utility, но не смогли распаковать странные APK ни одним их них. Более того, помимо неподдерживаемых методов сжатия авторы вредоносных APK используют имена файлов, превышающие 256 байт (что вызывает дополнительные сбои в инструментах для анализа), а также повреждают файл AndroidManifest.xml ради обфускации и используют искаженные String Pools. Хотя эксперты Zimperium не пытались выяснить, что именно делают такие приложения, вряд ли они без причин так старательно скрываются от анализа и обнаружения. Исследователи пишут, что ни одного из этих приложений нет в официальном магазине Google Play, но все же перечисляют их хэши в конце своего отчета, чтобы люди, которые загружают приложения из сторонних магазинов и других источников, могли обнаружить и удалить их.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: