










Злоупотребление различными API выросло на 600% за 2021 год - «Новости» » Интернет технологии
sitename
Хакеры разобрали камеру Flock и обнаружили функцию детектирования людей - «Новости»
Группировка ShinyHunters взломала сайт хак-группы Clop - «Новости»
Сразу четыре хак-группы пользуются эксплоит-китом BlueMoon - «Новости»
ФБР изъяло домены DDoS-сервиса NightmareStresser - «Новости»
ИИ-модель Gemini атаковала три посторонние организации - «Новости»
iPhone 18 Pro разобрали на камеру — стало понятно, как Apple удалось уменьшить Dynamic Island - «Новости сети»
Honor выпустила 2-литровую рабочую станцию с Nvidia RTX Spark и 128 Гбайт памяти - «Новости сети»
AAA по цене AA: раскрыт бюджет вампирской ролевой игры The Blood of Dawnwalker от ведущих разработчиков The Witcher 3 и Cyberpunk 2077 - «Новости сети»
Несмотря на негатив в соцсетях, Marvel’s Wolverine уже стала хитом и за три дня обошла по продажам Death Stranding 2: On the Beach - «Новости сети»
В открытый доступ попало почти 200 гигабайт файлов Rockstar, включая вырезанный Либерти-Сити для GTA V и наработки по GTA VI за 2015 год - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Злоупотребление различными API выросло на 600% за 2021 год - «Новости»

Аналитики Salt Security предупреждают о резком росте атак на API за прошедший год. При этом подчеркивается, что большинство компаний по-прежнему не используют адекватные методы защиты от этой проблемы. Из-за разных проблем с безопасностью API более 62% респондентов, участвовавших в опросе опросе Salt Security, вообще отложили развертывание приложений.


Компания пишет, что в целом трафик API-атак вырос на рекордные 681% в 2021 году, тогда как как общий трафик API увеличился на 321%. Эта статистика подчеркивает, что атаки растут непропорционально с внедрением API-решений в отраслях.
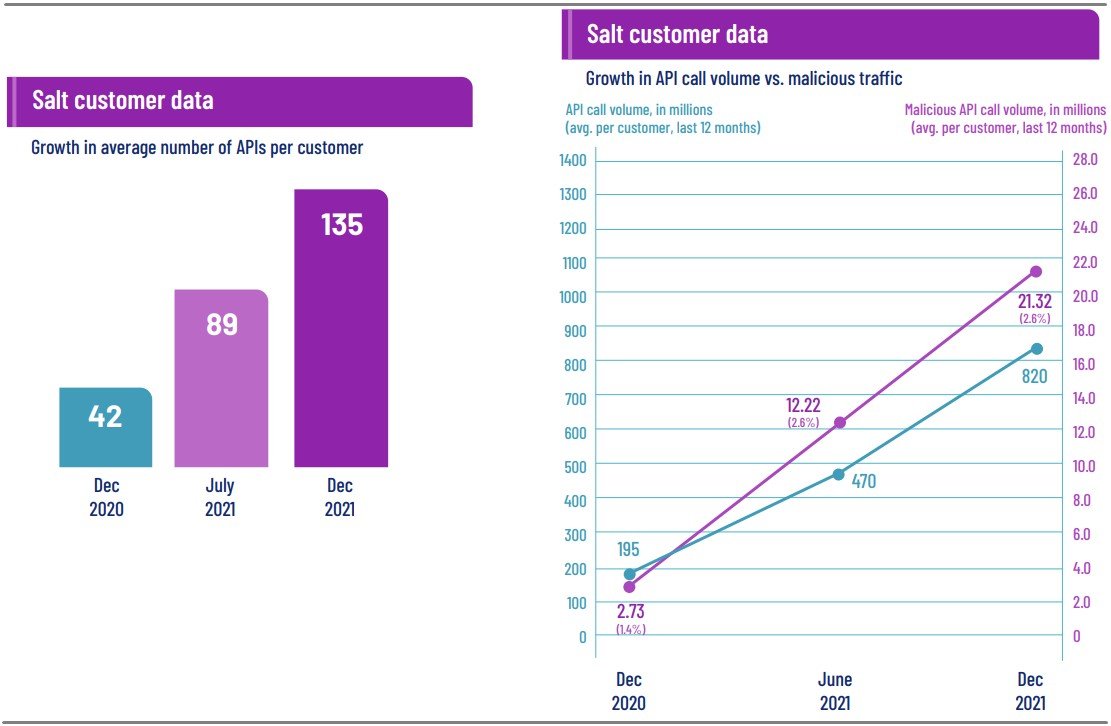


В настоящее время API-атаки применяются злоумышленниками в самых разных сценариях, в том числе для утечек данных, DDoS-атак, SQL-инъекций, атак типа man-in-the-middle, распространения вредоносного ПО и так далее.


По мнению исследователей Salt Security, основная проблема сейчас заключается в том, что компании чрезмерно полагаются на pre-production безопасность API и сосредотачиваются на выявлении проблем лишь на этапе разработки. На самом же деле большинство API-атак эксплуатируют логические баги, которые становятся очевидными лишь после перехода приложений в runtime-фазу. Увы, только четверть компаний по-прежнему привлекает ИБ-специалистов на этом этапе.
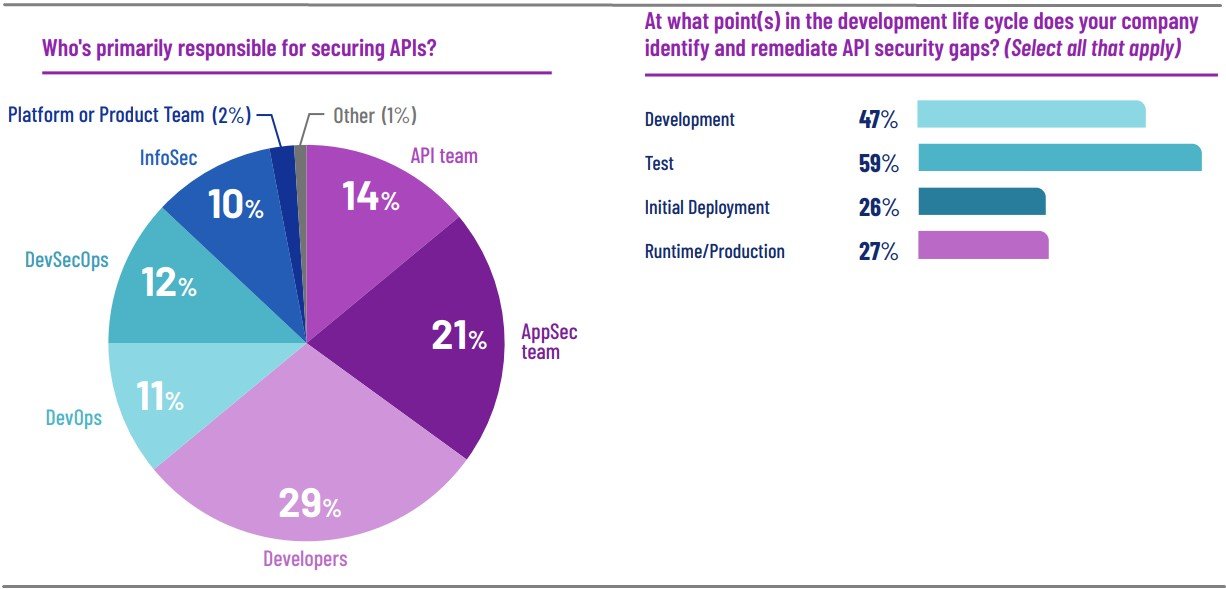


К примеру, эксперты говорят, что развертывания API-шлюзов или WAF недостаточно для обнаружения и остановки атак с внедрением XSS, SQL и JSON, поскольку они выполняются лишь после того, как злоумышленники завершили разведку и выявили пригодные для эксплуатации бреши в безопасности.


Кроме того, выяснилось, что у 34% компаний вообще отсутствует какая-либо стратегия безопасности API, так как они всецело полагаются исключительно на поставщиков API-решений.


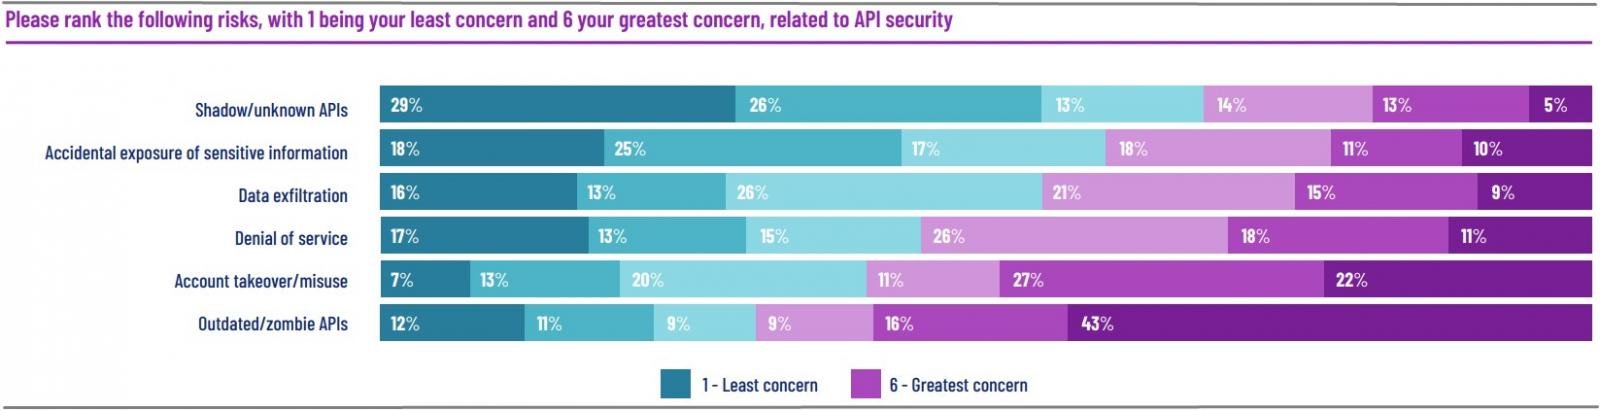
Также в отчете отмечается, что со временем большинству организаций требуются обновления API и определенное расширение функциональности, а это лишь усложняет управление проектом. Из-за этого 83% респондентов вообще не уверены, что их данные и документация отражают все существующие функции API. Еще 43% сообщают об устаревших функциях API, которые более не применяются в их приложениях, однако по-прежнему доступны злоумышленникам для возможных злоупотреблений.
Аналитики Salt Security предупреждают о резком росте атак на API за прошедший год. При этом подчеркивается, что большинство компаний по-прежнему не используют адекватные методы защиты от этой проблемы. Из-за разных проблем с безопасностью API более 62% респондентов, участвовавших в опросе опросе Salt Security, вообще отложили развертывание приложений. Компания пишет, что в целом трафик API-атак вырос на рекордные 681% в 2021 году, тогда как как общий трафик API увеличился на 321%. Эта статистика подчеркивает, что атаки растут непропорционально с внедрением API-решений в отраслях. В настоящее время API-атаки применяются злоумышленниками в самых разных сценариях, в том числе для утечек данных, DDoS-атак, SQL-инъекций, атак типа man-in-the-middle, распространения вредоносного ПО и так далее. По мнению исследователей Salt Security, основная проблема сейчас заключается в том, что компании чрезмерно полагаются на pre-production безопасность API и сосредотачиваются на выявлении проблем лишь на этапе разработки. На самом же деле большинство API-атак эксплуатируют логические баги, которые становятся очевидными лишь после перехода приложений в runtime-фазу. Увы, только четверть компаний по-прежнему привлекает ИБ-специалистов на этом этапе. К примеру, эксперты говорят, что развертывания API-шлюзов или WAF недостаточно для обнаружения и остановки атак с внедрением XSS, SQL и JSON, поскольку они выполняются лишь после того, как злоумышленники завершили разведку и выявили пригодные для эксплуатации бреши в безопасности. Кроме того, выяснилось, что у 34% компаний вообще отсутствует какая-либо стратегия безопасности API, так как они всецело полагаются исключительно на поставщиков API-решений. Также в отчете отмечается, что со временем большинству организаций требуются обновления API и определенное расширение функциональности, а это лишь усложняет управление проектом. Из-за этого 83% респондентов вообще не уверены, что их данные и документация отражают все существующие функции API. Еще 43% сообщают об устаревших функциях API, которые более не применяются в их приложениях, однако по-прежнему доступны злоумышленникам для возможных злоупотреблений.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: