










Малварь из каталога AppGallery проникла по меньшей мере на 9 300 000 Android-устройств - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Малварь из каталога AppGallery проникла по меньшей мере на 9 300 000 Android-устройств - «Новости»

Эксперты «Доктор Веб» обнаружили трояна Cynos (Android.Cynos.7.origin) в официальном магазине приложений для устройств Huawei, AppGallery. В общей сложности зараженные Cynos приложения (как правило, это были игры) установлены более 9,3 млн раз.


Исследователи пишут, что Android.Cynos.7.origin — это одна из модификаций программного модуля Cynos, который предназначен для встраивания в Android-приложения с целью их монетизации. Данная платформа известна как минимум с 2014 года. Некоторые ее версии имеют достаточно агрессивную функциональность: они отправляют SMS-сообщения на платные номера и перехватывают входящие SMS, загружают и запускают различные модули, а также скачивают и устанавливают другие приложения.


В новой версии, найденной в AppGallery, основными функциями стали сбор сведений о пользователях и их мобильных устройствах, а также показ рекламы.


Cynos был обнаружен в 190 играх, размещенных в каталоге AppGallery. Среди них — различные симуляторы, платформеры, аркады, стратегии и шутеры с числом установок от нескольких тысяч до нескольких миллионов. В общей сложности их загрузили не менее 9 300 000 пользователей (число инсталляций посчитано на основании опубликованных в AppGallery значений загрузок по каждому приложению).


Часть игр была ориентирована на русскоязычную аудиторию, имела локализованные русскоязычные названия и описания. Другие предназначались для китайской или международной аудитории.


Чтобы троян мог получить доступ к определенным данным, при запуске зараженных приложений у пользователей запрашивается разрешение на управление телефонными звонками.
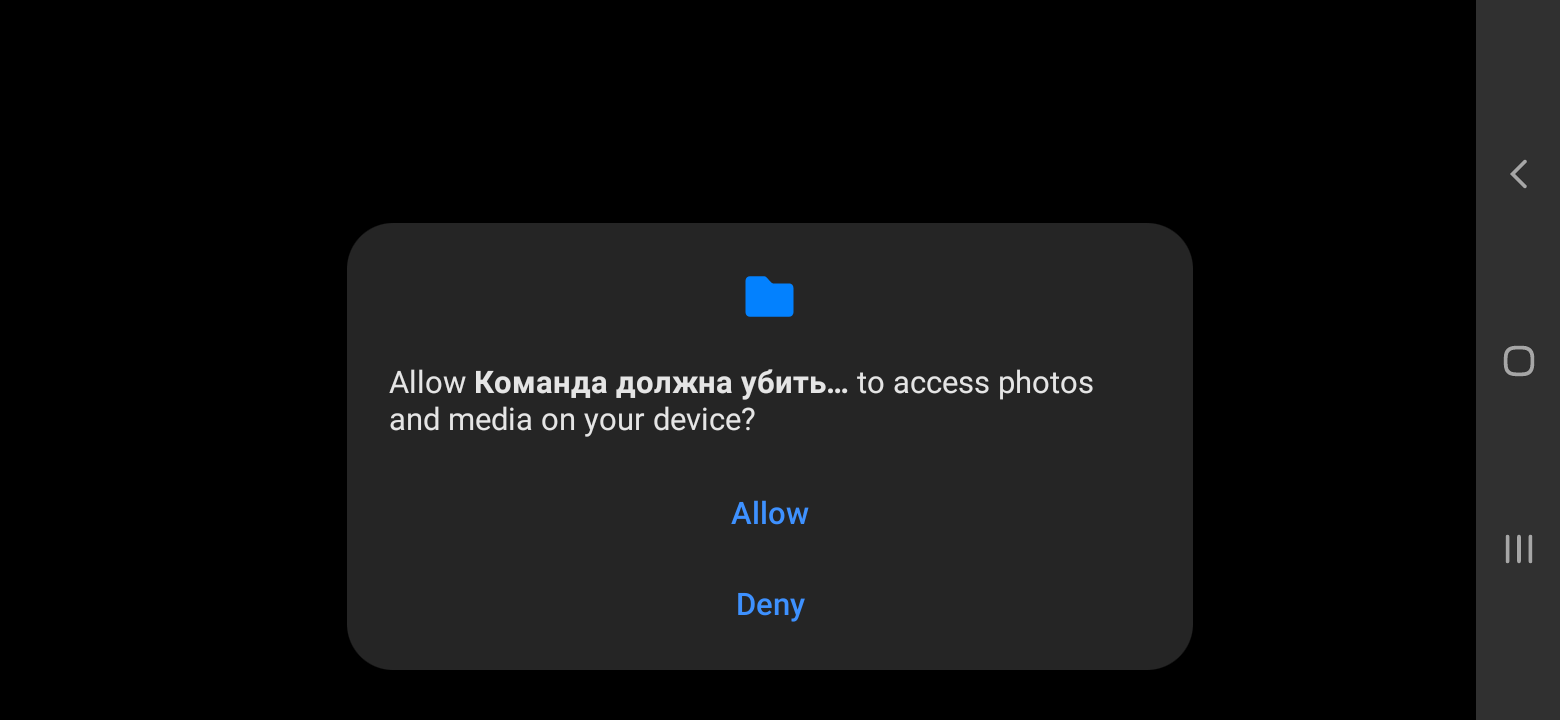


Если необходимые права получены, троян собирает и передает на удаленный сервер следующую информацию:


  • номер мобильного телефона пользователя;

  • местоположение устройства, которое определяется на основе GPS-координат или данных мобильной сети и точки доступа Wi-Fi (при наличии у приложения разрешения на доступ к определению местоположения);

  • различные параметры мобильной сети, такие как код сети, мобильный код страны, а при наличии разрешений на доступ к местоположению — идентификатор базовой станции и международный идентификатор зоны местоположения;

  • различные технические характеристики устройства;

  • различные параметры из метаданных приложения, в которое встроен троян.


Хотя утечка информации о мобильном номере, на первый взгляд, может показаться незначительной проблемой, эксперты пишут, что в действительности это может привести к серьезным негативным последствиям для пользователей, особенно учитывая тот факт, что основной целевой аудиторией зараженных приложений были дети.


«Даже если номер телефона числится за взрослым, факт скачивания детской игры может с большой вероятностью указывать на то, что телефоном на самом деле пользуется ребенок. Очень сомнительно, что вышеперечисленные данные о телефоне ребенка родители захотят передавать не то что на неизвестные зарубежные серверы, но вообще кому бы то ни было», — отмечают эксперты.


Специалисты «Доктор Веб» уже оповестили о выявленных угрозах компанию Huawei, и в настоящий момент все зараженные приложения удалены из AppGallery.
Эксперты «Доктор Веб» обнаружили трояна Cynos (Android.Cynos.7.origin) в официальном магазине приложений для устройств Huawei, AppGallery. В общей сложности зараженные Cynos приложения (как правило, это были игры) установлены более 9,3 млн раз. Исследователи пишут, что Android.Cynos.7.origin — это одна из модификаций программного модуля Cynos, который предназначен для встраивания в Android-приложения с целью их монетизации. Данная платформа известна как минимум с 2014 года. Некоторые ее версии имеют достаточно агрессивную функциональность: они отправляют SMS-сообщения на платные номера и перехватывают входящие SMS, загружают и запускают различные модули, а также скачивают и устанавливают другие приложения. В новой версии, найденной в AppGallery, основными функциями стали сбор сведений о пользователях и их мобильных устройствах, а также показ рекламы. Cynos был обнаружен в 190 играх, размещенных в каталоге AppGallery. Среди них — различные симуляторы, платформеры, аркады, стратегии и шутеры с числом установок от нескольких тысяч до нескольких миллионов. В общей сложности их загрузили не менее 9 300 000 пользователей (число инсталляций посчитано на основании опубликованных в AppGallery значений загрузок по каждому приложению). Часть игр была ориентирована на русскоязычную аудиторию, имела локализованные русскоязычные названия и описания. Другие предназначались для китайской или международной аудитории. Чтобы троян мог получить доступ к определенным данным, при запуске зараженных приложений у пользователей запрашивается разрешение на управление телефонными звонками. Если необходимые права получены, троян собирает и передает на удаленный сервер следующую информацию: номер мобильного телефона пользователя; местоположение устройства, которое определяется на основе GPS-координат или данных мобильной сети и точки доступа Wi-Fi (при наличии у приложения разрешения на доступ к определению местоположения); различные параметры мобильной сети, такие как код сети, мобильный код страны, а при наличии разрешений на доступ к местоположению — идентификатор базовой станции и международный идентификатор зоны местоположения; различные технические характеристики устройства; различные параметры из метаданных приложения, в которое встроен троян. Хотя утечка информации о мобильном номере, на первый взгляд, может показаться незначительной проблемой, эксперты пишут, что в действительности это может привести к серьезным негативным последствиям для пользователей, особенно учитывая тот факт, что основной целевой аудиторией зараженных приложений были дети. «Даже если номер телефона числится за взрослым, факт скачивания детской игры может с большой вероятностью указывать на то, что телефоном на самом деле пользуется ребенок. Очень сомнительно, что вышеперечисленные данные о телефоне ребенка родители захотят передавать не то что на неизвестные зарубежные серверы, но вообще кому бы то ни было», — отмечают эксперты. Специалисты «Доктор Веб» уже оповестили о выявленных угрозах компанию Huawei, и в настоящий момент все зараженные приложения удалены из AppGallery.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Fabe
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: