Критический баг в Fortinet угрожает 150 000 устройств - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»

Специалисты The Shadowserver Foundation предупредили, что около 150 000 устройств Fortinet FortiOS и FortiProxy по-прежнему уязвимы перед критической проблемой CVE-2024-21762, обнаруженной и исправленной в прошлом месяце. Она позволяет выполнять код без аутентификации.


Напомним, что уязвимость CVE-2024-21762 получила 9,6 баллов по шкале CVSS. Этот баг в FortiOS связан с out-of-bounds записью и позволяет неавторизованным злоумышленникам удаленно выполнить произвольный код, отправляя специально подготовленные HTTP-запросы на уязвимые машины.


В прошлом месяце специалисты Агентства по кибербезопасности и защите инфраструктуры США (CISA) внесли CVE-2024-21762 в список известных уязвимостей, которые уже используют злоумышленники, и предупредили, что проблема уже задействована в хакерских атаках.


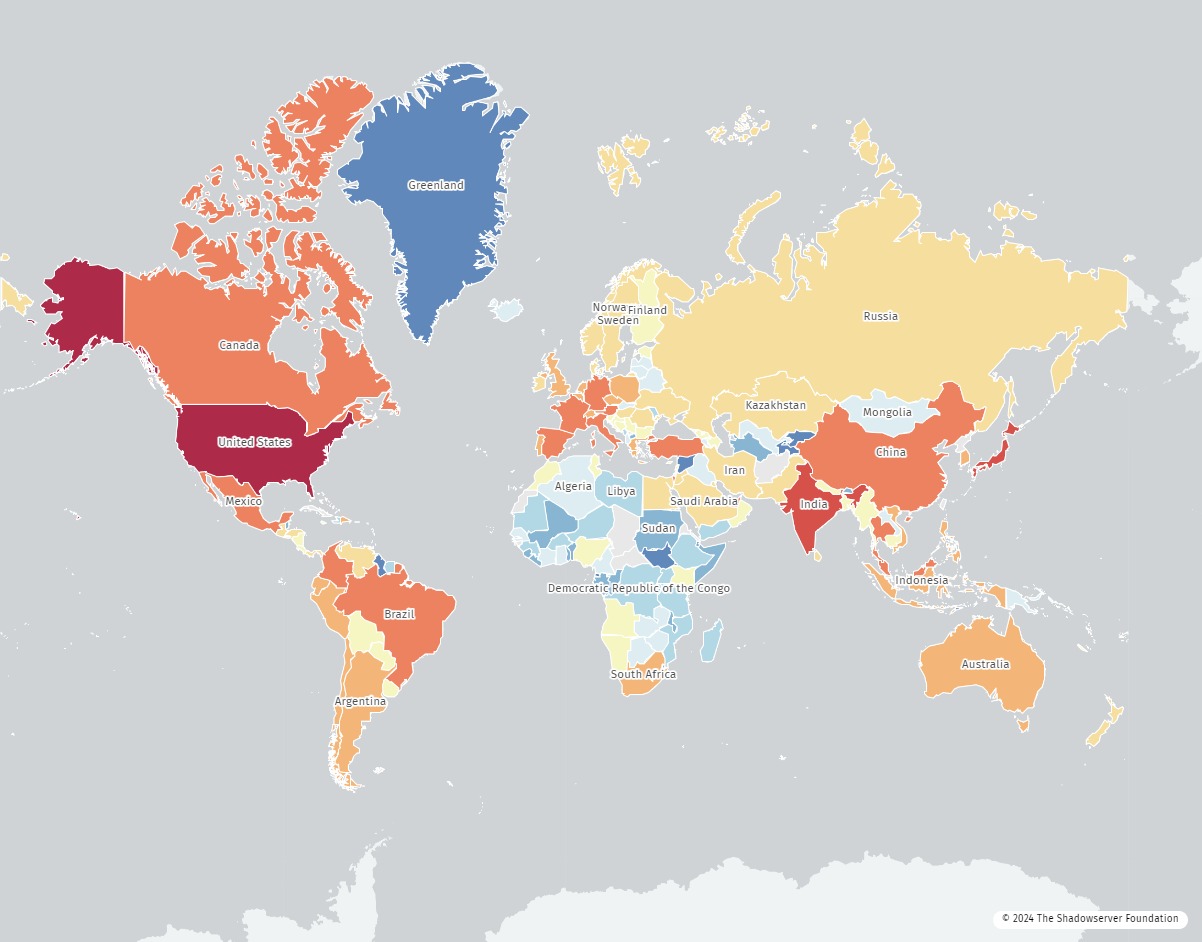
Как теперь сообщают аналитики The Shadowserver Foundation, в сети по-прежнему можно обнаружить около 150 000 уязвимых перед свежим багом устройств. Больше всего из них (более 24 000) находятся в США, а также немало уязвимых машин было замечено в Индии, Бразилии и Канаде.


Исследователи напоминают, что администраторы могут проверить, уязвимы ли их системы перед этой проблемой, используя специальный Python-скрипт, созданный специалистами ИБ-компании BishopFox.


Специалисты The Shadowserver Foundation предупредили, что около 150 000 устройств Fortinet FortiOS и FortiProxy по-прежнему уязвимы перед критической проблемой CVE-2024-21762, обнаруженной и исправленной в прошлом месяце. Она позволяет выполнять код без аутентификации. Напомним, что уязвимость CVE-2024-21762 получила 9,6 баллов по шкале CVSS. Этот баг в FortiOS связан с out-of-bounds записью и позволяет неавторизованным злоумышленникам удаленно выполнить произвольный код, отправляя специально подготовленные HTTP-запросы на уязвимые машины. В прошлом месяце специалисты Агентства по кибербезопасности и защите инфраструктуры США (CISA) внесли CVE-2024-21762 в список известных уязвимостей, которые уже используют злоумышленники, и предупредили, что проблема уже задействована в хакерских атаках. Как теперь сообщают аналитики The Shadowserver Foundation, в сети по-прежнему можно обнаружить около 150 000 уязвимых перед свежим багом устройств. Больше всего из них (более 24 000) находятся в США, а также немало уязвимых машин было замечено в Индии, Бразилии и Канаде. Исследователи напоминают, что администраторы могут проверить, уязвимы ли их системы перед этой проблемой, используя специальный Python-скрипт, созданный специалистами ИБ-компании BishopFox.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Osborne
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: