





В результате атаки на SolarWinds могли пострадать примерно 18 000 клиентов компании - «Новости» » Интернет технологии
sitename
Sega сообщила об утечке email-адресов 2,2 млн человек - «Новости»
Хакеры из КНДР похитили более $400 млн с помощью поддельных видеозвонков - «Новости»
После взлома Railway хакеры потратили 740 000 долларов на ИИ - «Новости»
GlobalSign снова отзывает сертификаты у российских сайтов - «Новости»
Компания N-able отключила платформу N-central из-за обнаружения 33 уязвимостей нулевого - «Новости»
«Хьюстон, у нас проблемы»: возвращение американцев на Луну в 2028 году может сорваться из-за забуксовавшего разработчика скафандров - «Новости сети»
Huawei начала выпускать датчики изображения: 50-Мп матрица HiSilicon обнаружилась в серийной камере - «Новости сети»
NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы - «Новости сети»
Шпионский скандал разрастается: Дженсен Хуанг сознался в супружеской измене — Nvidia запустила расследование - «Новости сети»
Запуск World of Warcraft: Forever установил рекорд по числу одновременных игроков за всю историю WoW - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Преимущества стилей » В результате атаки на SolarWinds могли пострадать примерно 18 000 клиентов компании - «Новости»

Как мы уже рассказывали ранее, недавно стало известно о масштабной атаке на цепочку поставок, от которой пострадала компания SolarWinds и ее клиенты, среди которых были Министерство финансов США, Национальная администрация по информатике и телекоммуникациям при Министерстве торговли США, а также ИБ-компания FireEye.


Как теперь сообщает Forbes, так как SolarWinds является крупным подрядчиком правительства США, среди постоянных клиентов компании также числятся: Киберкомандование США, Министерство обороны, Федеральное бюро расследований, Министерство внутренней безопасности и многие другие. Впрочем, по информации Reuters, невзирая на огромную клиентскую базу палтформы Orion, злоумышленники, похоже, сосредоточили свои атаки на небольшом количестве важных целей, а большинство простых клиентов не трогали.


Представители SolarWinds уже признали факт взлома платформы Orion, предназначенной для централизованного мониторинга и управления. Как правило, Orion используется в крупных сетях для отслеживания всех ИТ-ресурсов, таких как серверы, рабочие станции, мобильные телефоны и IoT-девайсы.


В настоящее время подтверждено, что версии 2019.4-2020.2.1, выпущенные в период с марта 2020 года по июнь 2020 года, были заражены малварью. Разработчики уже начали выпускать патчи, а также подчеркивают, что другие продукции компании компрометации не подверглись. Собственные индикаторы компрометации и инструкции по работе с зараженными системами также выпустили  Microsoft, FireEye и Агентство по кибербезопасности и защите инфраструктуры, организованного при Министерстве внутренней безопасности США (DHS CISA).


Теперь представители SolarWinds подали бумаги в Комиссию по ценным бумагам и биржам США, как предписывает закон в таких случаях. Благодаря этим документам стало известно, что среди 300 000 клиентов компании только 33 000 использовали Orion, и всех их уже уведомили о случившемся. При этом, по данным SolarWinds, зараженная версия платформы Orion и вовсе была установлена лишь у 18 000 клиентов.


Хотя официально SolarWinds пока не сообщала, как именно хакеры сумели проникнуть в ее сеть, в упомянутых выше документах сказано, что от специалистов Microsoft компания также узнала о компрометации учетных записей почты и офисных приложений Office 365. Известно, что в настоящее время SolarWinds расследует случившееся и разбирается, могли ли злоумышленники использовать этот доступ для кражи информации клиентов.


Напомню, что источники издания Washington Post связали эту атаку с русскоязычной хак-группой APT29  (она же Cozy Bear и Dukes), которая, как считают эксперты, действует под эгидой российских властей. Впрочем, специалисты компании FireEye не сообщили ничего о возможной атрибуции атак, вместо этого компания присвоила группировке нейтральное кодовое имя UNC2452. Более того, в компании считают, что эта атака не была нацелена конкретно на США, а «среди пострадавших были государственные, консалтинговые, технологические, телекоммуникационные и добывающие компании в Северной Америке, Европе, Азии и на Ближнем Востоке».


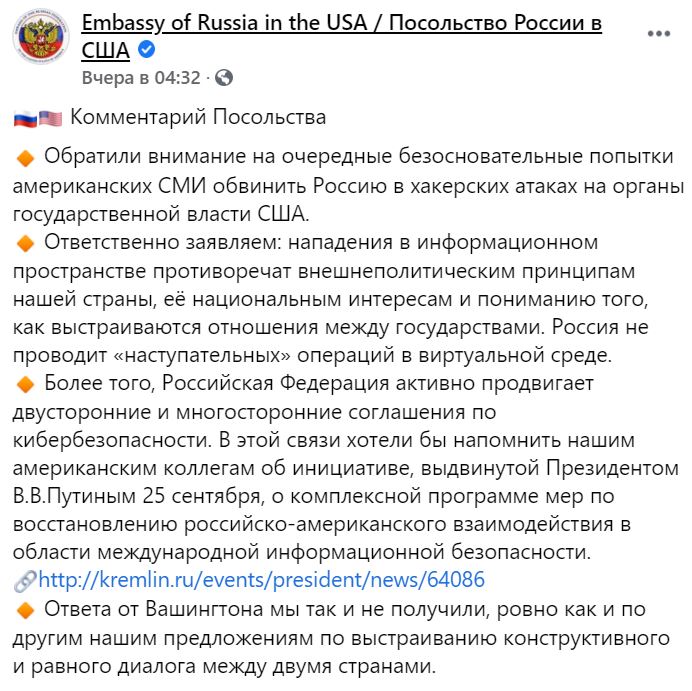
На эти обвинения уже отреагировало Посольство России в США, заявив, что «нападения в информационном пространстве противоречат внешнеполитическим принципам нашей страны, её национальным интересам и пониманию того, как выстраиваются отношения между государствами. Россия не проводит “наступательных” операций в виртуальной среде».
В результате атаки на SolarWinds могли пострадать примерно 18 000 клиентов компании - «Новости»

Как мы уже рассказывали ранее, недавно стало известно о масштабной атаке на цепочку поставок, от которой пострадала компания SolarWinds и ее клиенты, среди которых были Министерство финансов США, Национальная администрация по информатике и телекоммуникациям при Министерстве торговли США, а также ИБ-компания FireEye. Как теперь сообщает Forbes, так как SolarWinds является крупным подрядчиком правительства США, среди постоянных клиентов компании также числятся: Киберкомандование США, Министерство обороны, Федеральное бюро расследований, Министерство внутренней безопасности и многие другие. Впрочем, по информации Reuters, невзирая на огромную клиентскую базу палтформы Orion, злоумышленники, похоже, сосредоточили свои атаки на небольшом количестве важных целей, а большинство простых клиентов не трогали. Представители SolarWinds уже признали факт взлома платформы Orion, предназначенной для централизованного мониторинга и управления. Как правило, Orion используется в крупных сетях для отслеживания всех ИТ-ресурсов, таких как серверы, рабочие станции, мобильные телефоны и IoT-девайсы. В настоящее время подтверждено, что версии 2019.4-2020.2.1, выпущенные в период с марта 2020 года по июнь 2020 года, были заражены малварью. Разработчики уже начали выпускать патчи, а также подчеркивают, что другие продукции компании компрометации не подверглись. Собственные индикаторы компрометации и инструкции по работе с зараженными системами также выпустили Microsoft, FireEye и Агентство по кибербезопасности и защите инфраструктуры, организованного при Министерстве внутренней безопасности США (DHS CISA). Теперь представители SolarWinds подали бумаги в Комиссию по ценным бумагам и биржам США, как предписывает закон в таких случаях. Благодаря этим документам стало известно, что среди 300 000 клиентов компании только 33 000 использовали Orion, и всех их уже уведомили о случившемся. При этом, по данным SolarWinds, зараженная версия платформы Orion и вовсе была установлена лишь у 18 000 клиентов. Хотя официально SolarWinds пока не сообщала, как именно хакеры сумели проникнуть в ее сеть, в упомянутых выше документах сказано, что от специалистов Microsoft компания также узнала о компрометации учетных записей почты и офисных приложений Office 365. Известно, что в настоящее время SolarWinds расследует случившееся и разбирается, могли ли злоумышленники использовать этот доступ для кражи информации клиентов. Напомню, что источники издания Washington Post связали эту атаку с русскоязычной хак-группой APT29 (она же Cozy Bear и Dukes), которая, как считают эксперты, действует под эгидой российских властей. Впрочем, специалисты компании FireEye не сообщили ничего о возможной атрибуции атак, вместо этого компания присвоила группировке нейтральное кодовое имя UNC2452. Более того, в компании считают, что эта атака не была нацелена конкретно на США, а «среди пострадавших были государственные, консалтинговые, технологические, телекоммуникационные и добывающие компании в Северной Америке, Европе, Азии и на Ближнем Востоке». На эти обвинения уже отреагировало Посольство России в США, заявив, что «нападения в информационном пространстве противоречат внешнеполитическим принципам нашей страны, её национальным интересам и пониманию того, как выстраиваются отношения между государствами. Россия не проводит “наступательных” операций в виртуальной среде».
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Bailey
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: