










Количество RDP-атак в России возросло более чем в три раза - «Новости» » Интернет технологии
sitename
Глобальные версии Xiaomi 18 Pro и Pro Max выйдут до конца ноября: батареи меньше, а цены почти вдвое выше китайских - «Новости сети»
Майнинг на видеокартах неожиданно вернулся — но ИИ не оставил шансов на новый бум - «Новости сети»
«Сможем воплотить в игре все наши идеи и мечты»: душевный симулятор деревенского водителя «Заря» нашёл издателя - «Новости сети»
Ремастер легендарной Thief выйдет с сюжетной кампанией от авторов The Black Parade — новый трейлер и дата релиза Thief: The Dark Project Remastered - «Новости сети»
Anthropic набрала долговых обязательств почти на $900 млрд ради ИИ — и снова ушла в убыток - «Новости сети»
Подорожают и камеры: Canon готовится переложить рост затрат на покупателей - «Новости сети»
Альтман приехал к Samsung выпрашивать память для ИИ на фоне усиления дефицита - «Новости сети»
ИИ-агент Anthropic Claude самостоятельно провёл операцию на мозге живой мыши - «Новости сети»
Рынок ПК уже не спасти: Intel перебрасывает мощности с обычных процессоров на серверные - «Новости сети»
Binance закрыла 90 % дыры после кражи $6,3 млрд — вывод средств обещают вернуть 1 ноября - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Преимущества стилей » Количество RDP-атак в России возросло более чем в три раза - «Новости»

Аналитики «Лаборатории Касперского» представили отчет «Удаленка — история года», в котором подводят итоги года в свете пандемии коронавируса, а также рассказывают об изменениях, которые произошли в компаниях по всему миру в связи с переходом на удаленную работу.


В частности. исследователи сообщают, что с января по ноябрь 2020 года количество RDP-атак увеличилось в 3,4 раза: за этот период было зафиксировано 174 000 000 таких инцидента.


Эксперты объясняют это массовым переходом сотрудников на удаленный режим работы: число подключений по RDP значительно увеличилось, чем и поспешили воспользоваться злоумышленники. В феврале, то есть до введения строгого карантина, число атак через RDP составляло 3 800 000, а в марте, с усилением ограничительных мер, — уже 11 100 000. Пик мошеннической активности пришелся на июль текущего года (более 25 100 000 атак), а в ноябре этот показатель был равен почти 18 000 000.
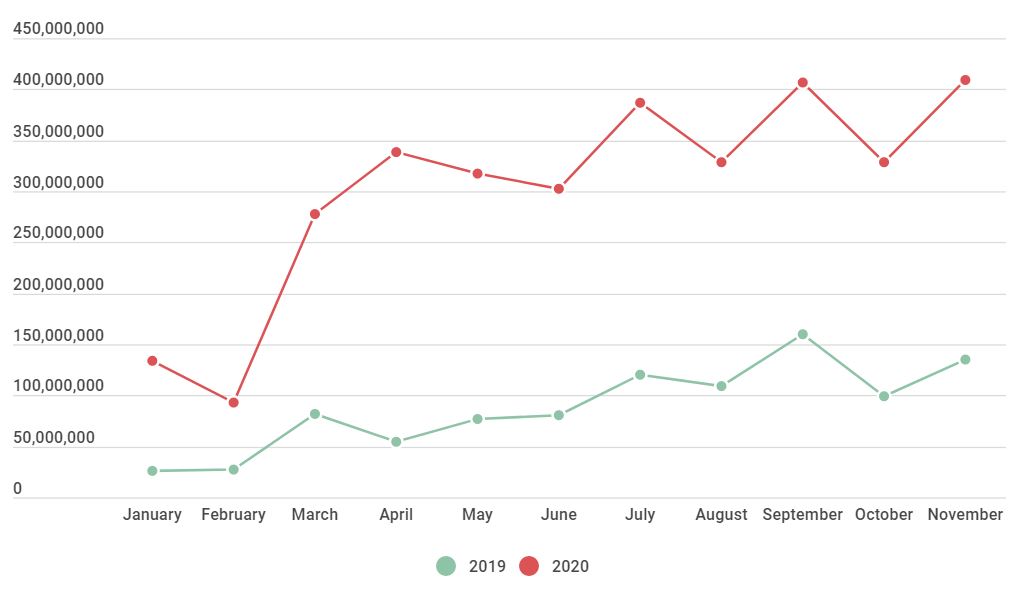


Как правило, в ходе RDP-атаки злоумышленники пытаются подобрать логин и пароль при помощи автоматизированных средств, а также по спискам распространенных и скомпрометированных паролей. В случае успеха они получают удаленный доступ к машине, на которую нацелена атака.


Также из отчета видно, что мошенники активно эксплуатировали популярность мессенджеров и сервисов для видео- и конференцсвязи, под видом которых распространяли вредоносный софт. Так, в 2020 году компания выявила почти 1 700 000 уникальных вредоносных файлов по всему миру, замаскированных подобным образом. Чаще всего эти файлы представляли собой загрузчики либо рекламное ПО.


«2020 год многому научил нас с точки зрения ответственного использования технологий. Пользователи раньше не прибегали к средствам для удаленного взаимодействия настолько активно, они не были достаточно осведомлены об онлайн-угрозах и в итоге оказались уязвимы. То же самое можно сказать и о компаниях, для которых переход на удалённый режим работы проходил в спешке: многие из них в первую очередь хотели добиться работоспособности инфраструктуры, а ее безопасность была второстепенной задачей. Учиться пришлось, наступая на грабли: оценив реальные риски, представители бизнеса осознали важность надёжных защитных решений, а также необходимость повышать киберграмотность», — комментирует Дмитрий Галов, эксперт по кибербезопасности «Лаборатории Касперского».
Аналитики «Лаборатории Касперского» представили отчет «Удаленка — история года», в котором подводят итоги года в свете пандемии коронавируса, а также рассказывают об изменениях, которые произошли в компаниях по всему миру в связи с переходом на удаленную работу. В частности. исследователи сообщают, что с января по ноябрь 2020 года количество RDP-атак увеличилось в 3,4 раза: за этот период было зафиксировано 174 000 000 таких инцидента. Эксперты объясняют это массовым переходом сотрудников на удаленный режим работы: число подключений по RDP значительно увеличилось, чем и поспешили воспользоваться злоумышленники. В феврале, то есть до введения строгого карантина, число атак через RDP составляло 3 800 000, а в марте, с усилением ограничительных мер, — уже 11 100 000. Пик мошеннической активности пришелся на июль текущего года (более 25 100 000 атак), а в ноябре этот показатель был равен почти 18 000 000. Как правило, в ходе RDP-атаки злоумышленники пытаются подобрать логин и пароль при помощи автоматизированных средств, а также по спискам распространенных и скомпрометированных паролей. В случае успеха они получают удаленный доступ к машине, на которую нацелена атака. Также из отчета видно, что мошенники активно эксплуатировали популярность мессенджеров и сервисов для видео- и конференцсвязи, под видом которых распространяли вредоносный софт. Так, в 2020 году компания выявила почти 1 700 000 уникальных вредоносных файлов по всему миру, замаскированных подобным образом. Чаще всего эти файлы представляли собой загрузчики либо рекламное ПО. «2020 год многому научил нас с точки зрения ответственного использования технологий. Пользователи раньше не прибегали к средствам для удаленного взаимодействия настолько активно, они не были достаточно осведомлены об онлайн-угрозах и в итоге оказались уязвимы. То же самое можно сказать и о компаниях, для которых переход на удалённый режим работы проходил в спешке: многие из них в первую очередь хотели добиться работоспособности инфраструктуры, а ее безопасность была второстепенной задачей. Учиться пришлось, наступая на грабли: оценив реальные риски, представители бизнеса осознали важность надёжных защитных решений, а также необходимость повышать киберграмотность», — комментирует Дмитрий Галов, эксперт по кибербезопасности «Лаборатории Касперского».
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: