










В прошлом году Google Project Zero обнаружила рекордные 58 уязвимостей нулевого дня - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Самоучитель CSS » Текст » В прошлом году Google Project Zero обнаружила рекордные 58 уязвимостей нулевого дня - «Новости»

Специалисты Google Project Zero назвали 2021 год рекордным на 0-day уязвимости, использовавшиеся хакерами, поскольку в общей сложности в течение года было обнаружено и раскрыто 58 таких проблем.


Для сравнения: в 2020 году было обнаружено только 25 эксплоитов для уязвимостей нулевого дня, а предыдущий рекорд и вовсе был установлен в 2015 году —28 0-day эксплоитов.
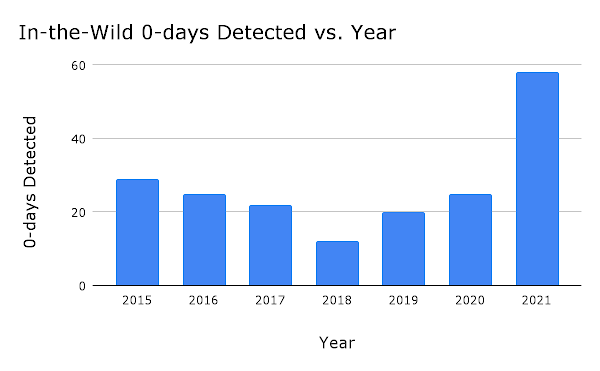


В прошлом году Google Project Zero обнаружила рекордные 58 уязвимостей нулевого дня - «Новости»


«Большой всплеск эксплуатируемым 0-day в 2021 году связан с более частым обнаружением и раскрытием этих уязвимостей, а не просто с увеличением использования 0-day эксплоитов, — пишут аналитики. — Злоумышленники добиваются успеха, используя одни и те же шаблоны багов и методы эксплуатации, атакуя одни и те же области».


В этом свете неудивительно, что эксперты Project Zero в основном характеризуют 0-day эксплоиты прошлого года как аналогичные предыдущим и общеизвестным уязвимостям, отмечая, что только две проблемы заметно отличались технической сложностью и использованием логических ошибок для побега из песочницы. Они были связаны с FORCEDENTRY, zero-click эксплоитом для iMessage, который использовался для распространения спайвари израильской компании NSO Group. Этот эксплоит в Project Zero назвали «произведением искусства».
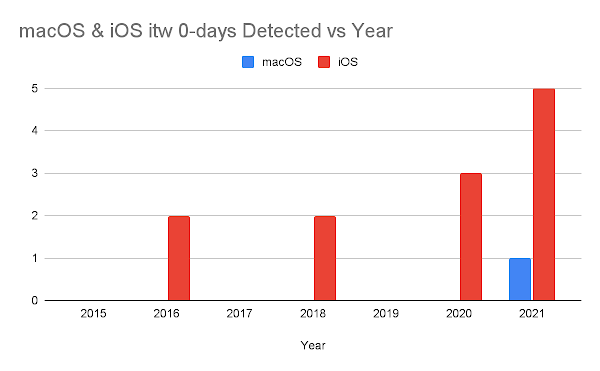


Деление эксплоитов по платформам показывает, что большинство 0-day были связаны с Chromium (14), за которыми следуют Windows (10), Android (7), WebKit/Safari (7), Microsoft Exchange Server. (5), iOS и macOS (5) и замыкает список Internet Explorer (4).


Из 58 уязвимостей нулевого дня 39 были связаны с повреждением информации в памяти, а за ними следуют use-after-free баги (17), проблемы  out-of-bounds чтения (6), проблемы переполнения буфера (4) и целочисленного переполнения (4).


Интересно, что в отчете аналитиков отдельно подчеркивается отсутствие публичных эксплоитов для 0-day уязвимостей в таких мессенджерах, как WhatsApp, Signal и Telegram, а также в некоторых компонентах, включая ядра ЦП, чипы Wi-Fi и облака.


«Это ставит перед нами вопрос: такие 0-day отсутствуют из-за недостатков обнаружения, отсутствия раскрытия информации или того и другого сразу?», — задаются вопросом исследователи.
Специалисты Google Project Zero назвали 2021 год рекордным на 0-day уязвимости, использовавшиеся хакерами, поскольку в общей сложности в течение года было обнаружено и раскрыто 58 таких проблем. Для сравнения: в 2020 году было обнаружено только 25 эксплоитов для уязвимостей нулевого дня, а предыдущий рекорд и вовсе был установлен в 2015 году —28 0-day эксплоитов. «Большой всплеск эксплуатируемым 0-day в 2021 году связан с более частым обнаружением и раскрытием этих уязвимостей, а не просто с увеличением использования 0-day эксплоитов, — пишут аналитики. — Злоумышленники добиваются успеха, используя одни и те же шаблоны багов и методы эксплуатации, атакуя одни и те же области». В этом свете неудивительно, что эксперты Project Zero в основном характеризуют 0-day эксплоиты прошлого года как аналогичные предыдущим и общеизвестным уязвимостям, отмечая, что только две проблемы заметно отличались технической сложностью и использованием логических ошибок для побега из песочницы. Они были связаны с FORCEDENTRY, zero-click эксплоитом для iMessage, который использовался для распространения спайвари израильской компании NSO Group. Этот эксплоит в Project Zero назвали «произведением искусства». Деление эксплоитов по платформам показывает, что большинство 0-day были связаны с Chromium (14), за которыми следуют Windows (10), Android (7), WebKit/Safari (7), Microsoft Exchange Server. (5), iOS и macOS (5) и замыкает список Internet Explorer (4). Из 58 уязвимостей нулевого дня 39 были связаны с повреждением информации в памяти, а за ними следуют use-after-free баги (17), проблемы out-of-bounds чтения (6), проблемы переполнения буфера (4) и целочисленного переполнения (4). Интересно, что в отчете аналитиков отдельно подчеркивается отсутствие публичных эксплоитов для 0-day уязвимостей в таких мессенджерах, как WhatsApp, Signal и Telegram, а также в некоторых компонентах, включая ядра ЦП, чипы Wi-Fi и облака. «Это ставит перед нами вопрос: такие 0-day отсутствуют из-за недостатков обнаружения, отсутствия раскрытия информации или того и другого сразу?», — задаются вопросом исследователи.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Gimson
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: