









Группа Dark River атакует предприятия российского оборонного комплекса - «Новости» » Интернет технологии
sitename
Впервые в оптоволокне свет столкнулся со звуком — квантовые компьютеры дождались прорыва - «Новости сети»
Яндекс Вебмастер восстанавливается — «Блог для вебмастеров»
ИИ поставил крест на традиционном реверс-инжиниринге игр — decomp.dev прекращает работу - «Новости сети»
Поддельный WhatsApp набрал в Google Play более 500 000 загрузок - «Новости сети»
Nvidia без спроса открыла ИИ-агентам доступ к управлению видеокартой и играми на ПК пользователя - «Новости сети»
Digital Foundry: похоже, в GTA VI наконец исправили проблему, которая преследовала игры Rockstar со времён GTA IV - «Новости сети»
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Самоучитель CSS » Линии и рамки » Группа Dark River атакует предприятия российского оборонного комплекса - «Новости»

Positive Technologies сообщает о новой хакерской группировке Dark River, которая целенаправленно атакует предприятия российского оборонного комплекса, инвестируя серьезные финансовые и интеллектуальные ресурсы в развитие своего инструментария.


Специалисты изучили внутреннее устройство и механизмы работы сложного модульного бэкдора MataDoor, принадлежащего Dark River и обнаруженного при расследовании некоего инцидента в прошлом году.


Эксперты рассказывают, что группа тщательно подходит к выбору своих жертв и действует точечно. В настоящее время известно несколько случаев применения MataDoor в кибератаках, все они были нацелены на крупные организации, связанные с оборонно-промышленным комплексом.


MataDoor хорошо маскируется: имена его исполняемых файлов похожи на названия легального ПО, установленного на зараженных устройствах, а ряд образцов имеет действительную цифровую подпись. Чтобы максимально усложнить обнаружение малвари, ее разработчики использовали различные виды утилит-упаковщиков, скрывающих вредоносный код.


«Главная особенность бэкдора MataDoor в том, что он имеет сложную архитектуру, — подчеркнул Максим Андреев, старший специалист отдела исследования угроз ИБ Positive Technologies. — Анализ кода показывает, что в разработку этого инструмента были вложены серьезные ресурсы. Это хорошо продуманный вредонос с глубокой индивидуальной разработкой в плане транспорта, скрытности и архитектуры. Группировка не стала использовать коробочные решения, многие протоколы намеренно реализованы разработчиком самостоятельно. Большая и сложная транспортная система позволяет гибко настраивать коммуникацию с командой оператора, с сервером, чтобы оставаться скрытым и незамеченным. Это вредоносное ПО может действовать даже в логически изолированных сетях, вытаскивать и передавать данные откуда угодно».


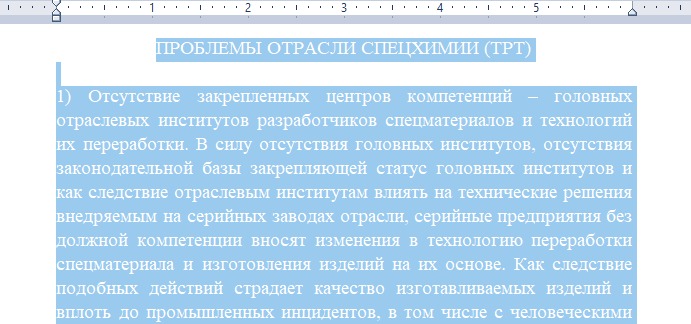
Исследователи считают, что внедрение бэкдора начинается с фишинговых писем, к которым злоумышленники прикрепляют документ в формате DOCX, посвященный сфере деятельности атакованного предприятия.


Особенность работы бэкдора заключается в том, что он побуждает получателя включить режим редактирования документа — просто открыть вложение недостаточно. Это является необходимым условием для отработки эксплоита.

Группа Dark River атакует предприятия российского оборонного комплекса - «Новости»

Пример документа, посвященного области деятельности предприятия

Похожие письма, содержащие документы с эксплоитами для уязвимости CVE-2021-40444, рассылались на российские предприятия ОПК в августе-сентябре 2022 года. Например, злоумышленники намеренно использовали в тексте документа неконтрастный шрифт. Чтобы его прочитать, пользователь менял цвет шрифта, запуская режим редактирования. Одновременно с этим происходила загрузка и выполнение вредоносной полезной нагрузки с контролируемого киберпреступниками ресурса.


Отмечается, что в некоторых атаках хакеры использовали взломанные почтовые ящики, поэтому необходимо учитывать, что они также могут  прибегать к социальной инженерии. В связи с этим специалисты рекомендуют не только придерживаться стандартных правил кибергигиены, но и тщательно оценивать следующие аспекты: есть ли в письме нетипичные для переписок компании вложения, верна ли подпись, мог отправитель написать такое послание и насколько его вопрос соответствует компетенциям потенциальной жертвы.
Positive Technologies сообщает о новой хакерской группировке Dark River, которая целенаправленно атакует предприятия российского оборонного комплекса, инвестируя серьезные финансовые и интеллектуальные ресурсы в развитие своего инструментария. Специалисты изучили внутреннее устройство и механизмы работы сложного модульного бэкдора MataDoor, принадлежащего Dark River и обнаруженного при расследовании некоего инцидента в прошлом году. Эксперты рассказывают, что группа тщательно подходит к выбору своих жертв и действует точечно. В настоящее время известно несколько случаев применения MataDoor в кибератаках, все они были нацелены на крупные организации, связанные с оборонно-промышленным комплексом. MataDoor хорошо маскируется: имена его исполняемых файлов похожи на названия легального ПО, установленного на зараженных устройствах, а ряд образцов имеет действительную цифровую подпись. Чтобы максимально усложнить обнаружение малвари, ее разработчики использовали различные виды утилит-упаковщиков, скрывающих вредоносный код. «Главная особенность бэкдора MataDoor в том, что он имеет сложную архитектуру, — подчеркнул Максим Андреев, старший специалист отдела исследования угроз ИБ Positive Technologies. — Анализ кода показывает, что в разработку этого инструмента были вложены серьезные ресурсы. Это хорошо продуманный вредонос с глубокой индивидуальной разработкой в плане транспорта, скрытности и архитектуры. Группировка не стала использовать коробочные решения, многие протоколы намеренно реализованы разработчиком самостоятельно. Большая и сложная транспортная система позволяет гибко настраивать коммуникацию с командой оператора, с сервером, чтобы оставаться скрытым и незамеченным. Это вредоносное ПО может действовать даже в логически изолированных сетях, вытаскивать и передавать данные откуда угодно». Исследователи считают, что внедрение бэкдора начинается с фишинговых писем, к которым злоумышленники прикрепляют документ в формате DOCX, посвященный сфере деятельности атакованного предприятия. Особенность работы бэкдора заключается в том, что он побуждает получателя включить режим редактирования документа — просто открыть вложение недостаточно. Это является необходимым условием для отработки эксплоита. Пример документа, посвященного области деятельности предприятия Похожие письма, содержащие документы с эксплоитами для уязвимости CVE-2021-40444, рассылались на российские предприятия ОПК в августе-сентябре 2022 года. Например, злоумышленники намеренно использовали в тексте документа неконтрастный шрифт. Чтобы его прочитать, пользователь менял цвет шрифта, запуская режим редактирования. Одновременно с этим происходила загрузка и выполнение вредоносной полезной нагрузки с контролируемого киберпреступниками ресурса. Отмечается, что в некоторых атаках хакеры использовали взломанные почтовые ящики, поэтому необходимо учитывать, что они также могут прибегать к социальной инженерии. В связи с этим специалисты рекомендуют не только придерживаться стандартных правил кибергигиены, но и тщательно оценивать следующие аспекты: есть ли в письме нетипичные для переписок компании вложения, верна ли подпись, мог отправитель написать такое послание и насколько его вопрос соответствует компетенциям потенциальной жертвы.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: