Дырявая как решето: энтузиаст продемонстрировал ужасающий масштаб уязвимостей IT-инфраструктуры РЖД - «Новости сети» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Новости мира Интернет » Дырявая как решето: энтузиаст продемонстрировал ужасающий масштаб уязвимостей IT-инфраструктуры РЖД - «Новости сети»

Защищённость IT-инфраструктуры компании «Российские железные дороги» (РЖД) оставляет желать лучшего и не выдерживает никакой критики. К такому выводу пришёл энтузиаст в сфере информационной безопасности (ИБ), опубликовавший результаты своего исследования на площадке Habr.com.


Дырявая как решето: энтузиаст продемонстрировал ужасающий масштаб уязвимостей IT-инфраструктуры РЖД - «Новости сети»


Источник изображения: РЖД


Для оценки защищённости ресурсов крупнейшего в стране перевозчика, автор публикации использовал публичный прокси-сервер и сканер сетевой безопасности Nmap. Проведённый анализ IT-инфраструктуры РЖД подтвердил опасения эксперта и позволил получить беспрепятственный доступ к внутренним сетям и устройствам транспортной компании.


«Гипотеза подтверждена: за прокси могут быть целые незащищённые сети. Только на тот момент я недооценивал масштаб "незащищённости", который я случайно нашёл», — делится своими впечатлениями ИБ-энтузиаст. По словам исследователя, ему удалось получить доступ к изображениям с камер наружного наблюдения и внутренним сервисам компании «Российские железные дороги», вплоть до рабочих терминалов и серверов, систем управления табло на перронах и информирования пассажиров, а также сетевых устройств и технического оборудования РЖД. По мнению автора публикации, масштаб имеющихся проблем выходит за границы разумного и делает уязвимой инфраструктуру перевозчика даже для хакера средней руки.
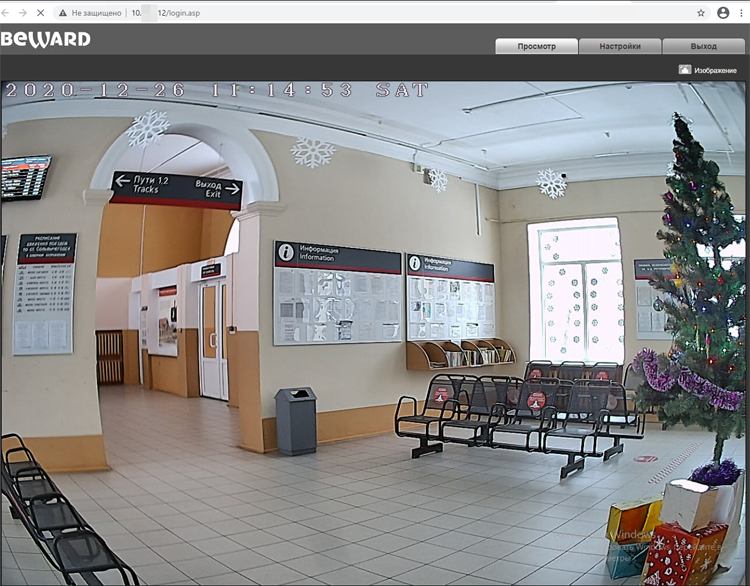


Источник изображения: Habr.com


В свою очередь, в пресс-службе «Российских железных дорог» опровергли опасения пользователя Habr и заверили в защищённости IT-инфраструктуры компании. «РЖД проводит расследование по публикации в открытом источнике данных, связанных с информационной безопасностью одного из подразделений холдинга. Сообщаем, что утечки персональных данных клиентов холдинга не произошло, угрозы безопасности движения нет», — прокомментировали инцидент в компании информационному агентству ТАСС.
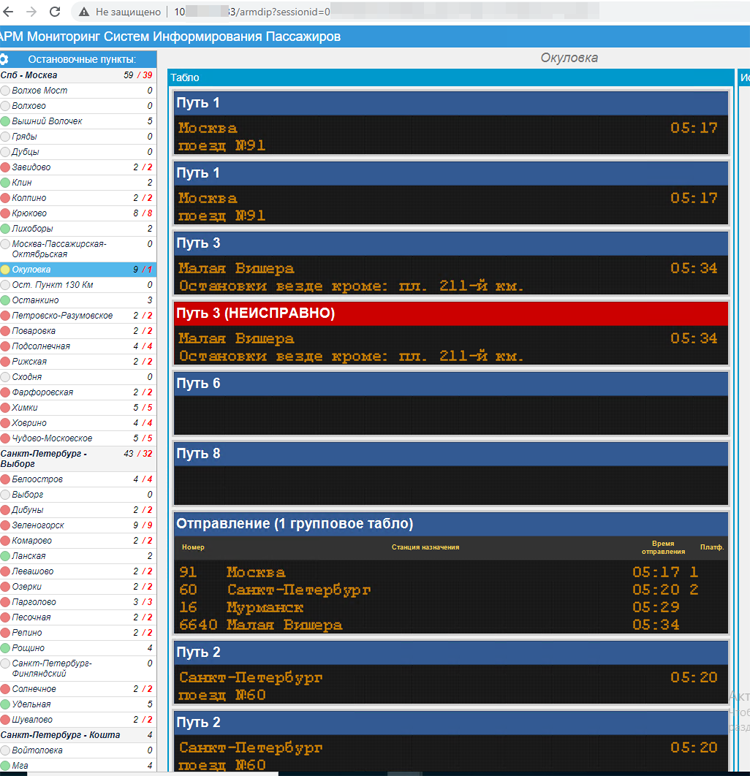


Источник изображения: Habr.com


«РЖД непрерывно совершенствует собственную IT-инфраструктуру — одну из самых масштабных в России — тестирует и аудирует новые решения. Компания открыта и приветствует предложения по усовершенствованию собственной IT-инфраструктуры, при этом выступает против неправомерного доступа к информационным системам и публикации данных, связанных с информационной безопасностью, в открытых источниках. Напоминаем, что неправомерный доступ к компьютерной информации является уголовным правонарушением», — заключили в пресс-службе перевозчика.


Напомним, что с 1 января 2018 года вступили в силу изменения в Уголовный кодекс РФ, которые предусматривают уголовную ответственность за кибератаки на национальную информационную инфраструктуру. Список объектов критической информационной инфраструктуры (КИИ) государства включает информационные и телекоммуникационные системы, а также автоматизированные системы управления технологическими процессами (АСУ ТП), которые используются в государственных органах, здравоохранении, на транспорте и в связи, кредитно-финансовой сфере, топливно-энергетическом комплексе и различных отраслях промышленности: атомной, оборонной, ракетно-космической, химической и других. IT-инфраструктура РЖД также относится к разряду КИИ, а поэтому у автора упомянутого исследования, побывавшего в «шкуре хакера», есть все шансы нажить проблем на свою голову и попасть под прицел правоохранительных органов.
Защищённость IT-инфраструктуры компании «Российские железные дороги» (РЖД) оставляет желать лучшего и не выдерживает никакой критики. К такому выводу пришёл энтузиаст в сфере информационной безопасности (ИБ), опубликовавший результаты своего исследования на площадке Habr.com. Источник изображения: РЖД Для оценки защищённости ресурсов крупнейшего в стране перевозчика, автор публикации использовал публичный прокси-сервер и сканер сетевой безопасности Nmap. Проведённый анализ IT-инфраструктуры РЖД подтвердил опасения эксперта и позволил получить беспрепятственный доступ к внутренним сетям и устройствам транспортной компании. «Гипотеза подтверждена: за прокси могут быть целые незащищённые сети. Только на тот момент я недооценивал масштаб
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
запостил(а)
Freeman
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: