










Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств - «Новости» » Интернет технологии
sitename
319 расширений для Chrome перехватывали поисковые запросы пользователей - «Новости»
Polymarket скомпрометировали из-за подмены записей DNS - «Новости»
Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств - «Новости»
Binance возобновила вывод еще 51 токена в сетях Ethereum и Solana после взлома на $6,3 млрд - «Новости»
Холодильники в европейских супермаркетах снова взломали - «Новости»
Глобальные версии Xiaomi 18 Pro и Pro Max выйдут до конца ноября: батареи меньше, а цены почти вдвое выше китайских - «Новости сети»
Майнинг на видеокартах неожиданно вернулся — но ИИ не оставил шансов на новый бум - «Новости сети»
«Сможем воплотить в игре все наши идеи и мечты»: душевный симулятор деревенского водителя «Заря» нашёл издателя - «Новости сети»
Ремастер легендарной Thief выйдет с сюжетной кампанией от авторов The Black Parade — новый трейлер и дата релиза Thief: The Dark Project Remastered - «Новости сети»
Anthropic набрала долговых обязательств почти на $900 млрд ради ИИ — и снова ушла в убыток - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств - «Новости»

Специалисты Google совместно с полицией Японии и несколькими ИБ-компаниями нарушили работу ботнета XCPE, в который входило более 1,3 млн Android-устройств. В основном зараженные девайсы были ТВ-приставками, и эксперты Google полагают, что китайский производитель Videostrong Technology намеренно встраивал бэкдор в их прошивки на этапе производства, а затем продавал доступ преступникам.


В Google заявляют, что Videostrong годами встраивала малварь в устройства разных марок и моделей, постоянно дорабатывая возможности для уклонения от обнаружения и работы с разными преступными группами.


Исследователи рассказывают, что связанный с ботнетом бэкдор x.cpe устанавливался на устройства как системное приложение и получал привилегии уровня ОС. После запуска он связывался с управляющей инфраструктурой, отключал проверки Google Play Protect и позволял своим операторам незаметно устанавливать приложения, выполнять команды, делать скриншоты, собирать данные об аккаунтах и устройстве, сканировать локальную сеть и открывать реверс-шеллы.
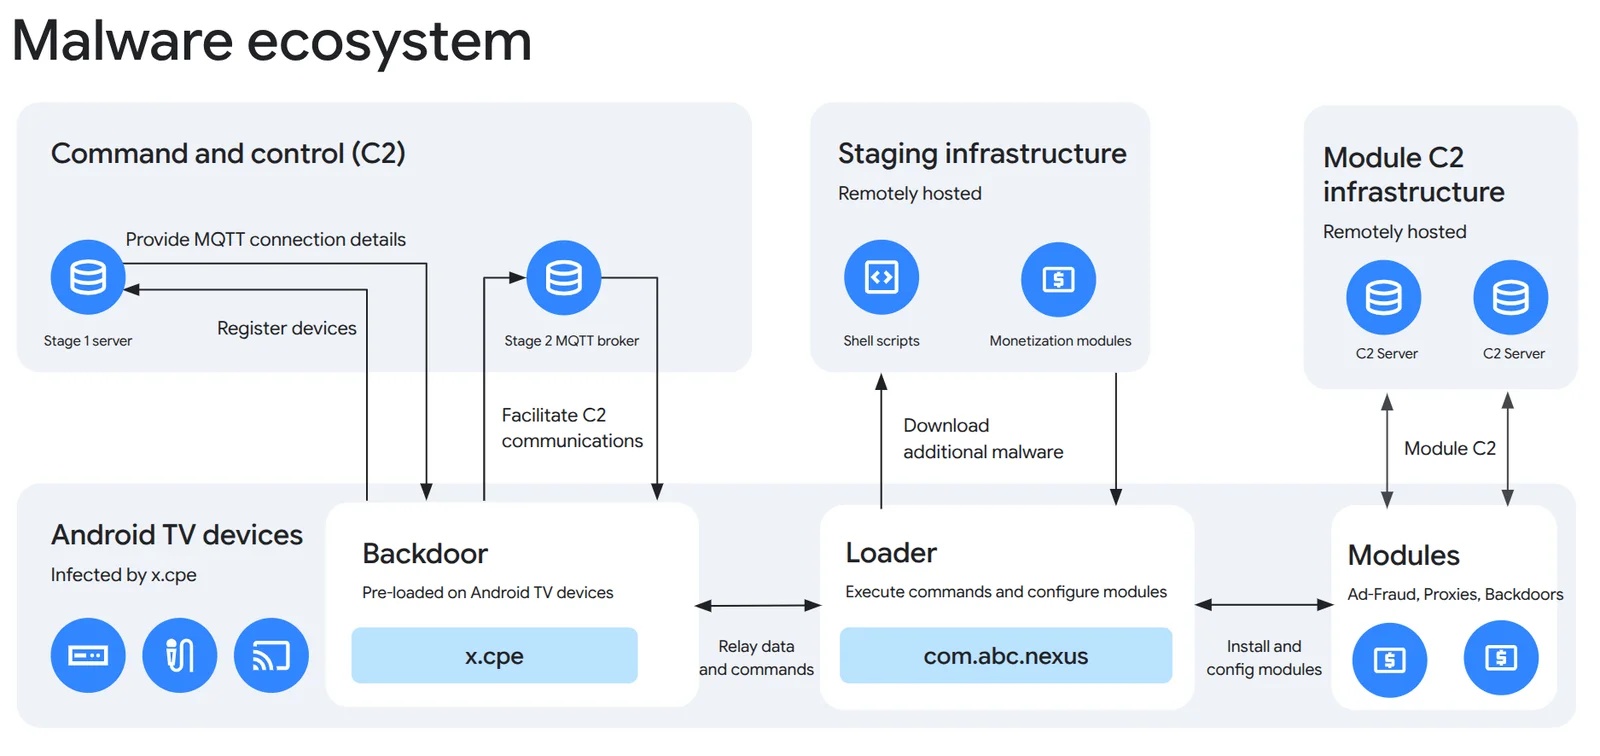


Основная монетизация ботнета строилась на продаже резидентных прокси и рекламном мошенничестве. Так, пропущенный через зараженные приставки трафик выглядел исходящим из обычных домашних сетей, а отдельные вредоносные модули также накручивали показы и клики по рекламным объявлениям. Кроме того, специалисты предупреждают, что через XCPE также распространялись другие бэкдоры и малварь (включая Moyu, Spirit и Bird).


По данным исследователей, ботнет был связан с рядом резидентных прокси-сервисов, включая Linkfog, AppSalt/Honeygain, GaGaNode, NetNut и Traffmonetizer, которые использовали зараженные устройства для перенаправления чужого трафика без ведома или согласия владельцев гаджетов.


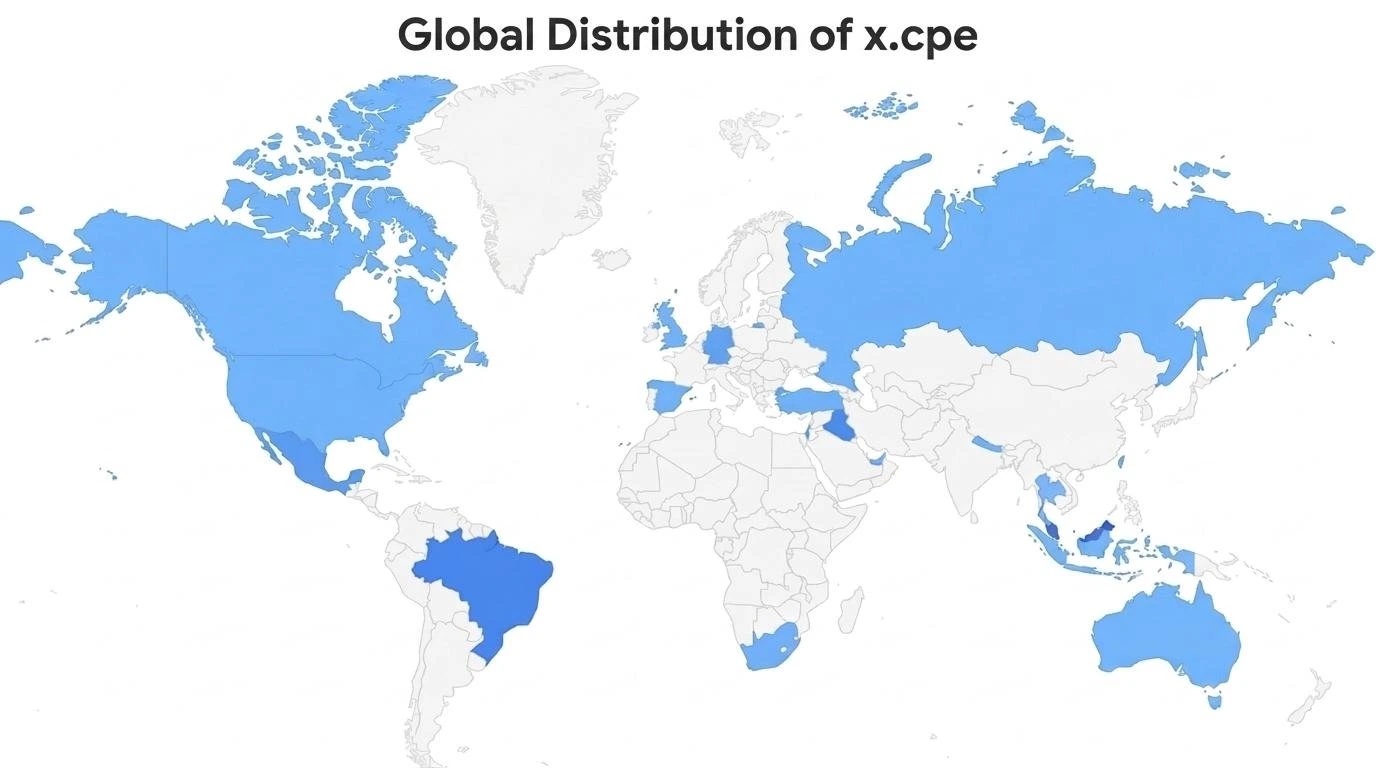
Аналитики компании Trend Micro сообщают, что с 3 июня по 1 октября 2026 года их телеметрия зафиксировала 1 472 554 зараженных устройства 206 моделей более чем в 170 странах. При этом около 1,33 млн девайсов операторы ботнета задействовали для работы прокси-сервисов и рекламного фрода. Больше всего заражений было обнаружено в Малайзии, Бразилии, Ираке, Мексике и на Тайване.


Для отключения ботнета специалисты Google через суд добились блокировки доменов и серверов операторов XCPE, а также управляющей инфраструктуры более 10 связанных семейств малвари. Поскольку эти вредоносы распространялись и другими способами, в Google полагают, что отключение их C2-серверов отрезало преступников еще как минимум от 10 млн зараженных устройств.


Исследователи связали XCPE с китайской компанией Videostrong Technology по нескольким признакам. В частности, домен производителя указывал на тот же IP-адрес, что и один из управляющих серверов малвари, а в инфраструктуре злоумышленников специалисты нашли документ, подписанный директором по исследованиям и разработке Videostrong Оуэном Цао (Owen Cao). При этом в Google уверены, что речь не идет о случайной ошибке или действиях отдельного сотрудника.


Ранее компания Videostrong участвовала в программе сертификации Android TV и выпускала устройства с предустановленными сервисами Google. Однако после проведения расследования в Google разорвали партнерские отношения с производителем и запретили ему выпускать устройства с приложениями Google. Кроме того, Videostrong и ее будущим дочерним и аффилированным компаниям запретили производить сертифицированные Android-устройства и поставлять ПО другим сертифицированным вендорам.


Одновременно с этим в Google пересмотрели процедуру сертификации Android TV. Как выяснили специалисты, Videostrong использовала обфускацию, чтобы пройти проверки безопасности, а вредоносный код загружался уже после первого запуска устройства, и из-за этого существующие тесты не замечали малварь. Теперь компания усилила проверки целостности прошивок для сертифицированных Android TV-устройств.


В своем отчете эксперты отмечают, что удалить с устройства малварь x.cpe не получится штатными средствами. Так как бэкдор находится в прошивке и восстанавливается после перезагрузки, для очистки системы требуется чистая прошивка или замена устройства. Участвовавшие в расследовании специалисты компании Synthient вообще рекомендуют владельцам зараженных приставок отказаться от их использования.
Специалисты Google совместно с полицией Японии и несколькими ИБ-компаниями нарушили работу ботнета XCPE, в который входило более 1,3 млн Android-устройств. В основном зараженные девайсы были ТВ-приставками, и эксперты Google полагают, что китайский производитель Videostrong Technology намеренно встраивал бэкдор в их прошивки на этапе производства, а затем продавал доступ преступникам. В Google заявляют, что Videostrong годами встраивала малварь в устройства разных марок и моделей, постоянно дорабатывая возможности для уклонения от обнаружения и работы с разными преступными группами. Исследователи рассказывают, что связанный с ботнетом бэкдор x.cpe устанавливался на устройства как системное приложение и получал привилегии уровня ОС. После запуска он связывался с управляющей инфраструктурой, отключал проверки Google Play Protect и позволял своим операторам незаметно устанавливать приложения, выполнять команды, делать скриншоты, собирать данные об аккаунтах и устройстве, сканировать локальную сеть и открывать реверс-шеллы. Основная монетизация ботнета строилась на продаже резидентных прокси и рекламном мошенничестве. Так, пропущенный через зараженные приставки трафик выглядел исходящим из обычных домашних сетей, а отдельные вредоносные модули также накручивали показы и клики по рекламным объявлениям. Кроме того, специалисты предупреждают, что через XCPE также распространялись другие бэкдоры и малварь (включая Moyu, Spirit и Bird). По данным исследователей, ботнет был связан с рядом резидентных прокси-сервисов, включая Linkfog, AppSalt/Honeygain, GaGaNode, NetNut и Traffmonetizer, которые использовали зараженные устройства для перенаправления чужого трафика без ведома или согласия владельцев гаджетов. Аналитики компании Trend Micro сообщают, что с 3 июня по 1 октября 2026 года их телеметрия зафиксировала 1 472 554 зараженных устройства 206 моделей более чем в 170 странах. При этом около 1,33 млн девайсов операторы ботнета задействовали для работы прокси-сервисов и рекламного фрода. Больше всего заражений было обнаружено в Малайзии, Бразилии, Ираке, Мексике и на Тайване. Для отключения ботнета специалисты Google через суд добились блокировки доменов и серверов операторов XCPE, а также управляющей инфраструктуры более 10 связанных семейств малвари. Поскольку эти вредоносы распространялись и другими способами, в Google полагают, что отключение их C2-серверов отрезало преступников еще как минимум от 10 млн зараженных устройств. Исследователи связали XCPE с китайской компанией Videostrong Technology по нескольким признакам. В частности, домен производителя указывал на тот же IP-адрес, что и один из управляющих серверов малвари, а в инфраструктуре злоумышленников специалисты нашли документ, подписанный директором по исследованиям и разработке Videostrong Оуэном Цао (Owen Cao). При этом в Google уверены, что речь не идет о случайной ошибке или действиях отдельного сотрудника. Ранее компания Videostrong участвовала в программе сертификации Android TV и выпускала устройства с предустановленными сервисами Google. Однако после проведения расследования в Google разорвали партнерские отношения с производителем и запретили ему выпускать устройства с приложениями Google. Кроме того, Videostrong и ее будущим дочерним и аффилированным компаниям запретили производить сертифицированные Android-устройства и поставлять ПО другим сертифицированным вендорам. Одновременно с этим в Google пересмотрели процедуру сертификации Android TV. Как выяснили специалисты, Videostrong использовала обфускацию, чтобы пройти проверки безопасности, а вредоносный код загружался уже после первого запуска устройства, и из-за этого существующие тесты не замечали малварь. Теперь компания усилила проверки целостности прошивок для сертифицированных Android TV-устройств. В своем отчете эксперты отмечают, что удалить с устройства малварь x.cpe не получится штатными средствами. Так как бэкдор находится в прошивке и восстанавливается после перезагрузки, для очистки системы требуется чистая прошивка или замена устройства. Участвовавшие в расследовании специалисты компании Synthient вообще рекомендуют владельцам зараженных приставок отказаться от их использования.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Martin
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: