Android-вредонос Rokarolla атакует 217 банковских и криптовалютных приложений - «Новости» » Интернет технологии
sitename
Подорожают и камеры: Canon готовится переложить рост затрат на покупателей - «Новости сети»
Альтман приехал к Samsung выпрашивать память для ИИ на фоне усиления дефицита - «Новости сети»
ИИ-агент Anthropic Claude самостоятельно провёл операцию на мозге живой мыши - «Новости сети»
Рынок ПК уже не спасти: Intel перебрасывает мощности с обычных процессоров на серверные - «Новости сети»
Binance закрыла 90 % дыры после кражи $6,3 млрд — вывод средств обещают вернуть 1 ноября - «Новости сети»
На GitHub нашли троян, нацеленный на ИБ-специалистов - «Новости»
DreamHost принудительно сбрасывает пароли пользователей - «Новости»
В кошельке Electrum исправили баг, позволяющий похищать криптовалюту - «Новости»
Discord позволит поисковикам индексировать сообщения на публичных серверах - «Новости»
Компания GMO предлагает миллион долларов США за помощь в поимке хакеров - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Android-вредонос Rokarolla атакует 217 банковских и криптовалютных приложений - «Новости»

Аналитики компании Zimperium обнаружили новый Android-банкер Rokarolla. Малварь распространяется через сайты, которые маскируются под страницы для загрузки популярных приложений вроде Chrome и TikTok. После заражения вредонос получает практически полный контроль над устройством жертвы.


По данным исследователей, вредонос нацелен как минимум на 217 банковских и криптовалютных приложений и оснащен набором из 137 команд для удаленного управления зараженным устройством. Отмечается, что по этому показателю Rokarolla даже превосходит известный троян HOOK, способный выполнять 107 команд.


Цепочка заражения Rokarolla начинается с дроппера, который выдает себя за Google Play Protect. Под предлогом установки Chrome или TikTok он убеждает пользователя предоставить доступ к Accessibility Service, а затем разворачивает основную полезную нагрузку.
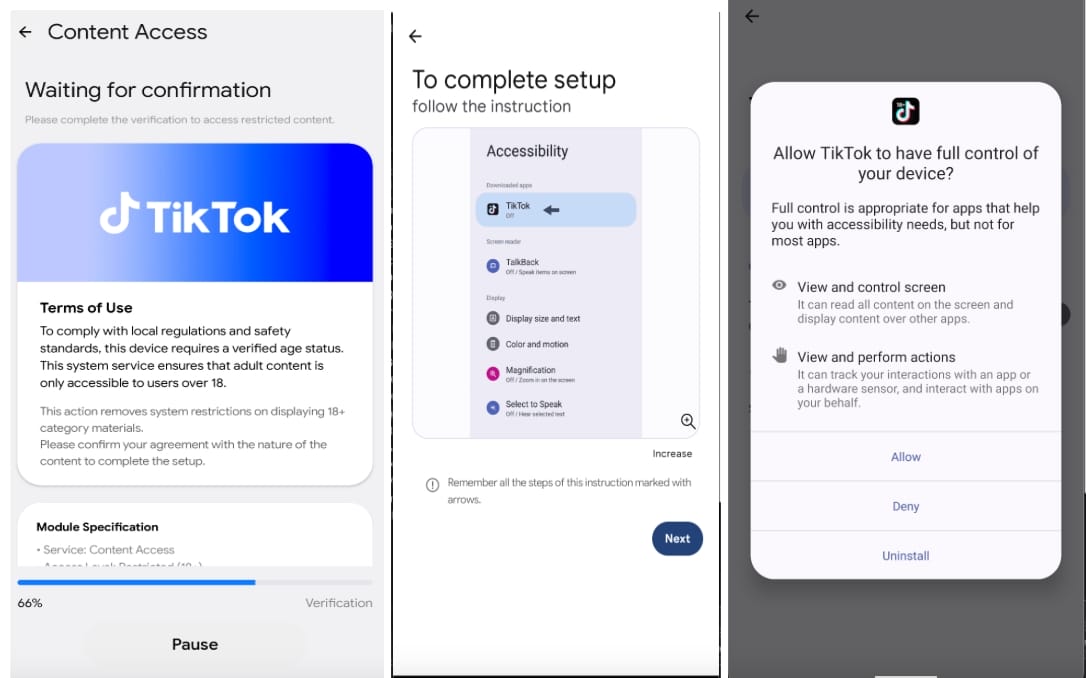


Запрос прав для работы с Accessibility Service

После запуска троян стремится отключить настоящую защиту Google Play Protect. Далее вредонос связывается с управляющим сервером и отправляет своим операторам сведения о зараженном устройстве: модель смартфона, версию Android, язык системы, параметры экрана, уровень заряда батареи, объем памяти и так далее. На основе этой информации для каждой жертвы формируется уникальный идентификатор.


Основная задача Rokarolla — кража финансовых данных. Для этого вредонос проверяет наличие на устройстве целевых приложений и загружает для них соответствующие фишинговые шаблоны. В результате, когда пользователь запускает банковское приложение или криптокошелек, поверх настоящего окна отображается поддельная HTML-форма авторизации. Все введенные в нее данные, включая логины, пароли и реквизиты карт, передаются злоумышленникам.


При этом оверлеи используются не только для фишинга. Отдельная поддельная форма имитирует экран блокировки Android и позволяет похищать PIN-коды, графические ключи и пароли разблокировки. Это позволяет злоумышленникам выполнять действия, которые обычно недоступны на заблокированном смартфоне.


Кроме того, Rokarolla может читать и отправлять SMS-сообщения, что позволяет хакерам перехватывать одноразовые коды подтверждения. Также, если вредонос получает в системе статус приложения по умолчанию для звонков и сообщений, он может блокировать входящие вызовы (в том числе предупреждения от банков о подозрительных операциях).
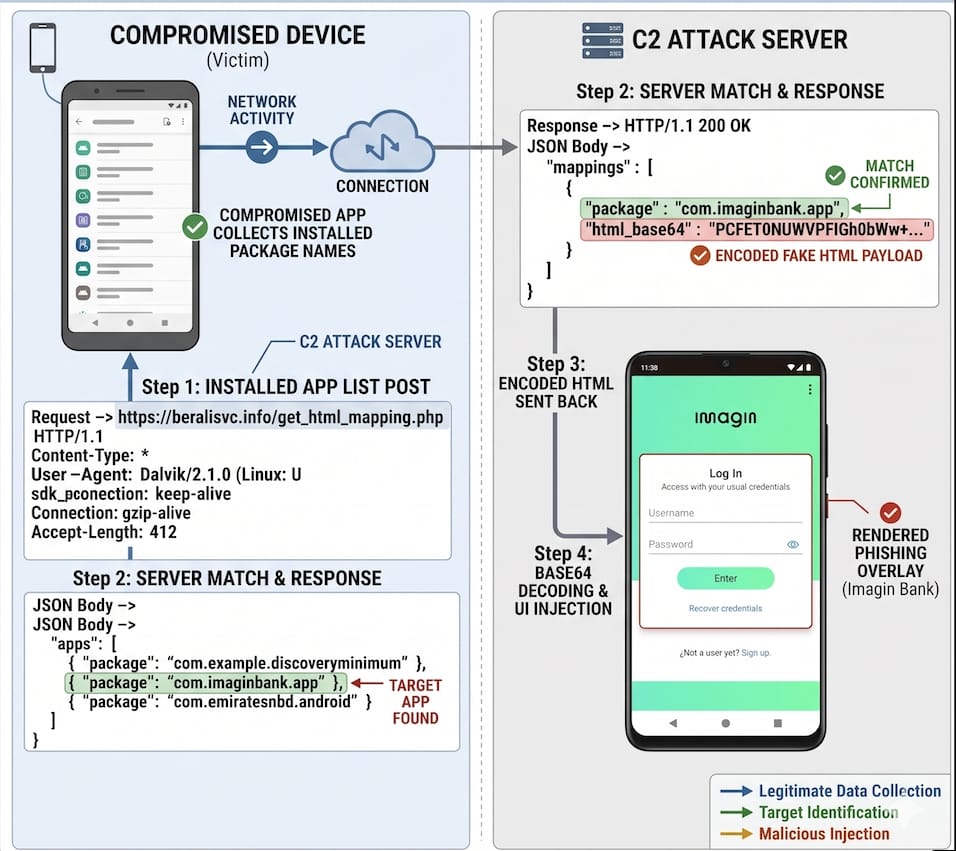


Схема атаки

Помимо перечисленного в арсенале малвари имеется кейлоггер, инструменты для логирования действий в интерфейсе, сбора контактов и уведомлений, а также функции для работы с буфером обмена, благодаря которым троян подменяет скопированные в буфер адреса криптокошельков на адреса атакующих.


Для слежки за пользователем Rokarolla не использует стандартный механизм записи экрана через MediaProjection, так как это приводит к отображению заметного предупреждения. Вместо этого малварь делает последовательные скриншоты через Accessibility API, сохраняет их в формате PNG и по одному отправляет на свой управляющий сервер.


Также троян использует несколько резервных C&C-доменов, что затрудняет блокировку инфраструктуры, и способен скрывать свою активность, удаляя значок из списка приложений, отключая звук и вибрацию, не давая экрану перейти в спящий режим.


В Zimperium напоминают пользователям, что загружать приложения рекомендуется только из магазина Google Play, никогда не следует отключать Play Protect, а также нужно внимательно относиться к любым неожиданным запросам доступа к сервисам специальных возможностей.
Аналитики компании Zimperium обнаружили новый Android-банкер Rokarolla. Малварь распространяется через сайты, которые маскируются под страницы для загрузки популярных приложений вроде Chrome и TikTok. После заражения вредонос получает практически полный контроль над устройством жертвы. По данным исследователей, вредонос нацелен как минимум на 217 банковских и криптовалютных приложений и оснащен набором из 137 команд для удаленного управления зараженным устройством. Отмечается, что по этому показателю Rokarolla даже превосходит известный троян HOOK, способный выполнять 107 команд. Цепочка заражения Rokarolla начинается с дроппера, который выдает себя за Google Play Protect. Под предлогом установки Chrome или TikTok он убеждает пользователя предоставить доступ к Accessibility Service, а затем разворачивает основную полезную нагрузку. Запрос прав для работы с Accessibility Service После запуска троян стремится отключить настоящую защиту Google Play Protect. Далее вредонос связывается с управляющим сервером и отправляет своим операторам сведения о зараженном устройстве: модель смартфона, версию Android, язык системы, параметры экрана, уровень заряда батареи, объем памяти и так далее. На основе этой информации для каждой жертвы формируется уникальный идентификатор. Основная задача Rokarolla — кража финансовых данных. Для этого вредонос проверяет наличие на устройстве целевых приложений и загружает для них соответствующие фишинговые шаблоны. В результате, когда пользователь запускает банковское приложение или криптокошелек, поверх настоящего окна отображается поддельная HTML-форма авторизации. Все введенные в нее данные, включая логины, пароли и реквизиты карт, передаются злоумышленникам. При этом оверлеи используются не только для фишинга. Отдельная поддельная форма имитирует экран блокировки Android и позволяет похищать PIN-коды, графические ключи и пароли разблокировки. Это позволяет злоумышленникам выполнять действия, которые обычно недоступны на заблокированном смартфоне. Кроме того, Rokarolla может читать и отправлять SMS-сообщения, что позволяет хакерам перехватывать одноразовые коды подтверждения. Также, если вредонос получает в системе статус приложения по умолчанию для звонков и сообщений, он может блокировать входящие вызовы (в том числе предупреждения от банков о подозрительных операциях). Схема атаки Помимо перечисленного в арсенале малвари имеется кейлоггер, инструменты для логирования действий в интерфейсе, сбора контактов и уведомлений, а также функции для работы с буфером обмена, благодаря которым троян подменяет скопированные в буфер адреса криптокошельков на адреса атакующих. Для слежки за пользователем Rokarolla не использует стандартный механизм записи экрана через MediaProjection, так как это приводит к отображению заметного предупреждения. Вместо этого малварь делает последовательные скриншоты через Accessibility API, сохраняет их в формате PNG и по одному отправляет на свой управляющий сервер. Также троян использует несколько резервных C
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: