










Создатель вредоносного npm-пакета случайно слил собственные данные - «Новости» » Интернет технологии
sitename
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
«Расстаньтесь с MacBook»: Microsoft доплатит до $1000 за переход с MacBook Pro на Surface Laptop Ultra - «Новости сети»
Китайская CXMT первой в мире начнёт поставлять передовую DDR5 с вертикальными транзисторами в конце этого года - «Новости сети»
Anthropic признала, что не может контролировать своих ИИ-агентов — поэтому им отключили интернет - «Новости сети»
Microsoft выпустила ИИ, который выбирает варианты и не разговаривает — в тестах он оказался в 35 раз быстрее GPT-6 Sol - «Новости сети»
«Это будет монументально»: амбициозный боевик Squadron 42 во вселенной Star Citizen получил новый трейлер, 15 скриншотов и страницу в Steam - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Создатель вредоносного npm-пакета случайно слил собственные данные - «Новости»

Автор вредоносного npm-пакета для кражи данных у пользователей Claude допустил серьезную ошибку, из-за которой малварь раскрыла его приватный GitHub-токен. В итоге исследователи смогли отследить украденные данные и изучить всю инфраструктуру атаки.


ИБ-специалисты компании OX Security обнаружили в npm вредоносный пакет mouse5212-super-formatter, который маскировался под служебную утилиту для синхронизации данных с GitHub. На деле пакет представлял собой инфостилер и был нацелен на пользователей Claude.


По данным исследователей, вредонос нацеливался на содержимое директории /mnt/user-data. Именно этот каталог используется Claude для хранения загруженных файлов, результатов работы и других данных, с которыми взаимодействует ИИ-помощник.


Автор малвари пытался выдать свой пакет за инструмент для проверки репозиториев, сбора диагностической информации и синхронизации рабочих файлов. Однако анализ показал, что после установки пакет выполнял совсем другие действия.


После установки вредонос авторизовывался на GitHub, используя либо токен из переменных окружения жертвы, либо встроенный в код резервный токен. Затем малварь проверяла наличие репозитория для хранения похищенных данных. Если такого репозитория не существовало, вредонос создавал его автоматически и начинал рекурсивно выгружать данные жертвы через GitHub Contents API.
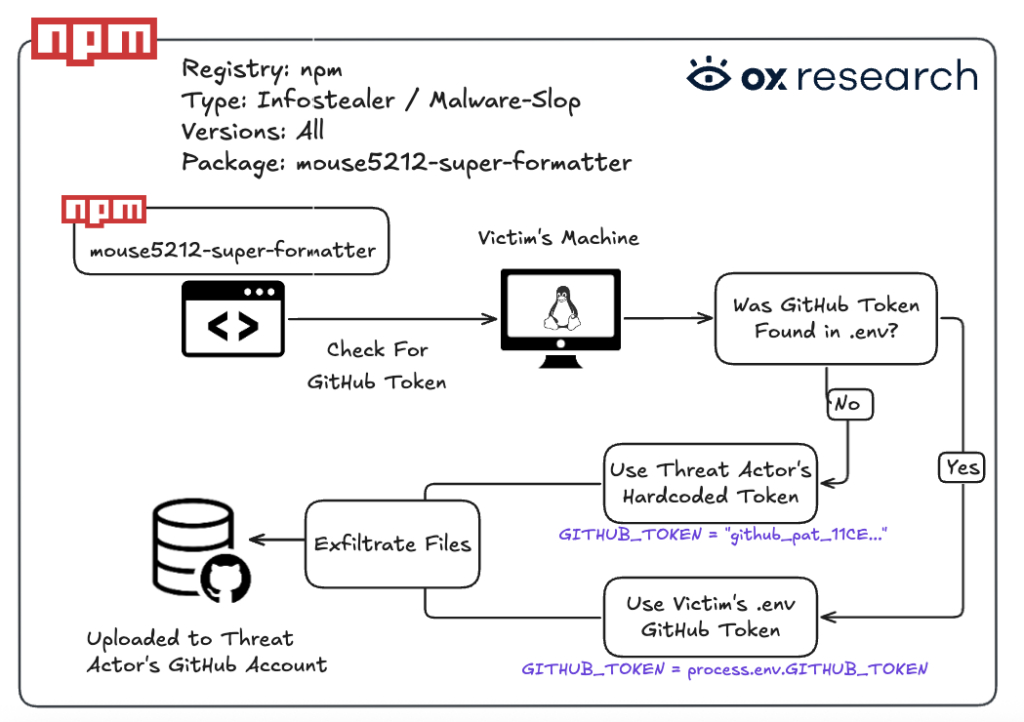


Украденные данные сохранялись в каталогах со случайными именами, что помогало злоумышленнику группировать данные по отдельным сессиям. Передача информации дополнительно маскировалась под отправку диагностических сведений: вредонос генерировал фиктивные логи сетевой активности и создавал впечатление, будто занимается обычным мониторингом системы. Кроме того, исследователи обнаружили нарочито скучные технические комментарии и сообщения коммитов, которые должны были снизить подозрения.


Специалисты назвали эту кампанию Malware-Slop, так как создатель вредоноса прибегал к помощи ИИ и допустил ряд серьезных ошибок. В частности, вредонос по ошибке раскрывал приватный GitHub-токен самого атакующего, сохраненный в коде.


Благодаря этой ошибке специалисты смогли изучить инфраструктуру кампании, отследить тестовые репозитории злоумышленника и обнаружить, что GitHub-аккаунт был создан всего за несколько часов до публикации вредоносного пакета в npm.


Исследователи полагают, что этот инцидент может являться очередным примером использования ИИ для генерации малвари. По их мнению, злоумышленник сумел создать рабочий стилер, но проигнорировал базовые правила операционной безопасности.


На момент публикации отчета специалистов пакет успели скачать 676 раз. Сколько из этих загрузок привели к реальной установке, неизвестно, но все версии mouse5212-super-formatter считаются вредоносными. Специалисты рекомендуют всем, кто устанавливал этот пакет, немедленно отозвать токены GitHub и считать любые данные из каталога /mnt/user-data скомпрометированными.


По мнению OX Security, в будущем подобные случаи будут встречаться чаще. ИИ-инструменты позволяют даже малоопытным злоумышленникам быстро создавать и использовать вредоносный код. В результате в опенсорсных репозиториях может появляться все больше малвари, которая подражает инструментам серьезных группировок, но создана с помощью вайб-кодинга, и ее авторы допускают элементарные ошибки.
Автор вредоносного npm-пакета для кражи данных у пользователей Claude допустил серьезную ошибку, из-за которой малварь раскрыла его приватный GitHub-токен. В итоге исследователи смогли отследить украденные данные и изучить всю инфраструктуру атаки. ИБ-специалисты компании OX Security обнаружили в npm вредоносный пакет mouse5212-super-formatter, который маскировался под служебную утилиту для синхронизации данных с GitHub. На деле пакет представлял собой инфостилер и был нацелен на пользователей Claude. По данным исследователей, вредонос нацеливался на содержимое директории /mnt/user-data. Именно этот каталог используется Claude для хранения загруженных файлов, результатов работы и других данных, с которыми взаимодействует ИИ-помощник. Автор малвари пытался выдать свой пакет за инструмент для проверки репозиториев, сбора диагностической информации и синхронизации рабочих файлов. Однако анализ показал, что после установки пакет выполнял совсем другие действия. После установки вредонос авторизовывался на GitHub, используя либо токен из переменных окружения жертвы, либо встроенный в код резервный токен. Затем малварь проверяла наличие репозитория для хранения похищенных данных. Если такого репозитория не существовало, вредонос создавал его автоматически и начинал рекурсивно выгружать данные жертвы через GitHub Contents API. Украденные данные сохранялись в каталогах со случайными именами, что помогало злоумышленнику группировать данные по отдельным сессиям. Передача информации дополнительно маскировалась под отправку диагностических сведений: вредонос генерировал фиктивные логи сетевой активности и создавал впечатление, будто занимается обычным мониторингом системы. Кроме того, исследователи обнаружили нарочито скучные технические комментарии и сообщения коммитов, которые должны были снизить подозрения. Специалисты назвали эту кампанию Malware-Slop, так как создатель вредоноса прибегал к помощи ИИ и допустил ряд серьезных ошибок. В частности, вредонос по ошибке раскрывал приватный GitHub-токен самого атакующего, сохраненный в коде. Благодаря этой ошибке специалисты смогли изучить инфраструктуру кампании, отследить тестовые репозитории злоумышленника и обнаружить, что GitHub-аккаунт был создан всего за несколько часов до публикации вредоносного пакета в npm. Исследователи полагают, что этот инцидент может являться очередным примером использования ИИ для генерации малвари. По их мнению, злоумышленник сумел создать рабочий стилер, но проигнорировал базовые правила операционной безопасности. На момент публикации отчета специалистов пакет успели скачать 676 раз. Сколько из этих загрузок привели к реальной установке, неизвестно, но все версии mouse5212-super-formatter считаются вредоносными. Специалисты рекомендуют всем, кто устанавливал этот пакет, немедленно отозвать токены GitHub и считать любые данные из каталога /mnt/user-data скомпрометированными. По мнению OX Security, в будущем подобные случаи будут встречаться чаще. ИИ-инструменты позволяют даже малоопытным злоумышленникам быстро создавать и использовать вредоносный код. В результате в опенсорсных репозиториях может появляться все больше малвари, которая подражает инструментам серьезных группировок, но создана с помощью вайб-кодинга, и ее авторы допускают элементарные ошибки.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: