В Rust-репозитории Crates[.]io нашли два вредоносных пакета - «Новости» » Интернет технологии
sitename
Китайцы подсели на генеративный ИИ — его использует каждый второй житель Поднебесной - «Новости сети»
OpenAI представила Dots — ИИ-агентов с собственными компьютерами, которые могут работать круглосуточно без пользователя - «Новости сети»
Вышла Windows 11 26H2 — без значительных изменений, но и без проблем с совместимостью - «Новости сети»
OpenAI отвязала Codex от компьютера разработчика — ИИ получил постоянные облачные рабочие пространства - «Новости сети»
OpenAI бросила вызов Microsoft — ChatGPT получил свой пакет офисных приложений - «Новости сети»
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентов - «Новости сети»
Intel 18A вскрыли под микроскопом: новые транзисторы есть, но TSMC всё ещё впереди - «Новости сети»
Агенты OpenAI предпринимали попытки атаки на один из сайтов ООН на протяжении нескольких месяцев - «Новости сети»
Из-за водяных знаков LLM могут стать уязвимее к промпт-инжектам - «Новости»
Северокорейские хакеры похитили 387,5 млн долларов США у биржи Bitget - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » В Rust-репозитории Crates[.]io нашли два вредоносных пакета - «Новости»

Сразу два вредоносных пакета, насчитывающие около 8500 скачиваний, обнаружены в официальном репозитории Rust. Малварь сканировала системы разработчиков для кражи приватных криптовалютных ключей и других секретов.


Пакеты Rust (они же крейты — crates) распространяются через Crates.io — аналог npm для jаvascript, PyPI для Python и Ruby Gems для Ruby.


Специалисты компании Socket сообщают, что вредоносные крейты faster_log и async_println были опубликованы на платформе 25 мая 2025 года и скачаны 7200 и 1200 раз соответственно.


В настоящее время с платформы уже удалены оба пакета, а также 24 сентября были заблокированы опубликовавшие их аккаунты — rustguruman и dumbnbased.
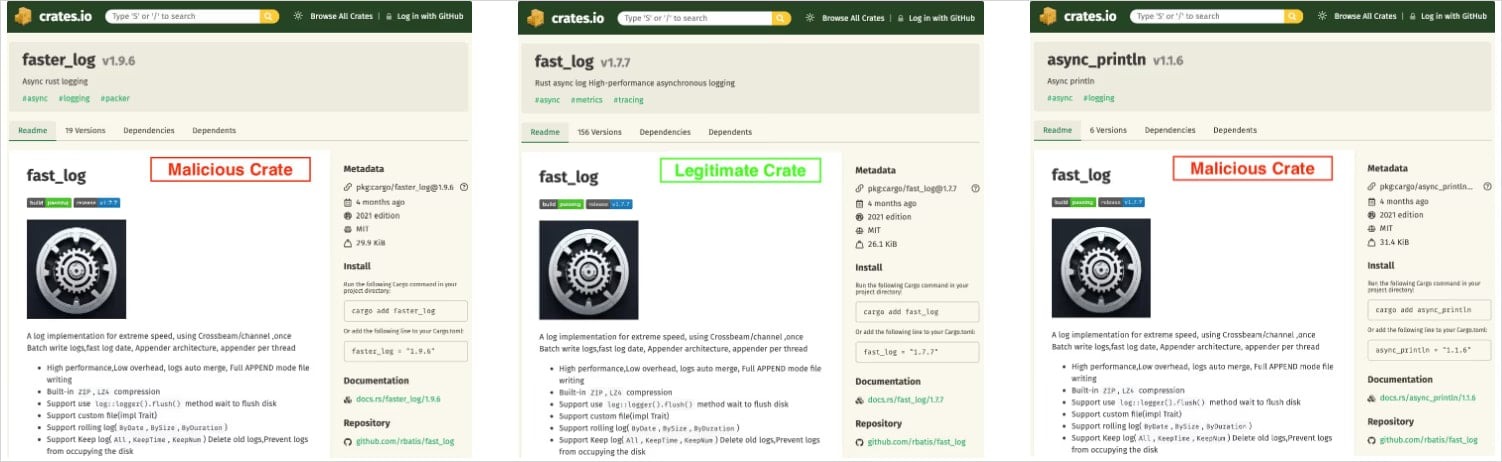


Исследователи рассказывают, что крейты маскировались под легитимный пакет fast_log, скопировав его README-файл, метаданные репозитория и сохранив функциональность логирования, чтобы снизить возможные подозрения жертв. При этом атакующие использовали функциональность упаковки лог-файлов для поиска конфиденциальной информации.


Пейлоад, скрытый во вредоносных пакетах, выполнялся во время работы программы и сканировал окружение жертвы и исходные файлы проекта в поисках трех типов данных:


  • hex-строки, похожие на приватные ключи Ethereum;

  • base58-строки, напоминающие ключи/адреса Solana;

  • массивы байтов в скобках, которые могут скрывать ключи и seed-фразы.


Если совпадения находились, малварь упаковывала их вместе с путем к файлу и номером строки, а затем отправляла данные на жестко закодированный URL Cloudflare Worker (mainnet[.]solana-rpc-pool[.]workers[.]dev). Этот эндпоинт был активен и принимал POST-запросы во время проведения исследования, однако отмечается, что он не является официальным RPC-эндпоинтом Solana.


Представители Crates.io сообщили, что у вредоносных пакетов не было зависимых downstream-крейтов, а заблокированные пользователи не загружали других проектов. Однако разработчикам, использовавшим любой из крейтов, следует провести очистку системы и перевести свои цифровые активы в новые кошельки для предотвращения кражи.


Исследователи напоминают, что перед загрузкой Rust-крейта разработчикам следует проверить репутацию издателя. Также рекомендуется дважды проверять инструкции по сборке, чтобы убедиться, что они не загружают вредоносные пакеты автоматически.
Сразу два вредоносных пакета, насчитывающие около 8500 скачиваний, обнаружены в официальном репозитории Rust. Малварь сканировала системы разработчиков для кражи приватных криптовалютных ключей и других секретов. Пакеты Rust (они же крейты — crates) распространяются через Crates.io — аналог npm для jаvascript, PyPI для Python и Ruby Gems для Ruby. Специалисты компании Socket сообщают, что вредоносные крейты faster_log и async_println были опубликованы на платформе 25 мая 2025 года и скачаны 7200 и 1200 раз соответственно. В настоящее время с платформы уже удалены оба пакета, а также 24 сентября были заблокированы опубликовавшие их аккаунты — rustguruman и dumbnbased. Исследователи рассказывают, что крейты маскировались под легитимный пакет fast_log, скопировав его README-файл, метаданные репозитория и сохранив функциональность логирования, чтобы снизить возможные подозрения жертв. При этом атакующие использовали функциональность упаковки лог-файлов для поиска конфиденциальной информации. Пейлоад, скрытый во вредоносных пакетах, выполнялся во время работы программы и сканировал окружение жертвы и исходные файлы проекта в поисках трех типов данных: hex-строки, похожие на приватные ключи Ethereum; base58-строки, напоминающие ключи/адреса Solana; массивы байтов в скобках, которые могут скрывать ключи и seed-фразы. Если совпадения находились, малварь упаковывала их вместе с путем к файлу и номером строки, а затем отправляла данные на жестко закодированный URL Cloudflare Worker (mainnet_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Dutton
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: