Более 1500 игроков Minecraft скачали с GitHub вредоносные читы - «Новости» » Интернет технологии
sitename
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентов - «Новости сети»
Intel 18A вскрыли под микроскопом: новые транзисторы есть, но TSMC всё ещё впереди - «Новости сети»
Агенты OpenAI предпринимали попытки атаки на один из сайтов ООН на протяжении нескольких месяцев - «Новости сети»
Из-за водяных знаков LLM могут стать уязвимее к промпт-инжектам - «Новости»
Северокорейские хакеры похитили 387,5 млн долларов США у биржи Bitget - «Новости»
ISC выпустил обновления BIND, устраняющие 14 уязвимостей - «Новости»
В ИИ-помощнике Meta Muse обнаружили серьезную уязвимость - «Новости»
Неисправленные уязвимости в смартфонах OnePlus позволяют получить root-права - «Новости»
Житель Бруклина получил до 12 лет тюрьмы за кражу почти $16 млн у клиентов Coinbase - «Новости»
Малварь ClosedQuorum использует Gemini, DeepSeek, Qwen и Mistral для принятия решений - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Более 1500 игроков Minecraft скачали с GitHub вредоносные читы - «Новости»

Аналитики Check Point обнаружили масштабную кампанию по распространению малвари, направленную на игроков Minecraft. Вредоносные моды и читы заражают устройства под управлением Windows стилерами, которые воруют учетные данные, токены аутентификации и криптовалюту.


Исследователи обратили внимание на тысячи просмотров ссылок на Pastebin, которые использовались злоумышленниками для доставки полезных нагрузок, что свидетельствует о масштабности этой кампании.


Эти атаки специалисты связывают с Stargazers Ghost Network — сервисом для распространения вредоносного ПО, который маскирует свою деятельность с помощью множества якобы легитимных репозиториев на GitHub. Напомним, что об этом сервисе и стоящей за ним группировкой Stargazer Goblin эксперты подробно рассказывали ранее.


В 2024 году было выявлено более 3000 аккаунтов на GitHub, через которые доставлялись инфостилеры, а позже исследователи связали Stargazers Ghost Network с распространением малвари GodLoader, заразившей более 17 000 систем всего за три месяца.


Новая вредоносная кампания нацелена на игроков Minecraft и распространяет среди них Java-малварь, которую пока практически не обнаруживают антивирусы. Исследователи нашли на GitHub множество репозиториев злоумышленников, замаскированных под моды и читы для Minecraft (Skyblock Extras, Polar Client, FunnyMap, Oringo и Taunahi). По оценкам исследователей, жертвами этих атак могли стать более 1500 пользователей.
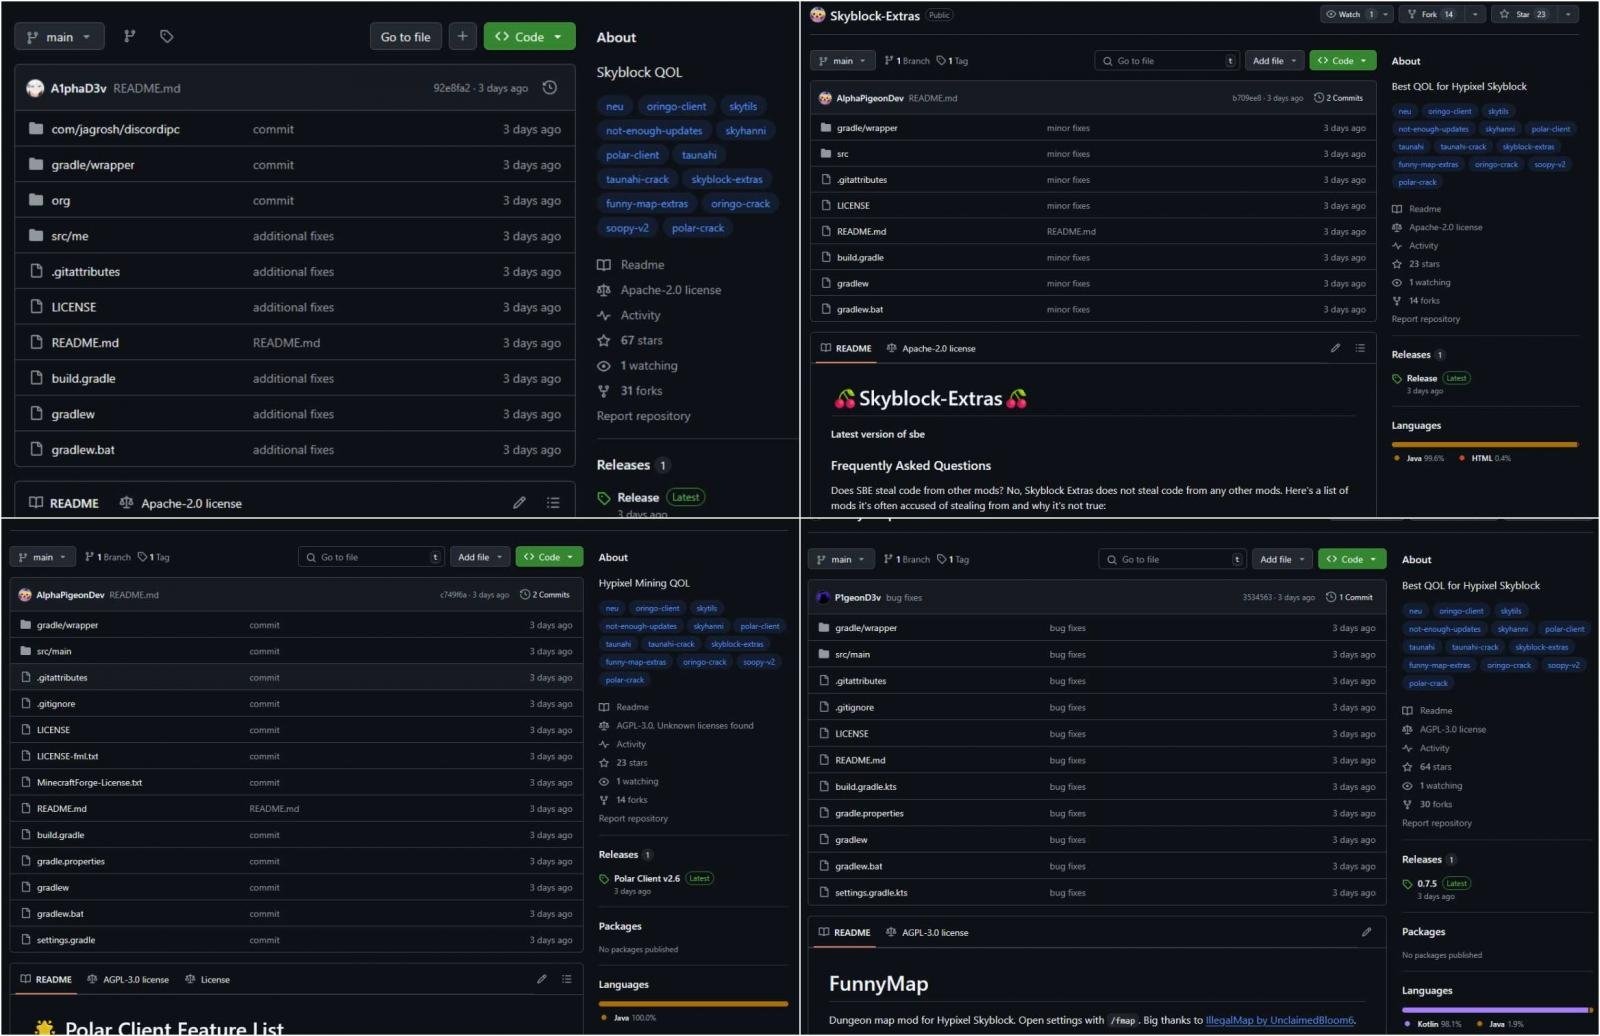


Вредоносные репозитории

«Мы выявили около 500 репозиториев GitHub, включая форкнутые или скопированные, которые были частью этой кампании. Также мы обнаружили около 700 [фальшивых] звезд, оставленных примерно 70 аккаунтами», — рассказывают эксперты.


На первом этапе атаки, после выполнения в Minecraft, JAR-загрузчик использует закодированный base64 URL-адрес и загружает следующий этап с Pastebin, что в итоге приводит к скачиванию основанного на Java стилера.


Этот вредонос стремится похитить токены учетных записей Minecraft и пользовательские данные из лаунчера Minecraft, а также популярных сторонних лаунчеров, включая Feather, Lunar и Essential.  Также он пытается украсть токены Discord и Telegram, а затем отправляет собранные данные через POST-запросы на сервер атакующих.


Помимо этого Java-стилер служит загрузчиком для другого стилера на базе .NET, который называется 44 CALIBER и представляет собой более «традиционную» версию такой малвари. 44 CALIBER старается похитить информацию из браузеров, данные из VPN-аккаунтов, криптовалютных кошельков, Steam, Discord и других приложений. Также второй стилер собирает системную информацию, данные буфера обмена и может делать скриншоты машины жертвы.
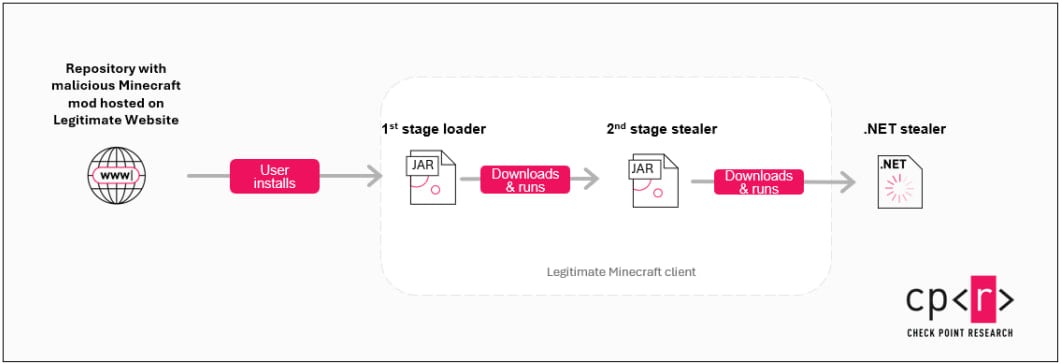


Схема атаки

«После деобфускации мы наблюдали, что он похищает различные учетные данные из браузеров (Chromium, Edge, Firefox), определенные файлы (Desktop, Documents, %USERPROFILE%/Source), информацию криптовалютных кошельков (Armory, AtomicWallet, BitcoinCore, Bytecoin, DashCore, Electrum, Ethereum, LitecoinCore, Monero, Exodus, Zcash, Jaxx), данные VPN (ProtonVPN, OpenVPN, NordVPN), а также Steam, Discord, FileZilla, Telegram», — предупреждают исследователи.


Украденная информация передается через веб-хуки Discord, сопровождаемые комментариями на русском языке. Это, а также временные метки коммитов в часовом поясе UTC+3, позволяет предположить, что за этой кампанией стоят русскоязычные операторы.
Аналитики Check Point обнаружили масштабную кампанию по распространению малвари, направленную на игроков Minecraft. Вредоносные моды и читы заражают устройства под управлением Windows стилерами, которые воруют учетные данные, токены аутентификации и криптовалюту. Исследователи обратили внимание на тысячи просмотров ссылок на Pastebin, которые использовались злоумышленниками для доставки полезных нагрузок, что свидетельствует о масштабности этой кампании. Эти атаки специалисты связывают с Stargazers Ghost Network — сервисом для распространения вредоносного ПО, который маскирует свою деятельность с помощью множества якобы легитимных репозиториев на GitHub. Напомним, что об этом сервисе и стоящей за ним группировкой Stargazer Goblin эксперты подробно рассказывали ранее. В 2024 году было выявлено более 3000 аккаунтов на GitHub, через которые доставлялись инфостилеры, а позже исследователи связали Stargazers Ghost Network с распространением малвари GodLoader, заразившей более 17 000 систем всего за три месяца. Новая вредоносная кампания нацелена на игроков Minecraft и распространяет среди них Java-малварь, которую пока практически не обнаруживают антивирусы. Исследователи нашли на GitHub множество репозиториев злоумышленников, замаскированных под моды и читы для Minecraft (Skyblock Extras, Polar Client, FunnyMap, Oringo и Taunahi). По оценкам исследователей, жертвами этих атак могли стать более 1500 пользователей. Вредоносные репозитории «Мы выявили около 500 репозиториев GitHub, включая форкнутые или скопированные, которые были частью этой кампании. Также мы обнаружили около 700 _
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Coleman
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: