










У платформы Pandabuy утекли данные 1,3 млн пользователей - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » У платформы Pandabuy утекли данные 1,3 млн пользователей - «Новости»

Утекли данные 1,3 млн пользователей e-commerce-платформы PandaBuy. Судя по всему, утечка произошла после того как двое злоумышленников воспользовались многочисленными уязвимостями для взлома систем PandaBuy.


PandaBuy — это торговая площадка, позволяющая пользователям из разных стран мира приобретать товары из Китая, например, с Tmall, Taobao и JD.com.


Ранее на этой неделе хакер под ником Sanggiero заявил о взломе PandaBuy, который он якобы совершил вместе со своим напарником, известным под псевдонимом IntelBoker.


«Данные были украдены путем эксплуатации нескольких критических уязвимостей в API платформы, а также были обнаружены другие ошибки, позволявшие получить доступ к внутренним сервисам сайта», — заявил хакер.


По словам злоумышленника, украденные данные содержали более трех миллионов уникальных User ID, имен, фамилий, телефонных номеров, email-адресов, IP-адресов, дат заказов, ID заказов, домашних адресов, почтовых индексов и так далее.
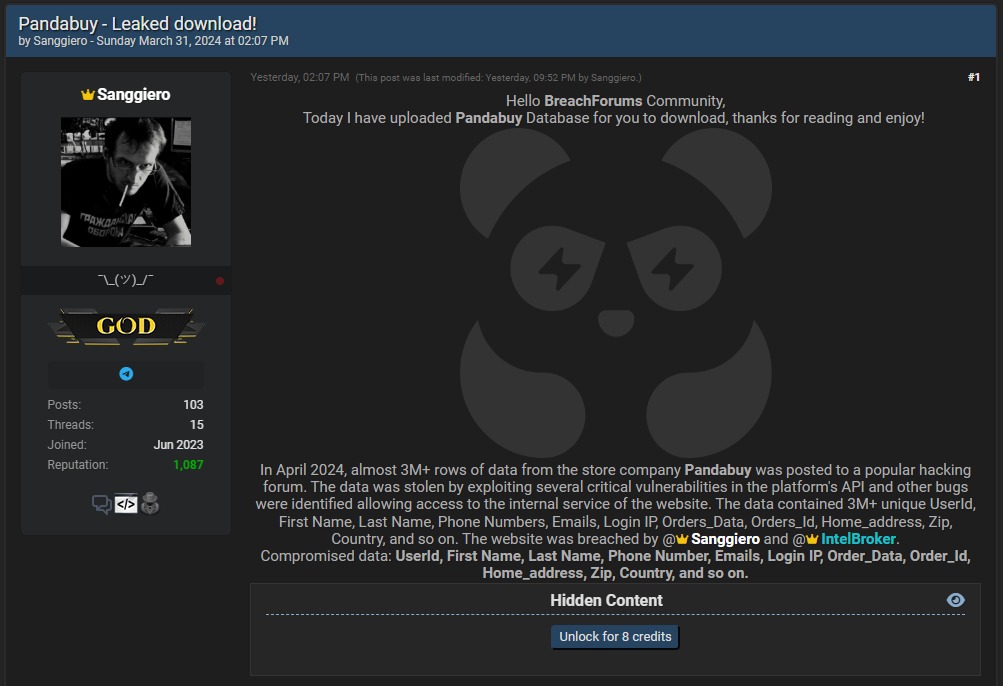


Данные о пользователях PandaBuy были опубликованы на хак-форуме BreachForums и теперь доступны любому зарегистрированному пользователю в обмен на символическую плату в криптовалюте.


В качестве доказательства подлинности информации для незарегистрированных пользователей Sanggiero опубликовал небольшую выборку, содержащую адреса электронной почты, имена покупателей, номера и детали заказов, адреса доставки, даты и время транзакций, а также идентификаторы платежей.


Трой Хант (Troy Hunt), создатель сервиса по агрегации утечек Have I Been Pwned (HIBP), уже проверил дамп при помощи запросов на сброс пароля и подтвердил, что по крайней мере 1,3 млн email-адресов являются действительными и получены с PandaBuy. Остальные адреса представляют собой дубликаты или не действуют. То есть озвученные хакерами цифры были завышены.


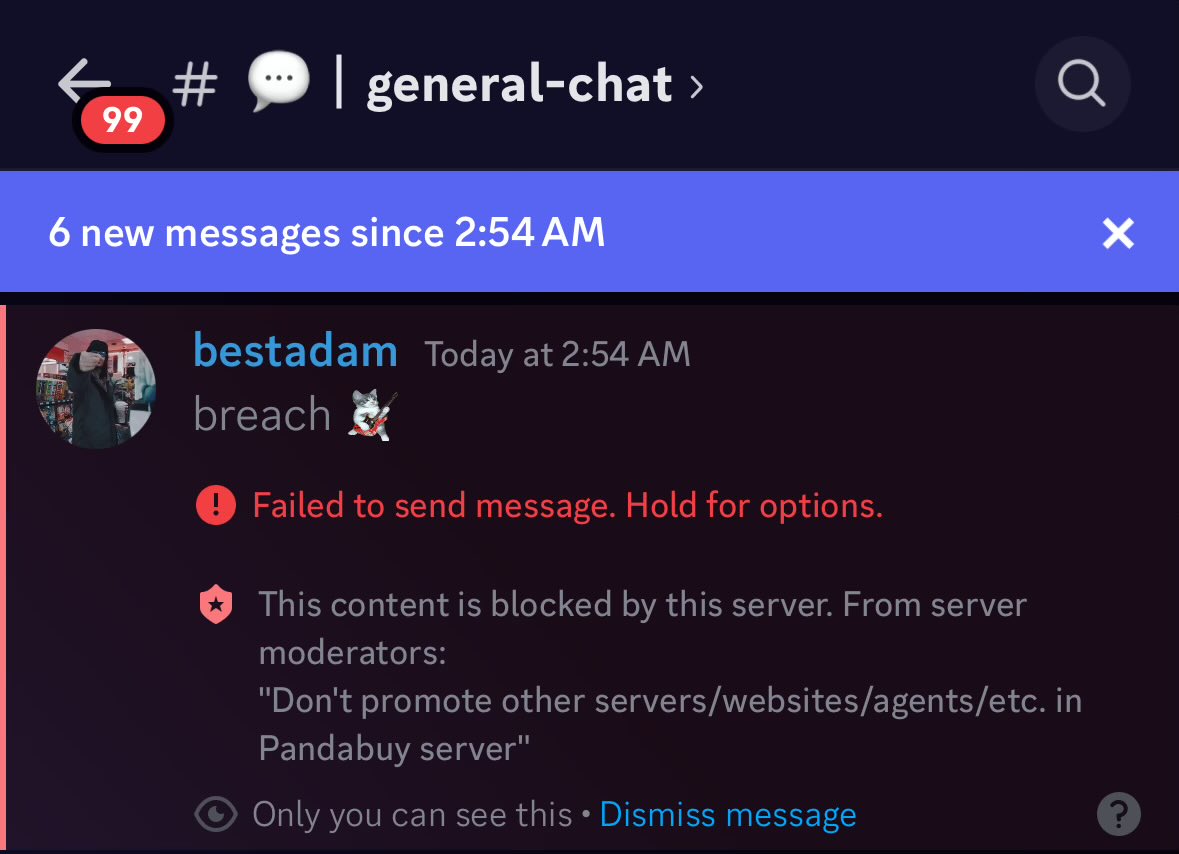
Сначала представители PandaBuy не делали никаких заявлений по поводу утечки данных. Более того, согласно сообщениям некоторых пользователей, компания и вовсе попыталась скрыть инцидент, цензурируя сообщения о возможном взломе в Discord и на Reddit.


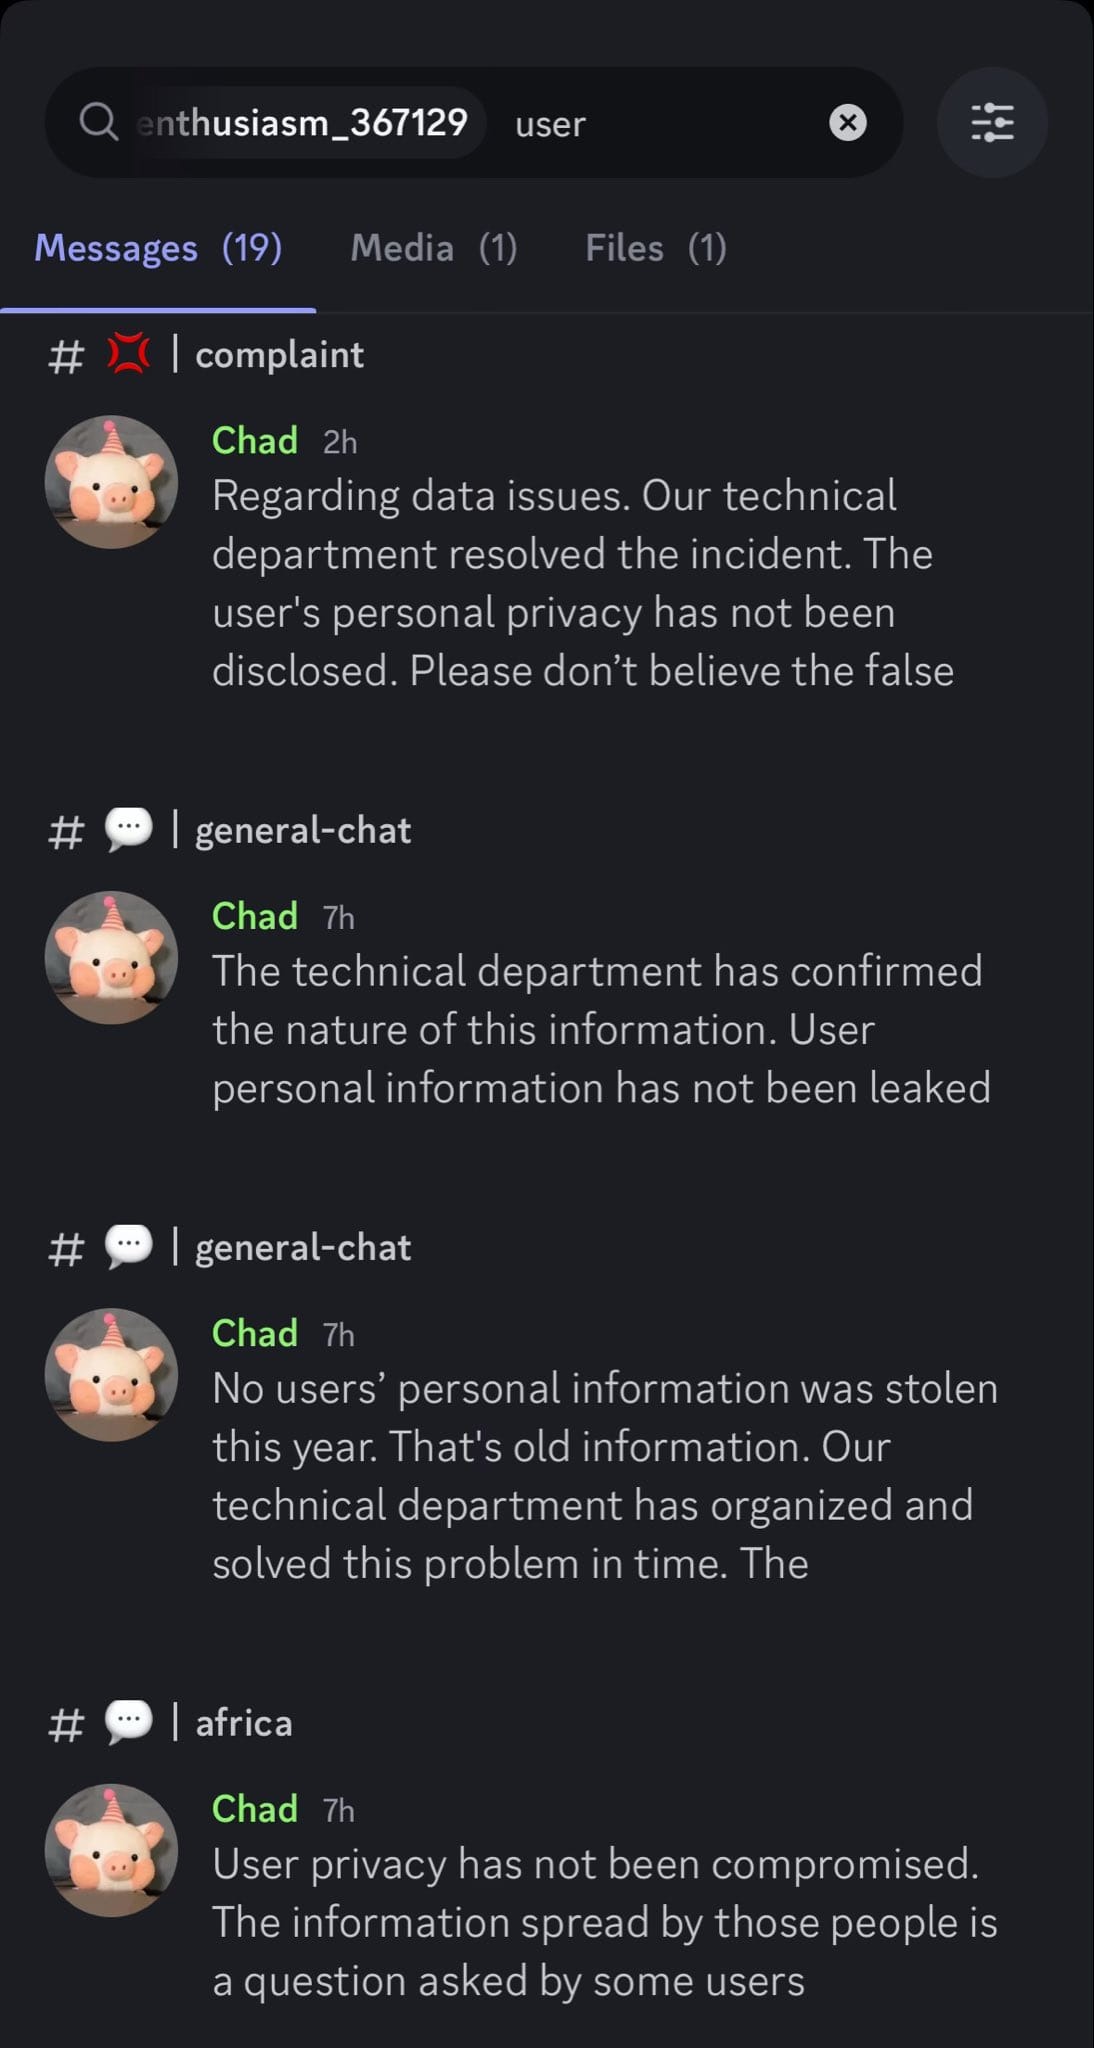
Затем администратор Discord-канала компании сообщил, что инцидент с утечкой данных произошел в прошлом, утечка является старой, данные пользователей не пострадали, а команда безопасности PandaBuy оперативно отреагировала на проблему.


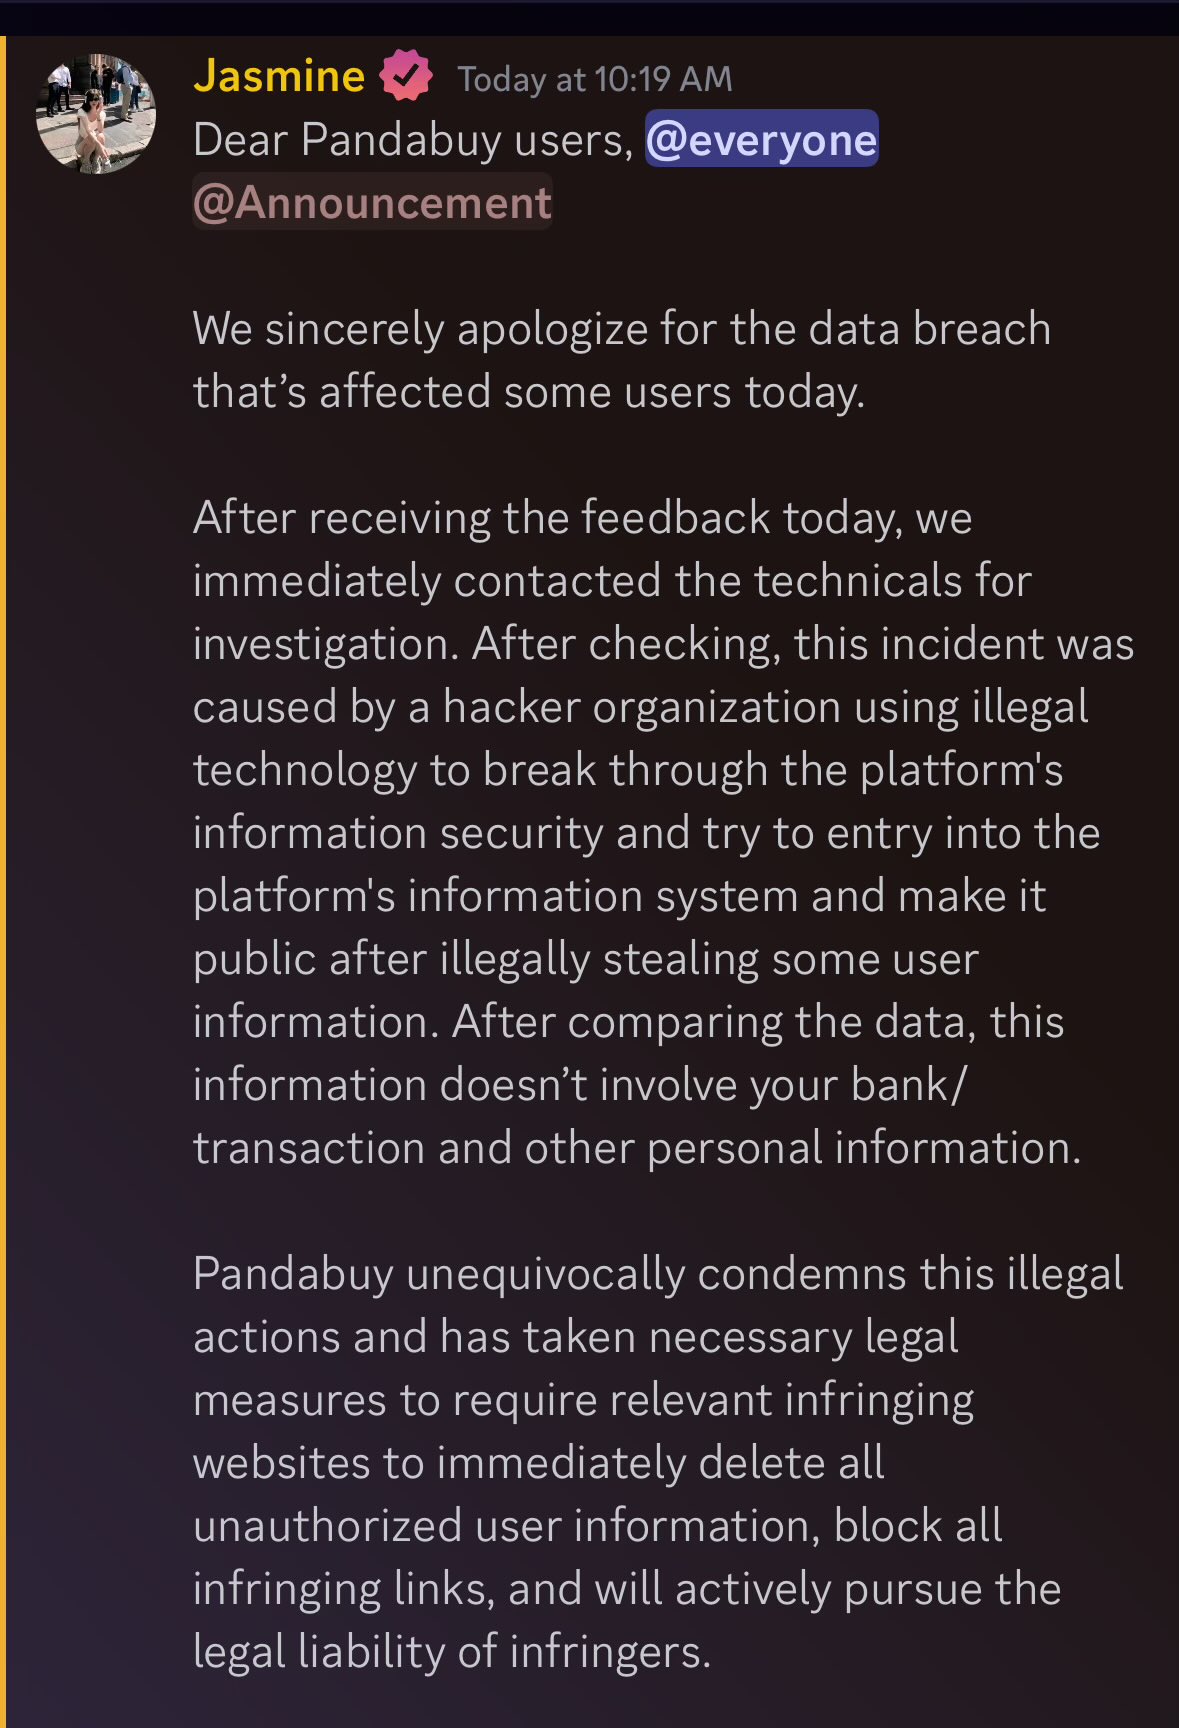
После этого представители PandaBuy все же опубликовали официальное заявление, в котором наконец признали факт взлома. В PandaBuy не сообщили никаких подробностей о количестве или характере украденных данных, но подчеркнули, что финансовая информация клиентов не пострадала.


Также компания не сообщила, как именно произошел взлом и утечка данных. В PandaBuy уклончиво пишут о том, что «системные уязвимости» были устранены, и теперь системы компании тщательно проверяются для устранения «всех скрытых угроз».
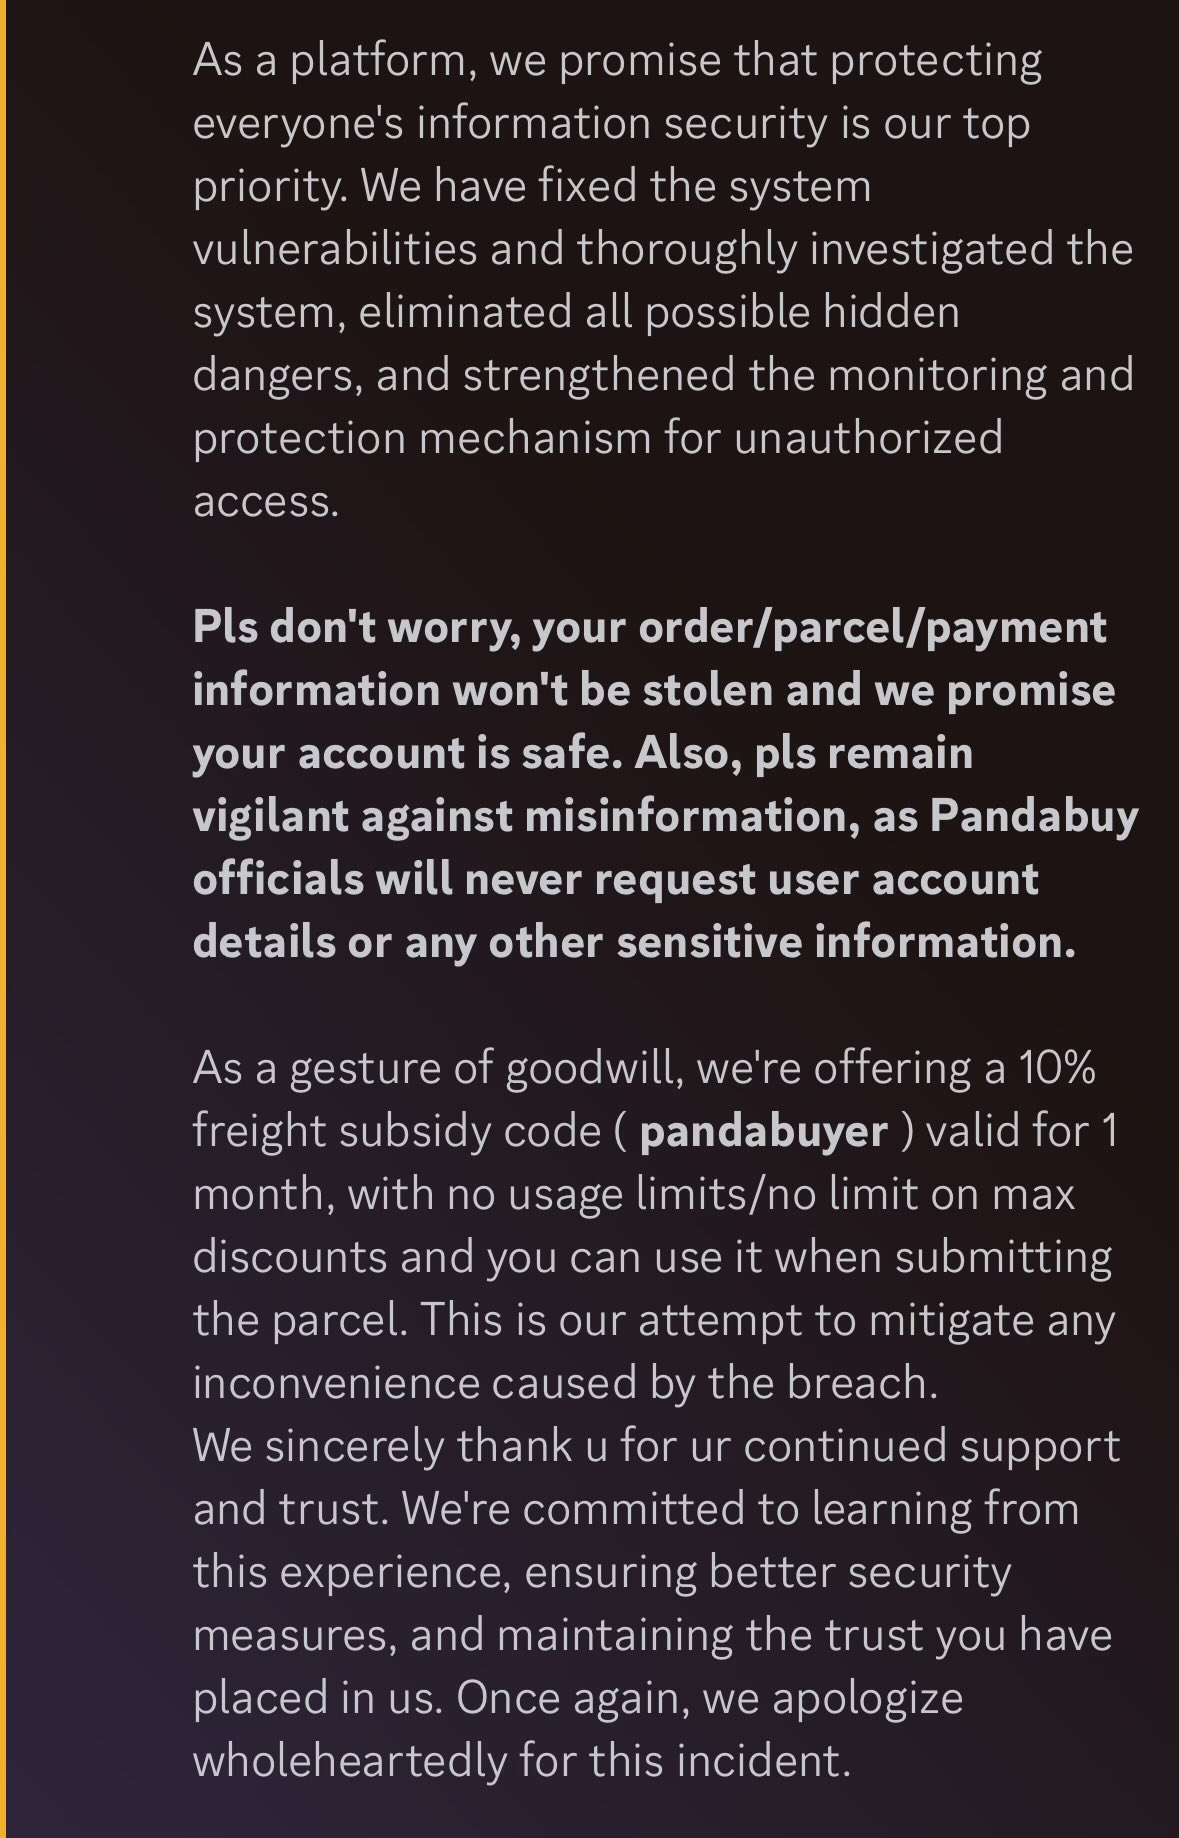


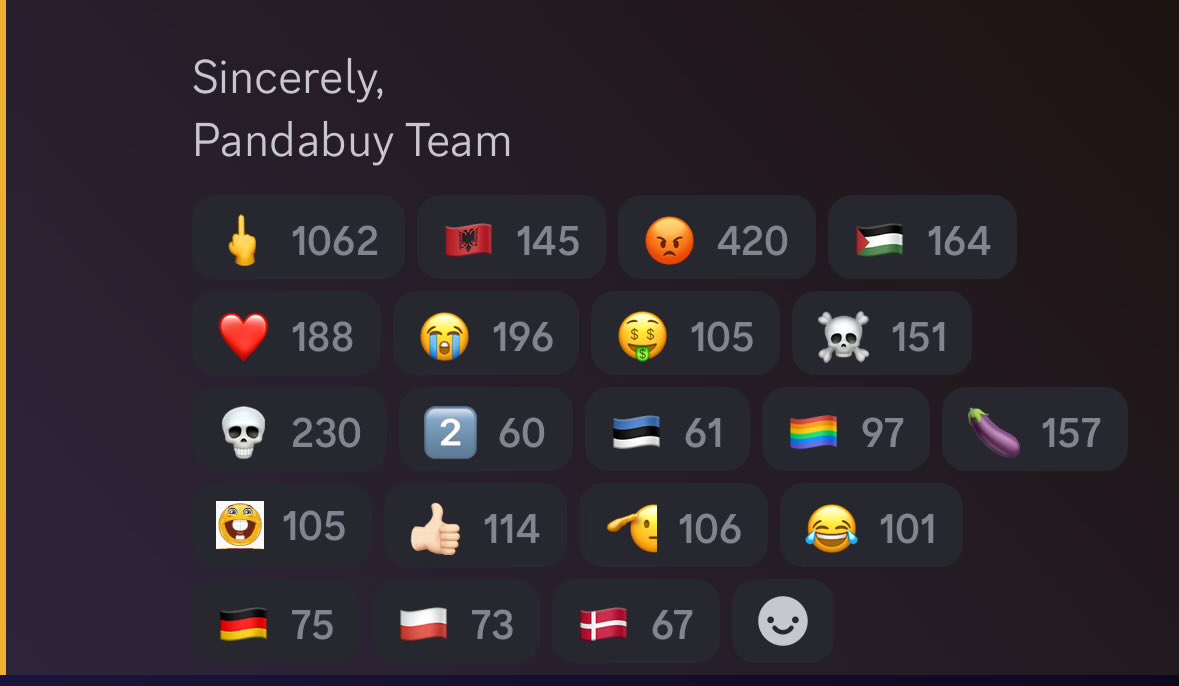
В качестве извинений представители платформы предложили пользователям скидку 10% на все расходы, связанные с доставкой товаров, которую можно использовать неограниченное количество раз в течение месяца, а также принесли извинения. Стоит отметить, что самой популярной реакцией пользователей на это официальное заявление стал эмодзи со средним пальцем.
Утекли данные 1,3 млн пользователей e-commerce-платформы PandaBuy. Судя по всему, утечка произошла после того как двое злоумышленников воспользовались многочисленными уязвимостями для взлома систем PandaBuy. PandaBuy — это торговая площадка, позволяющая пользователям из разных стран мира приобретать товары из Китая, например, с Tmall, Taobao и JD.com. Ранее на этой неделе хакер под ником Sanggiero заявил о взломе PandaBuy, который он якобы совершил вместе со своим напарником, известным под псевдонимом IntelBoker. «Данные были украдены путем эксплуатации нескольких критических уязвимостей в API платформы, а также были обнаружены другие ошибки, позволявшие получить доступ к внутренним сервисам сайта», — заявил хакер. По словам злоумышленника, украденные данные содержали более трех миллионов уникальных User ID, имен, фамилий, телефонных номеров, email-адресов, IP-адресов, дат заказов, ID заказов, домашних адресов, почтовых индексов и так далее. Данные о пользователях PandaBuy были опубликованы на хак-форуме BreachForums и теперь доступны любому зарегистрированному пользователю в обмен на символическую плату в криптовалюте. В качестве доказательства подлинности информации для незарегистрированных пользователей Sanggiero опубликовал небольшую выборку, содержащую адреса электронной почты, имена покупателей, номера и детали заказов, адреса доставки, даты и время транзакций, а также идентификаторы платежей. Трой Хант (Troy Hunt), создатель сервиса по агрегации утечек Have I Been Pwned (HIBP), уже проверил дамп при помощи запросов на сброс пароля и подтвердил, что по крайней мере 1,3 млн email-адресов являются действительными и получены с PandaBuy. Остальные адреса представляют собой дубликаты или не действуют. То есть озвученные хакерами цифры были завышены. Сначала представители PandaBuy не делали никаких заявлений по поводу утечки данных. Более того, согласно сообщениям некоторых пользователей, компания и вовсе попыталась скрыть инцидент, цензурируя сообщения о возможном взломе в Discord и на Reddit. Затем администратор Discord-канала компании сообщил, что инцидент с утечкой данных произошел в прошлом, утечка является старой, данные пользователей не пострадали, а команда безопасности PandaBuy оперативно отреагировала на проблему. После этого представители PandaBuy все же опубликовали официальное заявление, в котором наконец признали факт взлома. В PandaBuy не сообщили никаких подробностей о количестве или характере украденных данных, но подчеркнули, что финансовая информация клиентов не пострадала. Также компания не сообщила, как именно произошел взлом и утечка данных. В PandaBuy уклончиво пишут о том, что «системные уязвимости» были устранены, и теперь системы компании тщательно проверяются для устранения «всех скрытых угроз». В качестве извинений представители платформы предложили пользователям скидку 10% на все расходы, связанные с доставкой товаров, которую можно использовать неограниченное количество раз в течение месяца, а также принесли извинения. Стоит отметить, что самой популярной реакцией пользователей на это официальное заявление стал эмодзи со средним пальцем.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: