










Emsisoft заявляет, что хакеры подделывают ее сертификаты - «Новости» » Интернет технологии
sitename
Глобальные версии Xiaomi 18 Pro и Pro Max выйдут до конца ноября: батареи меньше, а цены почти вдвое выше китайских - «Новости сети»
Майнинг на видеокартах неожиданно вернулся — но ИИ не оставил шансов на новый бум - «Новости сети»
«Сможем воплотить в игре все наши идеи и мечты»: душевный симулятор деревенского водителя «Заря» нашёл издателя - «Новости сети»
Ремастер легендарной Thief выйдет с сюжетной кампанией от авторов The Black Parade — новый трейлер и дата релиза Thief: The Dark Project Remastered - «Новости сети»
Anthropic набрала долговых обязательств почти на $900 млрд ради ИИ — и снова ушла в убыток - «Новости сети»
Подорожают и камеры: Canon готовится переложить рост затрат на покупателей - «Новости сети»
Альтман приехал к Samsung выпрашивать память для ИИ на фоне усиления дефицита - «Новости сети»
ИИ-агент Anthropic Claude самостоятельно провёл операцию на мозге живой мыши - «Новости сети»
Рынок ПК уже не спасти: Intel перебрасывает мощности с обычных процессоров на серверные - «Новости сети»
Binance закрыла 90 % дыры после кражи $6,3 млрд — вывод средств обещают вернуть 1 ноября - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Emsisoft заявляет, что хакеры подделывают ее сертификаты - «Новости»

Специалисты ИБ-компании Emsisoft предупредили, что злоумышленники используют поддельные сертификаты для подписи кода, выдавая себя за Emsisoft. Атакующие нацеливаются на клиентов компании, использующих ее продукты, в надежде обойти их защиту.


В своем бюллетене безопасности Emsisoft сообщает, что недавно один из ее клиентов стал мишенью хакеров, которые использовали исполняемый файл, подписанный поддельным сертификатом Emsisoft.


«Недавно мы наблюдали инцидент, в ходе которого фальшивый сертификат для подписания кода, якобы принадлежащий Emsisoft, использовался для сокрытия таргетированной  атаки против одного из наших клиентов. Эта организация использовала наши продукты, и цель злоумышленников состояла в том, чтобы заставить организацию разрешить работу приложения, которое злоумышленники установили и намеревались использовать, списав его обнаружение на ложное срабатывание», — говорят представители Emsisoft.


Хотя атака не удалась, а ПО Emsisoft заблокировало файл хакеров из-за недействительной подписи, компания предупреждает клиентов о необходимости проявлять бдительность в отношении подобных атак.


По информации специалистов Emsisoft, злоумышленники, вероятно, получили первоначальный доступ к скомпрометированному устройству клиента с помощью RDP-брутфорса или использовали украденные учетные данные, принадлежащие сотруднику атакованной организации.


Получив доступ, атакующие попытались установить легитимное опенсорсное приложение MeshCentral для удаленного доступа, которому обычно доверяют защитные решения. Однако исполняемый файл MeshCentral в данном случае был подписан поддельным сертификатом Emsisoft, утверждающим, что тот выпущен «доверенным сетевым центром сертификации Emsisoft Server».
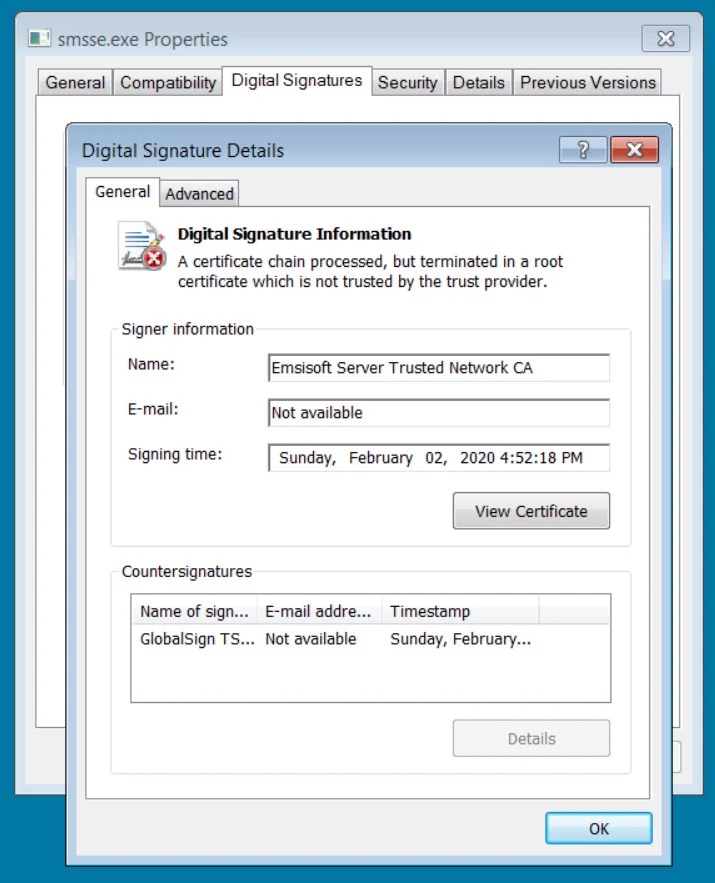


В итоге ПО Emsisoft просканировало файл, но пометило его как «Неизвестный» из-за недопустимой подписи и поместило в карантин.


Отмечается, что если бы сотрудник компании-цели воспринял это предупреждение как ложное срабатывание, он мог бы разрешить запуск приложения, и злоумышленники смогли бы получить полный доступ к устройству.


«Этот инцидент демонстрирует, что организациям необходимо иметь несколько уровней защиты. Чтобы, если атаку не удалось блокировать на одном уровне, это было сделано на другом уровне», — говорят в Emsisoft.
Специалисты ИБ-компании Emsisoft предупредили, что злоумышленники используют поддельные сертификаты для подписи кода, выдавая себя за Emsisoft. Атакующие нацеливаются на клиентов компании, использующих ее продукты, в надежде обойти их защиту. В своем бюллетене безопасности Emsisoft сообщает, что недавно один из ее клиентов стал мишенью хакеров, которые использовали исполняемый файл, подписанный поддельным сертификатом Emsisoft. «Недавно мы наблюдали инцидент, в ходе которого фальшивый сертификат для подписания кода, якобы принадлежащий Emsisoft, использовался для сокрытия таргетированной атаки против одного из наших клиентов. Эта организация использовала наши продукты, и цель злоумышленников состояла в том, чтобы заставить организацию разрешить работу приложения, которое злоумышленники установили и намеревались использовать, списав его обнаружение на ложное срабатывание», — говорят представители Emsisoft. Хотя атака не удалась, а ПО Emsisoft заблокировало файл хакеров из-за недействительной подписи, компания предупреждает клиентов о необходимости проявлять бдительность в отношении подобных атак. По информации специалистов Emsisoft, злоумышленники, вероятно, получили первоначальный доступ к скомпрометированному устройству клиента с помощью RDP-брутфорса или использовали украденные учетные данные, принадлежащие сотруднику атакованной организации. Получив доступ, атакующие попытались установить легитимное опенсорсное приложение MeshCentral для удаленного доступа, которому обычно доверяют защитные решения. Однако исполняемый файл MeshCentral в данном случае был подписан поддельным сертификатом Emsisoft, утверждающим, что тот выпущен «доверенным сетевым центром сертификации Emsisoft Server». В итоге ПО Emsisoft просканировало файл, но пометило его как «Неизвестный» из-за недопустимой подписи и поместило в карантин. Отмечается, что если бы сотрудник компании-цели воспринял это предупреждение как ложное срабатывание, он мог бы разрешить запуск приложения, и злоумышленники смогли бы получить полный доступ к устройству. «Этот инцидент демонстрирует, что организациям необходимо иметь несколько уровней защиты. Чтобы, если атаку не удалось блокировать на одном уровне, это было сделано на другом уровне», — говорят в Emsisoft.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: