Разработчики Grafana исправили 0-day уязвимость, для которой уже опубликован эксплоит - «Новости» » Интернет технологии
sitename
Пока геймеры ищут GeForce RTX 5090, китайцы массово переделывают их в ИИ-ускорители - «Новости сети»
Беспроводная мышь-трансформер: Logitech Pebble Up может менять форму для более удобного хвата - «Новости сети»
Apple научилась заглядывать внутрь коробок iPhone без вскрытия — ради борьбы с мошенниками - «Новости сети»
«Можно как-то ускорить наступление февраля?»: свежий трейлер Tomb Raider: Legacy of Atlantis оставил фанатов серии в полном восторге - «Новости сети»
Для симулятора строительства фабрик Factorio вышло финальное обновление 2.1 — авторы завершают активную разработку игры - «Новости сети»
Китай требует конфисковать изъятые в Великобритании биткоины на $5,1 млрд по делу Цянь Чжиминь - «Новости»
Агенты OpenAI отключали мониторинг безопасности и лгали об этом - «Новости»
На SOC Forum 2026 представят 17 стартапов в сфере ИБ - «Новости»
Уязвимость в Signal оставляла микрофон и камеру активными после завершения разговора - «Новости»
Разработчики Railway призвали пользователей срочно сменить секреты после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Разработчики Grafana исправили 0-day уязвимость, для которой уже опубликован эксплоит - «Новости»

Опенсорсное решение для аналитики и интерактивной визуализации, Grafana, получило экстренное обновление для устранения серьезной 0-day уязвимости, которая обеспечивала удаленный доступ к локальным файлам.


Разработчикам Grafana Labs пришлось поспешить с патчем, так как код эксплоита для этой проблемы (CVE-2021-43798) был опубликован в открытом доступе.
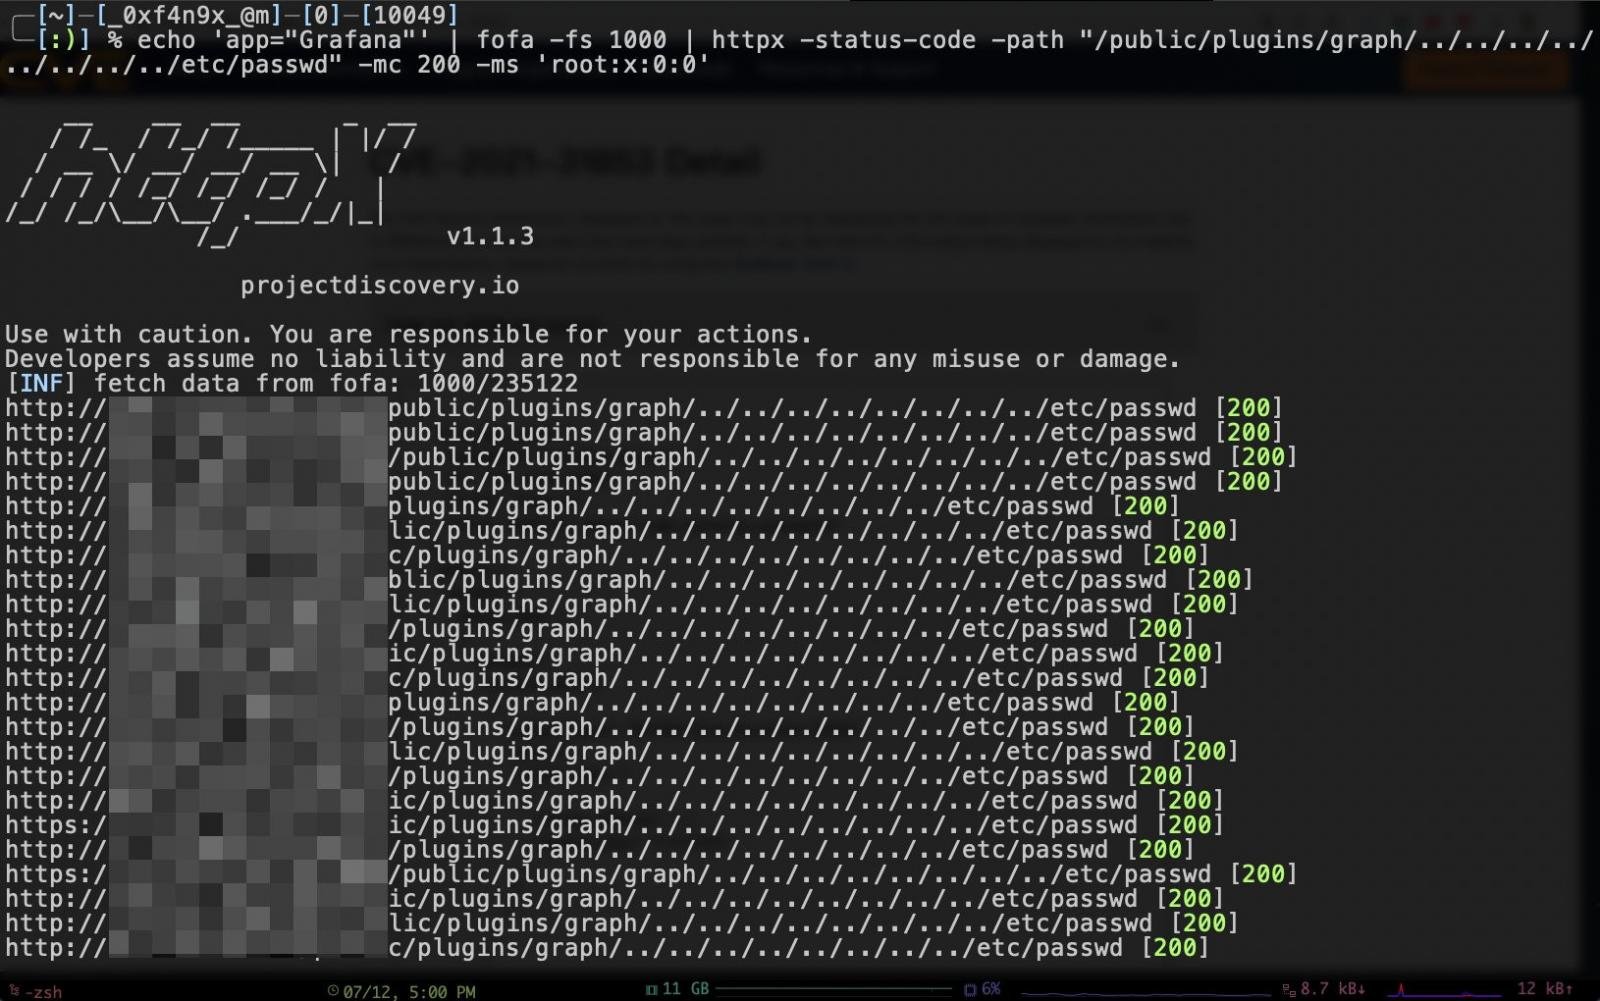


Уязвимость описывается как  обход каталога (path traversal) и позволяет злоумышленнику читать файлы за пределами папки приложения Grafana. То есть хакер мог  использовать URL-адреса подключаемых модулей Grafana, чтобы выйти из папки приложения и получить доступ к другим файлам, включая файлы, в которых хранятся пароли и параметры конфигурации, например, /etc/passwd/.


Сообщается, что все локальные серверы Grafana, на которых установлены версии 8.x, считаются уязвимыми. Баг был исправлен с релизом Grafana 8.3.1, 8.2.7, 8.1.8 и 8.0.7. При этом разработчики подчеркивают, что облачные информационные панели Grafana не подвержены от этой проблеме.


По данным Bleeping Computer, Grafana Labs получила отчет об этой уязвимости в конце прошлой недели, 3 декабря. Разработчики запланировали выпуск патча для частных клиентов, а затем и публичное исправление, которое должно было выйти 14 декабря. Однако затем разработчики получили второй отчет, согласно которому эксплоит начал открыто распространяться в Twitter и на GitHub.


Опенсорсное решение для аналитики и интерактивной визуализации, Grafana, получило экстренное обновление для устранения серьезной 0-day уязвимости, которая обеспечивала удаленный доступ к локальным файлам. Разработчикам Grafana Labs пришлось поспешить с патчем, так как код эксплоита для этой проблемы (CVE-2021-43798) был опубликован в открытом доступе. Уязвимость описывается как обход каталога (path traversal) и позволяет злоумышленнику читать файлы за пределами папки приложения Grafana. То есть хакер мог использовать URL-адреса подключаемых модулей Grafana, чтобы выйти из папки приложения и получить доступ к другим файлам, включая файлы, в которых хранятся пароли и параметры конфигурации, например, /etc/passwd/. Сообщается, что все локальные серверы Grafana, на которых установлены версии 8.x, считаются уязвимыми. Баг был исправлен с релизом Grafana 8.3.1, 8.2.7, 8.1.8 и 8.0.7. При этом разработчики подчеркивают, что облачные информационные панели Grafana не подвержены от этой проблеме. По данным Bleeping Computer, Grafana Labs получила отчет об этой уязвимости в конце прошлой недели, 3 декабря. Разработчики запланировали выпуск патча для частных клиентов, а затем и публичное исправление, которое должно было выйти 14 декабря. Однако затем разработчики получили второй отчет, согласно которому эксплоит начал открыто распространяться в Twitter и на GitHub. This is awesome. It's been a fun few days with the Grafana 0day :) Awesome find by j0v!
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Macduff
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: