Атака Trojan Source опасна для компиляторов большинства языков программирования - «Новости» » Интернет технологии
sitename
Sega сообщила об утечке email-адресов 2,2 млн человек - «Новости»
Хакеры из КНДР похитили более $400 млн с помощью поддельных видеозвонков - «Новости»
После взлома Railway хакеры потратили 740 000 долларов на ИИ - «Новости»
GlobalSign снова отзывает сертификаты у российских сайтов - «Новости»
Компания N-able отключила платформу N-central из-за обнаружения 33 уязвимостей нулевого - «Новости»
«Хьюстон, у нас проблемы»: возвращение американцев на Луну в 2028 году может сорваться из-за забуксовавшего разработчика скафандров - «Новости сети»
Huawei начала выпускать датчики изображения: 50-Мп матрица HiSilicon обнаружилась в серийной камере - «Новости сети»
NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы - «Новости сети»
Шпионский скандал разрастается: Дженсен Хуанг сознался в супружеской измене — Nvidia запустила расследование - «Новости сети»
Запуск World of Warcraft: Forever установил рекорд по числу одновременных игроков за всю историю WoW - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Атака Trojan Source опасна для компиляторов большинства языков программирования - «Новости»

Ученые из Кембриджского университета, Росс Андерсон и Николас Баучер, опубликовали информацию о концепте атаки Trojan Source (CVE-2021-42574), которую можно использовать для внедрения вредоносного кода в легитимные приложения через поля комментариев. PoC-эксплоит уже доступен на GitHub.


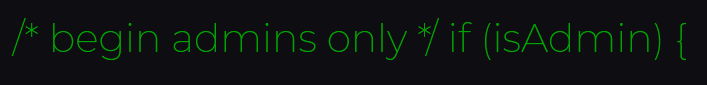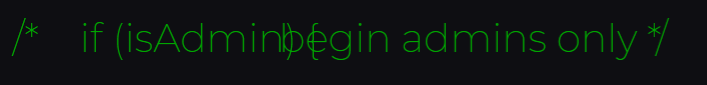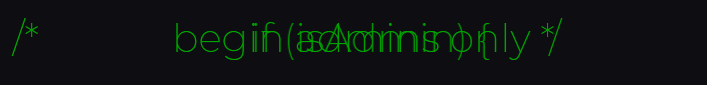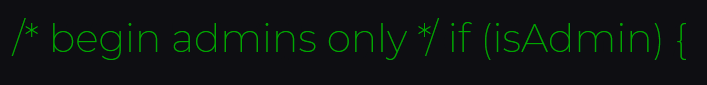
Атака основана на использовании двунаправленных управляющих символов в комментариях к исходному коду. Такие символы, известные как BiDi (от английского «bidirectional»), представляют собой управляющие символы Unicode, которые используются внутри текстовой строки, чтобы уведомлять о переходе от режима LTR (слева направо) к режиму RTL (справа налево) и наоборот. На практике эти символы используются исключительно для программных приложений и невидимы человеку, поскольку применяются только для встраивания текста с другим направлением чтения в большие блоки текста (например, для вставки строк на арабском или иврите).


Исследователи обнаружили, что у большинства компиляторов и редакторов кода и нет протоколов для обработки символов BiDi или сигнализации об их присутствии в комментариях к исходникам.


По мнению специалистов, злоумышленники могут вставлять управляющие символы BiDi в комментарии, которые люди не смогут увидеть, а при компиляции они будут перемещать текст из поля комментария в исполняемый код или перемещать код в комментарии, тем самым открывая приложения для атак и обходя проверки безопасности.


Атака Trojan Source опасна для компиляторов большинства языков программирования - «Новости»


«Мы убедились, что эта атака работает против C, C ++, C #, jаvascript, Java, Rust, Go и Python, и подозреваем, что она будет работать против большинства современных языков», — пишут исследователи.


Также сообщается, что помимо компиляторов проблеме подвержены несколько редакторов кода и хостиновых сервисов, перечисленные в таблице ниже.
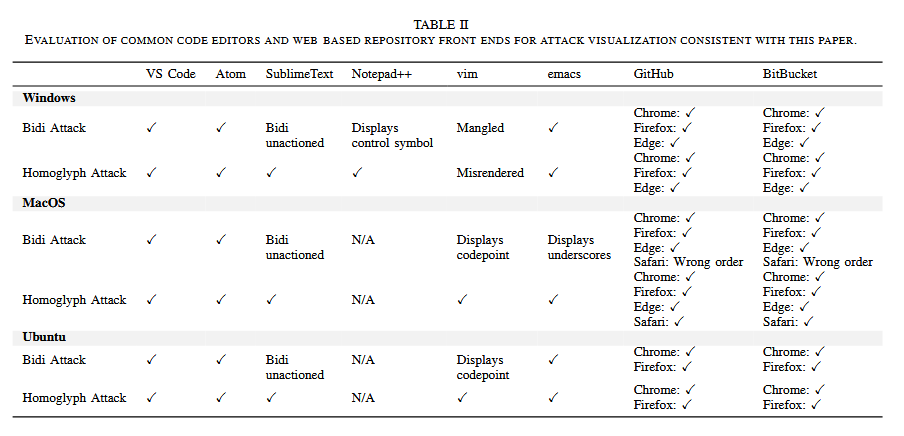


Кроме того, по словам экспертов, компиляторы исходного кода уязвимы перед еще одной проблемой (CVE-2021-42694), связанной с омоглифами. Во время таких атак классические латинские буквы заменяются похожими символами из других алфавитов. Исследователи пишут, что вторую атаку можно использовать для создания двух разных функций, которые будут выглядеть одинаково в глазах человека, но на самом деле будут отличаться. Андерсон и Баучер заявляют, что таким способом злоумышленник может скрытно добавить вредоносный код в проект.
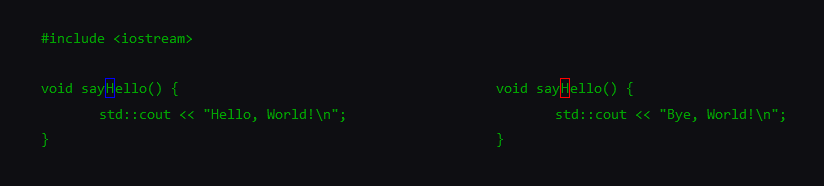


Исследователи резюмируют, что компиляторы и редакторы должны обнаруживать двунаправленные управляющие символы и омоглифы и обязательно сообщать о них людям. Однако пока обновление выпустили лишь разработчики, стоящие за официальным компилятором Rust.
Ученые из Кембриджского университета, Росс Андерсон и Николас Баучер, опубликовали информацию о концепте атаки Trojan Source (CVE-2021-42574), которую можно использовать для внедрения вредоносного кода в легитимные приложения через поля комментариев. PoC-эксплоит уже доступен на GitHub. Атака основана на использовании двунаправленных управляющих символов в комментариях к исходному коду. Такие символы, известные как BiDi (от английского «bidirectional»), представляют собой управляющие символы Unicode, которые используются внутри текстовой строки, чтобы уведомлять о переходе от режима LTR (слева направо) к режиму RTL (справа налево) и наоборот. На практике эти символы используются исключительно для программных приложений и невидимы человеку, поскольку применяются только для встраивания текста с другим направлением чтения в большие блоки текста (например, для вставки строк на арабском или иврите). Исследователи обнаружили, что у большинства компиляторов и редакторов кода и нет протоколов для обработки символов BiDi или сигнализации об их присутствии в комментариях к исходникам. По мнению специалистов, злоумышленники могут вставлять управляющие символы BiDi в комментарии, которые люди не смогут увидеть, а при компиляции они будут перемещать текст из поля комментария в исполняемый код или перемещать код в комментарии, тем самым открывая приложения для атак и обходя проверки безопасности. «Мы убедились, что эта атака работает против C, C , C
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: