Новая уязвимость в macOS позволяет атакующему удаленно выполнять команды - «Новости» » Интернет технологии
sitename
Впервые в оптоволокне свет столкнулся со звуком — квантовые компьютеры дождались прорыва - «Новости сети»
ИИ поставил крест на традиционном реверс-инжиниринге игр — decomp.dev прекращает работу - «Новости сети»
Поддельный WhatsApp набрал в Google Play более 500 000 загрузок - «Новости сети»
Nvidia без спроса открыла ИИ-агентам доступ к управлению видеокартой и играми на ПК пользователя - «Новости сети»
Digital Foundry: похоже, в GTA VI наконец исправили проблему, которая преследовала игры Rockstar со времён GTA IV - «Новости сети»
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Новая уязвимость в macOS позволяет атакующему удаленно выполнять команды - «Новости»

Исследователь нашел баг в MacOS Finder, который позволяет злоумышленнику запускать команды на компьютерах Mac с любой версией macOS (вплоть до последней версии Big Sur). Патча для этой проблема пока нет.


Уязвимость обнаружил независимый ИБ-эксперт Пак Минчан (Park Minchan), и она связана с тем, как macOS обрабатывает файлы .inetloc (Internet location files). Файлы .inetloc представляют собой общесистемные закладки, которые можно использовать для открытия сетевых различных ресурсов (news://, ftp://, afp://) и локальных файлов (file://). В итоге эти файлы заставляют ОС запускать любые команды, встроенные злоумышленником, без каких-либо предупреждений или запросов.


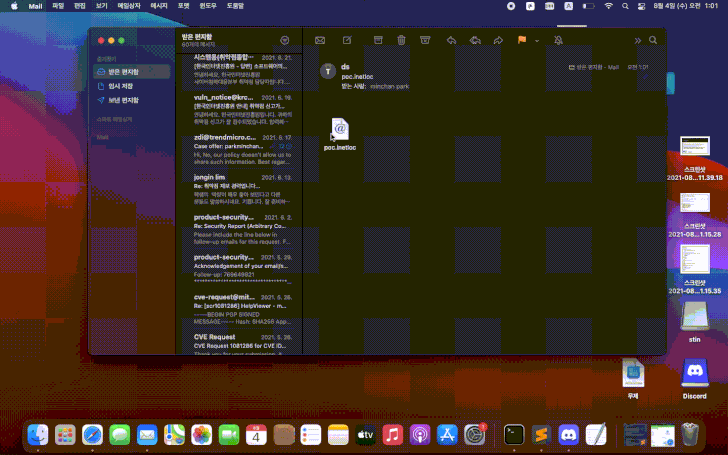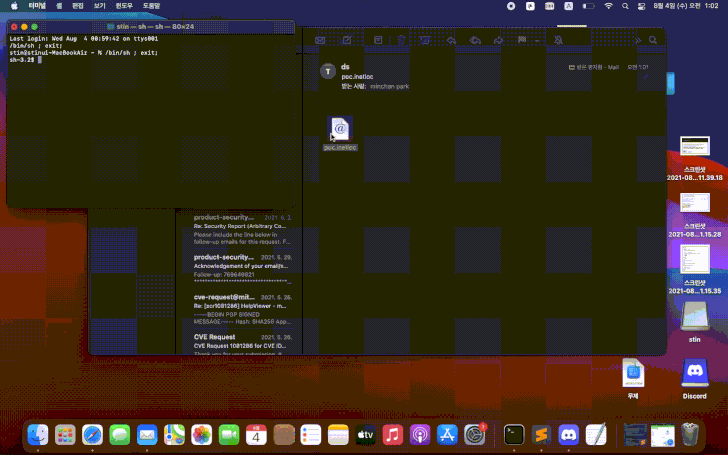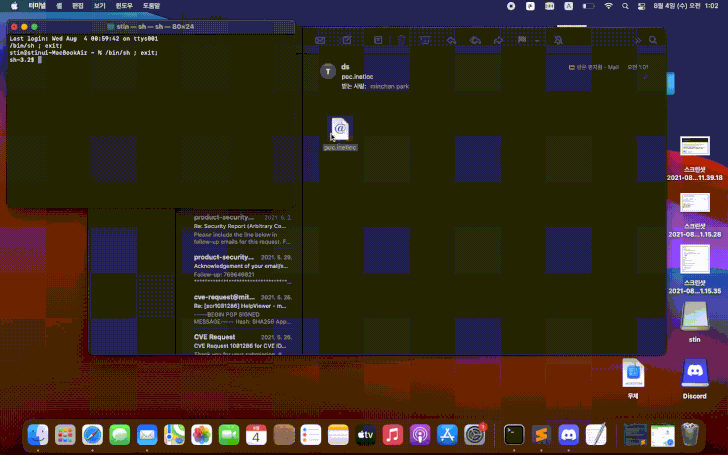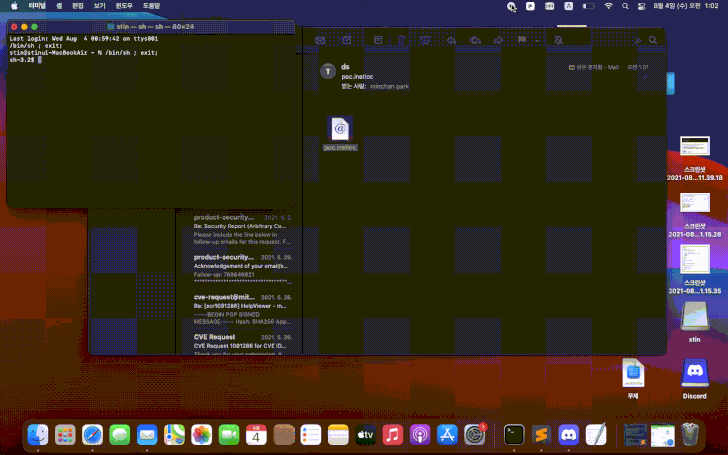
«Такие файлы могут быть встроены в электронные письма, которые, и если пользователь кликает на них, они будут выполнять встроенные команды, без отображения подсказки или предупреждения», — предупреждает SSD Secure Disclosure.


Хотя Apple пыталась исправить проблему без присвоения уязвимости идентификатора CVE, Минчан заметил, что патч компании устранил проблему лишь частично, и уязвимость все еще можно использовать, изменив протокол, используемый для выполнения встроенных команд, с file:// на FiLe://.


Новая уязвимость в macOS позволяет атакующему удаленно выполнять команды - «Новости»


«В более новых версиях macOS (Big Sur) префикс file:// заблокирован (в com.apple.generic-internet-location), однако из-за проблем с регистром File:// или fIle:// обходят проверки», — рассказывает эксперт.


Хотя Минчан уже сообщил Apple о своих выводах, ответа от компании он так и не получил, и уязвимость до сих пор не исправлена.


Издание Bleeping Computer протестировало PoC-эксплоит, предоставленный исследователем, и подтверждает, что уязвимость может использоваться для запуска произвольных команд в macOS Big Sur. Отмечается, что злоумышленники могут злоупотреблять этим багом, например, для создания вредоносных почтовых вложений, которые будут запускать пейлоады после открытия. Хуже того, пока файл .inetloc с эксплоитом не обнаруживается ни одним из решений, представленных на VirusTotal.


Исследователь нашел баг в MacOS Finder, который позволяет злоумышленнику запускать команды на компьютерах Mac с любой версией macOS (вплоть до последней версии Big Sur). Патча для этой проблема пока нет. Уязвимость обнаружил независимый ИБ-эксперт Пак Минчан (Park Minchan), и она связана с тем, как macOS обрабатывает файлы .inetloc (Internet location files). Файлы .inetloc представляют собой общесистемные закладки, которые можно использовать для открытия сетевых различных ресурсов (news://, ftp://, afp://) и локальных файлов (file://). В итоге эти файлы заставляют ОС запускать любые команды, встроенные злоумышленником, без каких-либо предупреждений или запросов. «Такие файлы могут быть встроены в электронные письма, которые, и если пользователь кликает на них, они будут выполнять встроенные команды, без отображения подсказки или предупреждения», — предупреждает SSD Secure Disclosure. Хотя Apple пыталась исправить проблему без присвоения уязвимости идентификатора CVE, Минчан заметил, что патч компании устранил проблему лишь частично, и уязвимость все еще можно использовать, изменив протокол, используемый для выполнения встроенных команд, с file:// на FiLe://. «В более новых версиях macOS (Big Sur) префикс file:// заблокирован (в com.apple.generic-internet-location), однако из-за проблем с регистром File:// или fIle:// обходят проверки», — рассказывает эксперт. Хотя Минчан уже сообщил Apple о своих выводах, ответа от компании он так и не получил, и уязвимость до сих пор не исправлена. Издание Bleeping Computer протестировало PoC-эксплоит, предоставленный исследователем, и подтверждает, что уязвимость может использоваться для запуска произвольных команд в macOS Big Sur. Отмечается, что злоумышленники могут злоупотреблять этим багом, например, для создания вредоносных почтовых вложений, которые будут запускать пейлоады после открытия. Хуже того, пока файл .inetloc с эксплоитом не обнаруживается ни одним из решений, представленных на VirusTotal.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: